Chapterبەش 2 · Lectureوانە 2.1
VLANs: Many Networks on One SwitchVLAN: چەند ڕایەڵەیەک لەسەر یەک سویچ
Why one big broadcast domain is a problem and how VLANs split one managed switch into several separate networks: VLAN numbers and the default VLANs, creating and naming VLANs, access ports, show vlan brief before and after, testing that different VLANs cannot talk without routing, one VLAN = one subnet, two switches without a trunk, and good practice such as keeping users out of VLAN 1 and the voice VLAN.
بۆچی یەک گەورە کێشەیە و چۆن یەک دابەش دەکات بۆ چەند جیا: ژمارەکانی و بنەڕەتییەکان، دروستکردن و ناونانی ، ، show vlan brief پێش و دوای، تاقیکردنەوەی ئەوەی جیاواز بەبێ قسە ناکەن، یەک = یەک ، دوو بەبێ و ڕێگەی باش وەک دوورخستنەوەی لە VLAN 1 و دەنگ.
What you will learnچی فێر دەبیت
- Explain the broadcast-domain problem and how a VLAN makes one switch work like several switches.
- Name the VLAN ID ranges and the VLANs that cannot be deleted.
- Create and name VLANs and assign access ports with
interface range,switchport mode accessandswitchport access vlan. - Read
show vlan briefbefore and after, and test that different VLANs cannot talk without routing. - Plan one subnet per VLAN and apply good VLAN practice.
- کێشەی ڕوون بکەیتەوە و چۆن وا لە یەک دەکات وەک چەند کار بکات.
- بەشەکانی ژمارەی VLAN (VLAN ID) و ئەو ناسڕدرێنەوە ناو ببەیت.
- دروست بکەیت و ناویان لێ بنێیت و بە
interface range،switchport mode accessوswitchport access vlanدابنێیت. show vlan briefپێش و دوای بخوێنیتەوە و تاقی بکەیتەوە کە جیاواز بەبێ قسە ناکەن.- بۆ هەر یەک پلان بکەیت و ڕێگەی باشی جێبەجێ بکەیت.
One switch, one big broadcast domainیەک سویچ، یەک پاوانێکی پەخش گەورە
Picture a company floor where IT, Sales and Marketing share one 24-port switch. A switch forwards every broadcast out of every port, so the whole office is one broadcast domain (broadcast domains). Three problems follow.
نهۆمێکی کۆمپانیایەک بهێنە پێش چاو کە IT، فرۆشتن و بازاڕکردن یەک 24 بەش دەکەن. هەموو لە هەموو دەنێرێت، بۆیە هەموو نووسینگەکە یەک (پاوانەکانی پەخش). سێ کێشە دروست دەبن.
- Traffic: every ARP question and DHCP request reaches every PC, and the more PCs, the more noise.
- Security: a Sales laptop can reach the IT servers directly; nothing keeps the groups apart.
- Moves: to put a person into another group you would need another switch and new cables.
- هاتوچۆ: هەموو پرسیارێکی و دەگاتە هەموو PCـێک و تا PC زیاتر بێت، ژاوەژاو زیاترە.
- : فرۆشتن دەتوانێت ڕاستەوخۆ بگاتە IT؛ هیچ شتێک گرووپەکان لە یەک جیا ناکاتەوە.
- گواستنەوە: بۆ خستنی کەسێک بۆ گرووپێکی تر تر و کێبڵی نوێت پێویست دەبێت.
What a VLAN isVLAN چییە
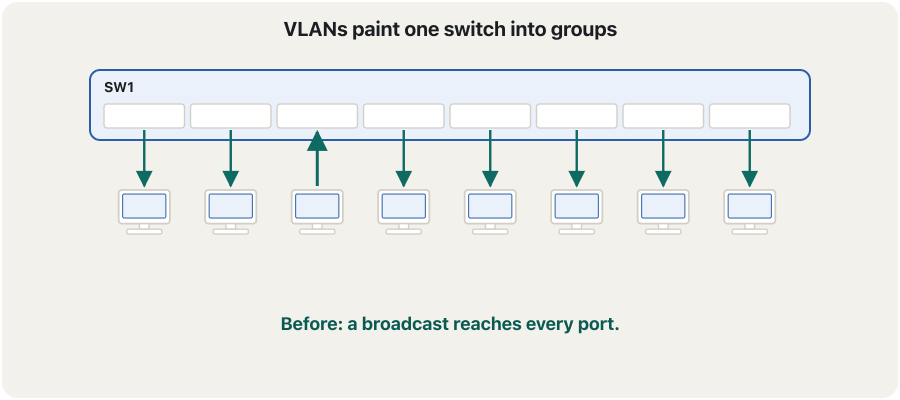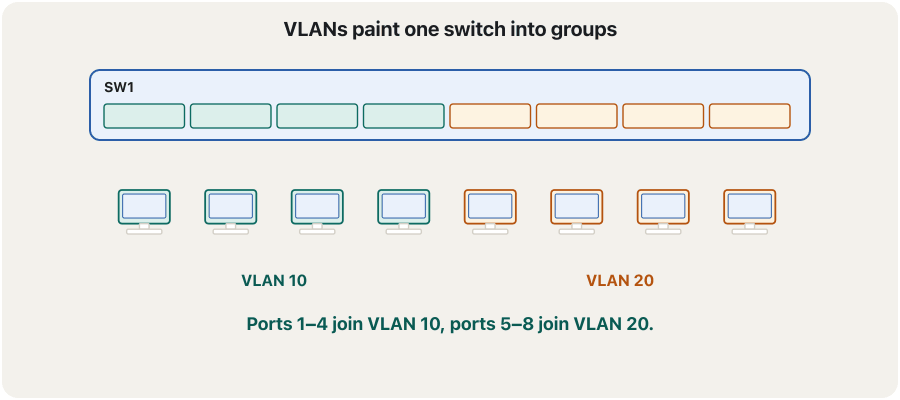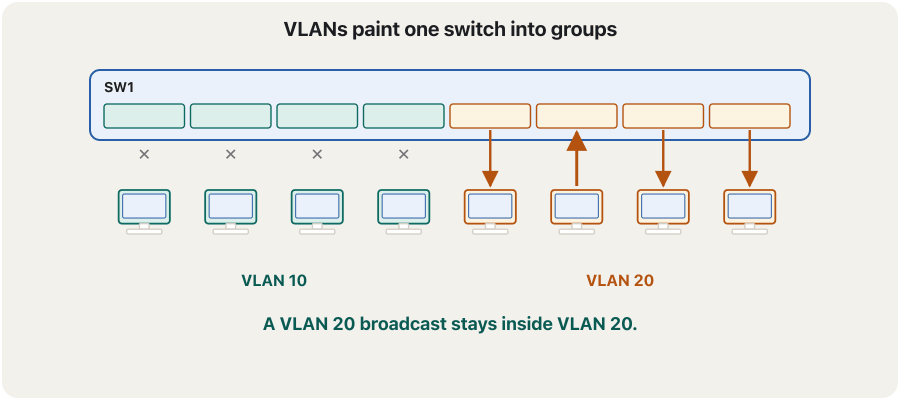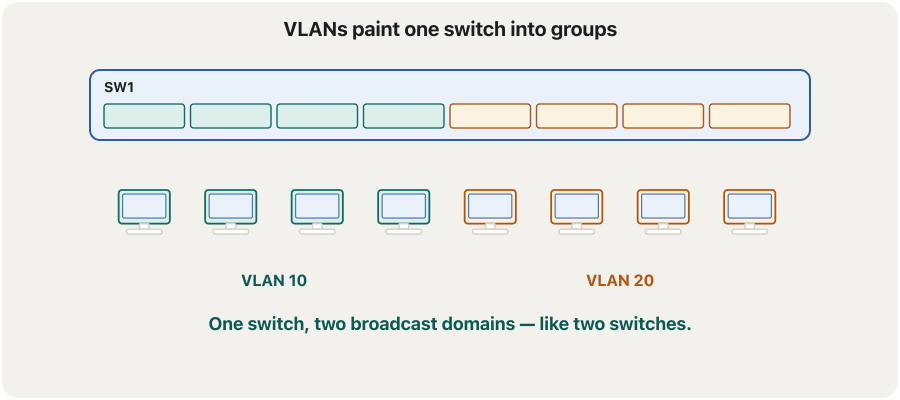
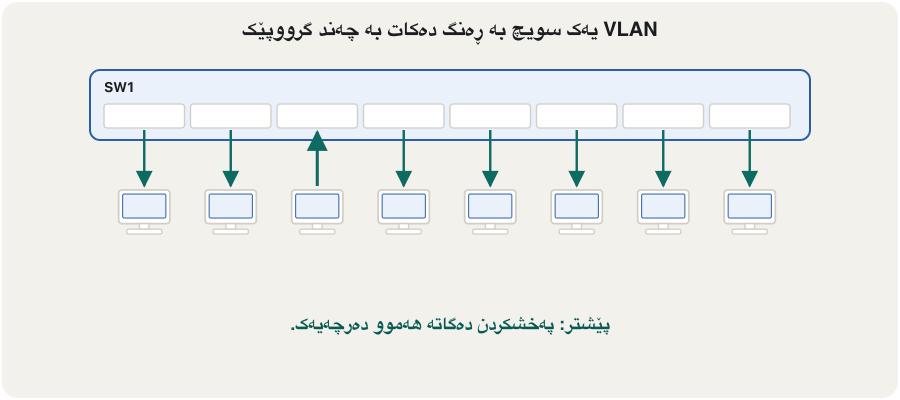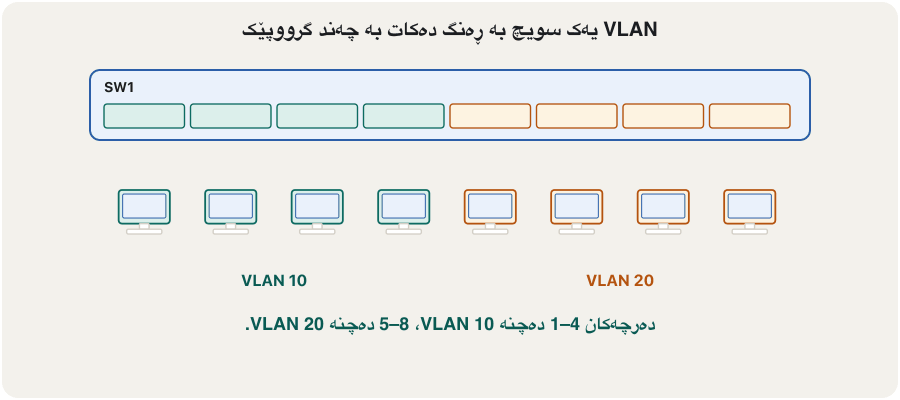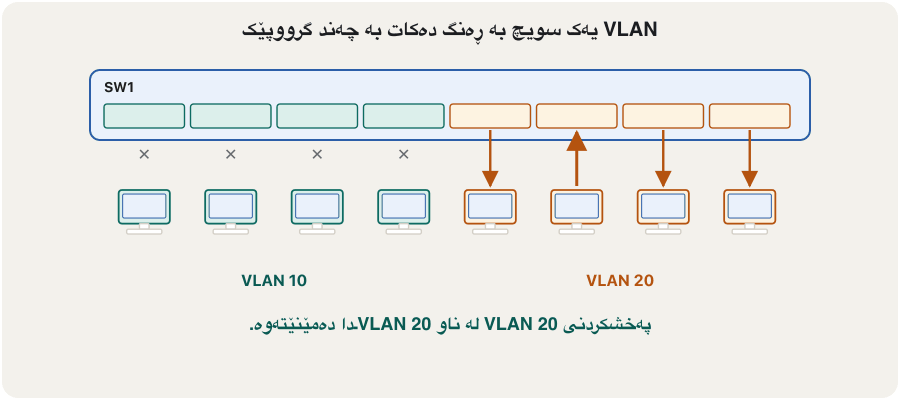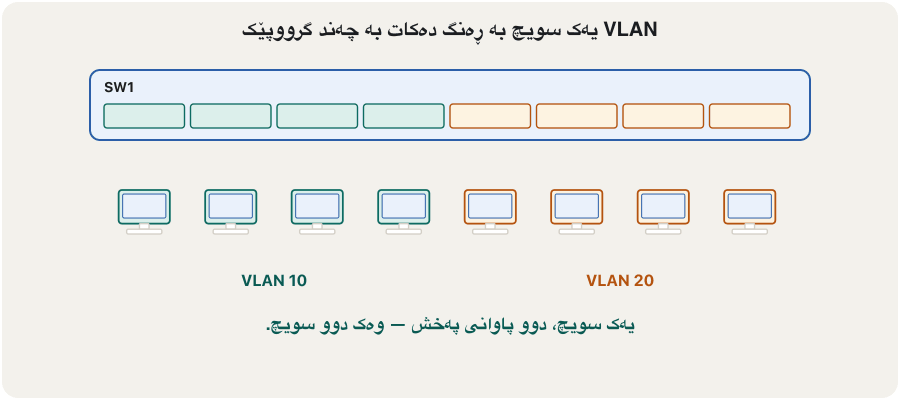
A VLAN (virtual LAN; Kurdish students often say «ڤیلان») is a group of switch ports that the switch treats as a network of its own. It is a logical broadcast domain: frames — broadcasts included — stay inside their VLAN. In one short phrase, VLANs make one switch work like several switches. The groups are made by settings, not by cables, which is why the network is called virtual.
(Virtual LAN؛ قوتابیانی کورد زۆرجار دەڵێن «ڤیلان») گرووپێکە لە کە وەک سەربەخۆ مامەڵەی لەگەڵ دەکات. لۆجیکییە: — — لە ناو خۆیاندا دەمێننەوە. بە کورتی: وا لە یەک دەکات وەک چەند کار بکات. گرووپەکان بە دروست دەکرێن، نەک بە کێبڵ، بۆیە بە دەوترێت گریمانەیی.
A virtual : one physical is divided by settings into several separate networks, so devices on different VLANs cannot talk to each other unless a or allows it.
گریمانەیی: یەک بە دابەش دەکرێت بۆ چەند ڕایەڵەیەکی جیا، بۆیە ئامێرەکانی سەر جیاوازەکان ناتوانن قسە لەگەڵ یەکتر بکەن مەگەر یان ڕێگە بدات.
Grouping people by job, not by placeگرووپکردنی خەڵک بەپێی کار، نەک بەپێی شوێن
In an office building in Erbil, IT, Marketing and Sales staff sit on every floor. Without VLANs each floor’s switch would mix them. With VLANs every desk port is “painted” with its department: IT people are in VLAN 10 on all three floors, Marketing in VLAN 20, Sales in VLAN 30. When Shilan moves from Sales on the first floor to Marketing on the third, the network administrator changes one port’s VLAN — no new cable.
لە بینایەکی نووسینگە لە هەولێر، کارمەندانی IT، بازاڕکردن و فرۆشتن لە هەموو نهۆمێکدا دادەنیشن. بەبێ ، هەر نهۆمێک تێکەڵیان دەکات. بە ، هەر مێزێک بە ڕەنگی بەشەکەی «ڕەنگ دەکرێت»: کارمەندانی IT لە هەر سێ نهۆمەکەدا لە VLAN 10دان، بازاڕکردن لە VLAN 20، فرۆشتن لە VLAN 30. کاتێک شیلان لە فرۆشتنی نهۆمی یەکەمەوە دەچێتە بازاڕکردنی نهۆمی سێیەم، یەک دەگۆڕێت — بێ کێبڵی نوێ.
Where the analogy stops workingسنووری ئەم نموونەیە
The analogy ends at the router: the departments still share the building’s corridors (the switches and cables); they are separated only because the switches keep each VLAN’s frames apart.
هاوشێوەکە لە کۆتایی دێت: بەشەکان هێشتا ڕاڕەوەکانی بیناکە ( و کێبڵەکان) بەش دەکەن؛ تەنیا لەبەر ئەوە جیا کراونەتەوە کە هەر لە یەک جیا دەهێڵنەوە.
What VLANs are good for — and what they are notVLAN بۆ چی باشە — و بۆ چی نا
VLANs give smaller broadcast domains (less traffic and better performance), keep groups apart (security), make moves and changes a matter of one command (easier administration), and let one switch serve several networks. Splitting a network into separate zones like this is network segmentation, a basic defence (segmentation).
بچووکتر دەدات (هاتوچۆی کەمتر و کارایی باشتر)، گرووپەکان لە یەک جیا دەهێڵێتەوە ()، گواستنەوە و گۆڕانکاری دەکات بە کاری یەک (بەڕێوەبردنی ئاسانتر) و ڕێگە دەدات یەک خزمەتی چەند بکات. دابەشکردنی بەم شێوەیە بۆ ناوچەی جیا ، بەرگرییەکی بنەڕەتی (بەشبەشکردنی ڕایەڵە).
You need a managed switchسویچێکی بەڕێوەبراوت پێویستە
The small plug-and-play switches sold for homes are unmanaged: no settings at all, so every port is in one broadcast domain. VLANs need a managed switch — one with a command line or web page — such as the Catalyst 2960 in Packet Tracer. Routers and switches must support VLAN configuration to take part (unmanaged, managed and layer 3 switches). Managed switches are normal in companies and colleges today, but unmanaged ones are still everywhere in homes and small shops.
بچووکەکانی «ببەستە و کار بکە» کە بۆ ماڵ دەفرۆشرێن بەڕێوەنەبراون: هیچ ڕێکخستنێکیان نییە، بۆیە هەموو لە یەک . پێویستی بە هەیە — یەکێک کە یان هەبێت — وەک Catalyst 2960 لە Packet Tracer. و دەبێت پشتگیریی ڕێکخستنی بکەن (سویچەکان: نەبەڕێوەبراو، بەڕێوەبراو و چینی 3). ئەمڕۆ لە کۆمپانیا و کۆلێژەکاندا ئاساین، بەڵام بەڕێوەنەبراوەکان هێشتا لە ماڵ و دوکانی بچووکدا لە هەموو شوێنێکن.
VLAN numbersژمارەکانی VLAN
A VLAN is known by its number, the VLAN ID. The ID field is 12 bits long, which gives 4096 values, 0 to 4095. IDs 0 and 4095 are reserved by the IEEE 802.1Q standard, so real VLANs are 1 to 4094. Cisco splits them into ranges:
بە ژمارەکەی دەناسرێت، VLAN ID. خانەی ژمارەکە 12 درێژە، کە 4096 بەها دەدات، 0 تا 4095. ژمارە 0 و 4095 لەلایەن پارێزراون، بۆیە ڕاستەقینەکان 1 تا 4094ن. Cisco دابەشیان دەکات بۆ چەند بەشێک:
| VLAN IDsژمارەکان | What they areچین |
|---|---|
| 1 | the default VLAN: every port starts here بنەڕەت: هەموو لێرەوە دەست پێ دەکات |
| 2–1001 | normal range, free for your Ethernet VLANsبەشی ئاسایی، بەتاڵ بۆ Ethernetـەکانت |
| 1002–1005 | created automatically for the old Token Ring and FDDI networks; reservedخۆکار بۆ کۆنی Token Ring و FDDI دروست کراون؛ پارێزراون |
| 1006–4094 | extended range, for large networksبەشی درێژکراوە، بۆ گەورە |
| 0, 4095 | reserved by IEEE 802.1Q — never usedلەلایەن IEEE 802.1Q پارێزراون — هەرگیز بەکار نایەن |
VLAN 1 and the other default VLANsVLAN 1 و VLANـە بنەڕەتییەکانی تر
Every Cisco switch is born with VLAN 1 and VLANs 1002–1005. They are created automatically, they cannot be deleted, and their names cannot be changed. VLAN 1 is the default VLAN of every port and also carries the switch’s own control messages. Token Ring and FDDI are long gone; VLANs 1002–1005 remain only for compatibility.
هەموو Cisco بە VLAN 1 و VLANـەکانی 1002–1005ـەوە لەدایک دەبێت. خۆکار دروست دەکرێن، ناسڕدرێنەوە و ناویان ناگۆڕدرێت. VLAN 1 بنەڕەتی هەموو و پەیامەکانی کۆنترۆڵی خودی هەڵدەگرێت. Token Ring و FDDI لە مێژە نەماون؛ VLANـەکانی 1002–1005 تەنیا بۆ گونجاندن ماونەتەوە.
Cannot be deleted does not mean cannot be switched off. The SVI of VLAN 1 (interface vlan 1, the management address from the previous lesson) can be shut down with shutdown like any interface — and many administrators do exactly that when they manage the switch through another VLAN.
نەسڕانەوە واتای نەکوژاندنەوە نییە. SVIـی VLAN 1 (interface vlan 1، ناونیشانی بەڕێوەبردنی وانەی پێشوو) وەک هەر بە shutdown دەکوژێنرێتەوە — و زۆرێک لە بەڕێوەبەران ڕێک ئەمە دەکەن کاتێک لە ڕێگەی ترەوە بەڕێوە دەبەن.
The lab: two VLANs on one switchتاقیکردنەوەکە: دوو VLAN لەسەر یەک سویچ
Build this in Packet Tracer: one 2960-24TT switch and six PCs. PC0–PC2 on Fa0/1–Fa0/3 will form VLAN 10 “IT”; PC3–PC5 on Fa0/4–Fa0/6 will form VLAN 20 “Marketing”. Give each VLAN its own subnet — 192.168.10.0/24 and 192.168.20.0/24. Any free numbers from 2 to 1001 would do; 10 and 20 are easy to remember.
ئەمە لە Packet Tracer دروست بکە: یەک 2960-24TT و شەش PC. PC0–PC2 لەسەر Fa0/1–Fa0/3 دەبنە VLAN 10 «IT»؛ PC3–PC5 لەسەر Fa0/4–Fa0/6 دەبنە VLAN 20 «Marketing». هەر خۆی بدەرێ — 192.168.10.0/24 و 192.168.20.0/24. هەر ژمارەیەکی بەتاڵ لە 2 تا 1001 دەبێت؛ 10 و 20 ئاسانن بۆ لەبیرکردن.
Step 1: create and name the VLANsهەنگاوی 1: VLANـەکان دروست بکە و ناویان لێ بنێ
In global configuration, vlan 10 creates VLAN 10 and enters VLAN configuration mode, SW1(config-vlan)#. name IT gives it a name of your choice so people can tell the VLANs apart. The name is optional: without it IOS calls the VLAN VLAN0010. At this step you enter only the number and the name — no ports yet.
لە ، vlan 10 VLAN 10 دروست دەکات و دەچێتە باری ڕێکخستنی ، SW1(config-vlan)#. name IT ناوێکی دڵخوازی دەداتێ بۆ ئەوەی خەڵک لە یەک جیا بکەنەوە. ناوەکە ناچاری نییە: بەبێ ئەو IOS ناوی دەنێت VLAN0010. لەم هەنگاوەدا تەنیا ژمارە و ناو دەنووسیت — هێشتا هیچ نا.
Switch>enable
Switch#configure terminal
Enter configuration commands, one per line.  End with CNTL/Z.
Switch(config)#hostname SW1
SW1(config)#vlan 10
SW1(config-vlan)#name IT
SW1(config-vlan)#exit
SW1(config)#vlan 20
SW1(config-vlan)#name Marketing
SW1(config-vlan)#end
SW1#SW1#show vlan brief
VLAN Name Status Ports
---- -------------------------------- --------- -------------------------------
1 default active Fa0/1, Fa0/2, Fa0/3, Fa0/4
Fa0/5, Fa0/6, Fa0/7, Fa0/8
Fa0/9, Fa0/10, Fa0/11, Fa0/12
Fa0/13, Fa0/14, Fa0/15, Fa0/16
Fa0/17, Fa0/18, Fa0/19, Fa0/20
Fa0/21, Fa0/22, Fa0/23, Fa0/24
Gig0/1, Gig0/2
10 IT active
20 Marketing active
1002 fddi-default active
1003 token-ring-default active
1004 fddinet-default active
1005 trnet-default activeExplain the codeڕوونکردنەوەی کۆدەکە
- Lineدێڕی 5-11
All 26 ports are still in VLAN 1.
هەر 26 هێشتا لە VLAN 1دان.
- Lineدێڕی 12-13
The new VLANs exist but have no ports yet.
نوێیەکان هەن بەڵام هێشتا هیچ نییە.
Step 2: put ports into the VLANsهەنگاوی 2: دەرچەکان بخە ناو VLANـەکانەوە
interface range selects several ports at once. switchport mode access makes them access ports: each belongs to exactly one VLAN and carries ordinary, untagged frames to an end device. switchport access vlan 10 chooses that VLAN. Set the mode explicitly: a 2960’s ports start in “dynamic auto” and could become trunks if the device at the other end asked for it.
interface range چەند بە یەکجار هەڵدەبژێرێت. switchport mode access دەیانکات بە : هەریەکەیان ڕێک سەر بە یەک و ئاسایی و بێتاگ بۆ دەگوازێتەوە. switchport access vlan 10 ئەو هەڵدەبژێرێت. بارەکە بە ئاشکرا دابنێ: 2960 بە «dynamic auto» دەست پێ دەکەن و دەکرێت ببن بە ئەگەر ئامێرەکەی سەرەکەی تر داوای بکات.
SW1#configure terminal
SW1(config)#interface range fastEthernet 0/1 - 3
SW1(config-if-range)#switchport mode access
SW1(config-if-range)#switchport access vlan 10
SW1(config-if-range)#exit
SW1(config)#interface range fastEthernet 0/4 - 6
SW1(config-if-range)#switchport mode access
SW1(config-if-range)#switchport access vlan 20
SW1(config-if-range)#end
SW1#copy running-config startup-config
Explain the codeڕوونکردنەوەی کۆدەکە
- Lineدێڕی 2
Packet Tracer also accepts
int range fa0/1-3; the spaces around the dash work on every IOS version.Packet Tracer
int range fa0/1-3ـیش وەردەگرێت؛ لە دوو لای داشەکە لەسەر هەموو IOS کار دەکات.- Lineدێڕی 3
Access mode: the port is never a trunk. A trunk carries many VLANs between switches — the next lesson.
باری access: هەرگیز نابێتە . چەند لە نێوان هەڵدەگرێت — وانەی داهاتوو.
Check the result with show vlan briefئەنجامەکە بە show vlan brief بپشکنە
show vlan brief (short: sh vlan br) prints one line per VLAN: number, name, status and ports. show vlan prints the same table with extra columns about older VLAN types — brief is the one you will use.
show vlan brief (کورت: sh vlan br) بۆ هەر دێڕێک چاپ دەکات: ژمارە، ناو، دۆخ و . show vlan هەمان خشتە لەگەڵ ستوونی زیاتر لەبارەی جۆرە کۆنەکانی چاپ دەکات — brief ئەوەیە کە بەکاری دەهێنیت.
SW1#show vlan brief

VLAN Name                             Status    Ports
---- -------------------------------- --------- -------------------------------
1    default                          active    Fa0/7, Fa0/8, Fa0/9, Fa0/10
                                                Fa0/11, Fa0/12, Fa0/13, Fa0/14
                                                Fa0/15, Fa0/16, Fa0/17, Fa0/18
                                                Fa0/19, Fa0/20, Fa0/21, Fa0/22
                                                Fa0/23, Fa0/24, Gig0/1, Gig0/2
10   IT                               active    Fa0/1, Fa0/2, Fa0/3
20   Marketing                        active    Fa0/4, Fa0/5, Fa0/6
1002 fddi-default                     active
1003 token-ring-default               active
1004 fddinet-default                  active
1005 trnet-default activeStep 3: test — who can ping whom?هەنگاوی 3: تاقی بکەرەوە — کێ دەتوانێت پینگ بۆ کێ بکات؟
Give each PC its address and ping. PC2 reaches PC0 and PC1, and they reach it, because all three are in VLAN 10. But none of the three left PCs can reach the three on the right: the switch has become two separate LANs. Even if you gave all six PCs addresses in one subnet, VLAN 10 and VLAN 20 would still not hear each other, because ARP broadcasts never cross a VLAN.
ناونیشانی هەر PCـێک بدە و بکە. PC2 دەگاتە PC0 و PC1 و ئەوانیش دەگەنە ئەو، چونکە هەر سێکیان لە VLAN 10دان. بەڵام هیچ کام لە سێ PCـەکەی لای چەپ ناگەنە سێیەکەی لای ڕاست: بووە بە دوو جیا. تەنانەت ئەگەر ناونیشانی هەر شەش PCـەکە لە یەک بووایە، VLAN 10 و VLAN 20 هێشتا گوێیان لە یەکتر نەدەبوو، چونکە هەرگیز لە تێناپەڕێت.
C:\>ping 192.168.20.10

Pinging 192.168.20.10 with 32 bytes of data:

Request timed out.
Request timed out.
Request timed out.
Request timed out.

Ping statistics for 192.168.20.10:
Packets: Sent = 4, Received = 0, Lost = 4 (100% loss),To let VLANs talk — under control — you add inter-VLAN routing with a router (router-on-a-stick) or a layer 3 switch (layer 3 switching).
بۆ ئەوەی — بە کۆنترۆڵەوە — قسە بکەن، زیاد دەکەیت بە (ڕێدۆزی تاکقۆڵ) یان بە (سویچکردنی چینی 3).
One VLAN = one subnetیەک VLAN = یەک ژێرڕایەڵە
Plan addresses so that each VLAN has its own subnet: VLAN 10 = 192.168.10.0/24, VLAN 20 = 192.168.20.0/24. Then a router can tell the groups apart when you add routing later. Two SVIs of one switch can never share a subnet: IOS refuses the second address because it overlaps the first.
ناونیشانەکان وا پلان بکە کە هەر خۆی هەبێت: VLAN 10 = 192.168.10.0/24، VLAN 20 = 192.168.20.0/24. ئەوکاتە دەتوانێت گرووپەکان لە یەک جیا بکاتەوە کاتێک دواتر زیاد دەکەیت. دوو SVIـی یەک هەرگیز ناتوانن یەک بەش بکەن: IOS ناونیشانی دووەم ڕەت دەکاتەوە چونکە لەگەڵ یەکەمدا تێکەڵ دەبێت.
SW1(config)#interface vlan 10
SW1(config-if)#ip address 192.168.1.100 255.255.255.0
SW1(config-if)#interface vlan 20
SW1(config-if)#ip address 192.168.1.200 255.255.255.0
% 192.168.1.0 overlaps with Vlan10Two switches without a trunkدوو سویچ بەبێ ترەنک
A VLAN can stretch over several switches. Without a trunk you need one cable per VLAN between them, and each cable must sit in a port of that VLAN on both switches: if ports 1–5 are VLAN 10 and 6–10 are VLAN 20, the VLAN 10 cable goes into, say, Fa0/2 on both sides and the VLAN 20 cable into Fa0/7. In Packet Tracer use a cross-over cable between two switches (real switches with Auto-MDI-X accept either).
دەتوانێت بەسەر چەند درێژ ببێتەوە. بەبێ ، بۆ هەر کێبڵێک لە نێوانیاندا پێویستە و هەر کێبڵێک دەبێت لە هەردوو لە هەمان بێت: ئەگەر 1–5 VLAN 10 بن و 6–10 VLAN 20، کێبڵی VLAN 10 بۆ نموونە دەچێتە Fa0/2 لە هەردوو لا و کێبڵی VLAN 20 دەچێتە Fa0/7. لە Packet Tracer لە نێوان دوو بەکار بهێنە ( ڕاستەقینە بە هەردووکیان وەردەگرن).
Both switches get the same VLAN numbers and port plan. If you also give them management SVIs, each switch needs its own address (for example 192.168.99.2 on SW1 and 192.168.99.3 on SW2, in management VLAN 99), never the same one twice. With ten VLANs you would need ten cables — which is why the trunk exists: one link that carries every VLAN (trunks and 802.1Q).
هەردوو هەمان ژمارەی و نەخشەی وەردەگرن. ئەگەر SVIـی بەڕێوەبردنیشیان بدەیتێ، هەر ناونیشانی خۆی پێویستە (بۆ نموونە 192.168.99.2 لەسەر SW1 و 192.168.99.3 لەسەر SW2، لە بەڕێوەبردنی 99دا)، هەرگیز یەک ناونیشان دوو جار نا. بە دە دە کێبڵت پێویست دەبێت — بۆیە هەیە: یەک بەستەر کە هەموو هەڵدەگرێت (ترەنکەکان و 802.1Q).
Good practiceڕێگەی باش
- Keep users out of VLAN 1. Put every user port into a named VLAN; VLAN 1 stays for nothing.
- A separate management VLAN (for example 99) for the switches’ SVIs and SSH.
- Unused ports: move them into an unused VLAN — 998 in this course — and
shutdown(parking unused ports). - VLAN 999 is reserved as the native VLAN of trunks — no users and no IP address, kept apart from management VLAN 99 (why the native VLAN is moved off VLAN 1).
- Voice: a port with an IP phone can carry a second, voice VLAN for VoIP with
switchport voice vlan 150, while the PC behind the phone stays in the access VLAN. - Deleting a VLAN (
no vlan 20) makes its ports inactive until you move them to another VLAN — move the ports first. - Where VLANs are saved: normal-range VLANs live in
vlan.datin flash, not in the startup configuration — a full reset must delete it too (erase and full reset).
- لە VLAN 1 دوور بخەرەوە. هەموو بخە ناو ناوداری؛ VLAN 1 بۆ هیچ نامێنێتەوە.
- جیای بەڕێوەبردن (بۆ نموونە 99) بۆ SVI و .
- بەکارنەهێنراو: بیانگوازەوە بۆ بەکارنەهێنراو — لەم کۆرسەدا 998 — و
shutdown(لابردنی دەرچەکان بەکارنەهێنراو). - VLAN 999 بۆ پارێزراوە — بێ و بێ ، جیا لە بەڕێوەبردنی 99 (بۆچی VLANـی ڕەسەن لە VLAN 1 دوور دەخرێتەوە).
- دەنگ: کە تەلەفۆنی IPـی پێوەیە دەتوانێت دووەمی دەنگ بۆ هەڵبگرێت بە
switchport voice vlan 150، لە کاتێکدا PCـی پشت تەلەفۆنەکە لە access دەمێنێتەوە. - سڕینەوەی (
no vlan 20) ناچالاک دەکات تا دەیانگوازیتەوە بۆ تر — سەرەتا بگوازەوە. - لە کوێ پاشەکەوت دەکرێن: بەشی ئاسایی لە
vlan.datلە ناو ، نەک لە — ڕێکخستنەوەی تەواو دەبێت ئەویش بسڕێتەوە (سڕینەوە و ڕێکخستنەوەی تەواو).
Common mistakesهەڵە باوەکان
Exercisesڕاهێنانەکان
On a 2960 with six PCs, create VLAN 10 “IT” for Fa0/1–3 and VLAN 20 “Marketing” for Fa0/4–6. Give the PCs addresses, check with show vlan brief, test the pings and save. Write all the switch commands.
لەسەر 2960 بە شەش PC، VLAN 10 «IT» بۆ Fa0/1–3 و VLAN 20 «Marketing» بۆ Fa0/4–6 دروست بکە. ناونیشان بدە بە PCـەکان، بە show vlan brief بیپشکنە، تاقی بکەرەوە و پاشەکەوتی بکە. هەموو بنووسە.
Hintئاماژە
Typing vlan 20 inside (config-vlan)# moves straight to the next VLAN.
نووسینی vlan 20 لە ناو (config-vlan)#ـدا ڕاستەوخۆ دەچێتە دواتر.
Show answerوەڵامەکە پیشان بدە
Switch>enable
Switch#configure terminal
Switch(config)#hostname SW1
SW1(config)#vlan 10
SW1(config-vlan)#name IT
SW1(config-vlan)#vlan 20
SW1(config-vlan)#name Marketing
SW1(config-vlan)#exit
SW1(config)#interface range fastEthernet 0/1 - 3
SW1(config-if-range)#switchport mode access
SW1(config-if-range)#switchport access vlan 10
SW1(config-if-range)#interface range fastEthernet 0/4 - 6
SW1(config-if-range)#switchport mode access
SW1(config-if-range)#switchport access vlan 20
SW1(config-if-range)#end
SW1#show vlan brief
SW1#copy running-config startup-config
PCs: 192.168.10.10–12/24 in VLAN 10, 192.168.20.10–12/24 in VLAN 20. Expected: pings inside each VLAN succeed (the first echo may be lost to ARP); pings between the VLANs fail with “Request timed out.”
PCـەکان: 192.168.10.10–12/24 لە VLAN 10، 192.168.20.10–12/24 لە VLAN 20. ئەنجامی چاوەڕوانکراو: لە ناو هەر سەردەکەوێت (یەکەم echo لەوانەیە بەهۆی لەدەست بچێت)؛ لە نێوان بە «Request timed out.» سەرناکەوێت.
A lab gives SW1 interface vlan 10 = 192.168.1.100/24 and interface vlan 20 = 192.168.1.200/24, with PCs 192.168.1.1–.4, and calls the SVIs the PCs’ default gateways. What is wrong, and what is a correct plan?
تاقیکردنەوەیەک interface vlan 10 = 192.168.1.100/24 و interface vlan 20 = 192.168.1.200/24 دەدات بە SW1، لەگەڵ PCـەکانی 192.168.1.1–.4 و SVIـەکان بە PCـەکان ناو دەبات. چی هەڵەیە و نەخشەیەکی دروست چییە؟
Show answerوەڵامەکە پیشان بدە
- Both VLANs use one subnet, so IOS rejects the second SVI address (“overlaps with Vlan10”).
- On a layer 2 switch, SVIs are not gateways and are not needed for the isolation at all.
- Correct: VLAN 10 = 192.168.10.0/24 (PCs .10, .11), VLAN 20 = 192.168.20.0/24 (PCs .10, .11); at most one management SVI, ideally in a management VLAN; gateways come later with a router or layer 3 switch (.1 in each subnet).
- هەردوو یەک بەکار دەهێنن، بۆیە IOS ناونیشانی SVIـی دووەم ڕەت دەکاتەوە («overlaps with Vlan10»).
- لەسەر چینی 2، SVIـەکان نین و بۆ جیاکردنەوەکە هیچ پێویست نین.
- دروست: VLAN 10 = 192.168.10.0/24 بۆ PCـەکانی 192.168.10.10 و 192.168.10.11؛ VLAN 20 = 192.168.20.0/24 بۆ PCـەکانی 192.168.20.10 و 192.168.20.11؛ زۆرترین یەک SVIـی بەڕێوەبردن، باشتر لە بەڕێوەبردندا؛ (ناونیشانی
.1ـی هەر ) دواتر بە یان دێت.
Switch1 and Switch2 both have VLAN 10 on Fa0/1–5 and VLAN 20 on Fa0/6–10. Which ports may carry the two inter-switch cables? What changes when the company adds VLAN 30 and VLAN 40?
Switch1 و Switch2 هەردووکیان VLAN 10 لەسەر Fa0/1–5 و VLAN 20 لەسەر Fa0/6–10یان هەیە. کام دەتوانن دوو کێبڵەکەی نێوان هەڵبگرن؟ کاتێک کۆمپانیاکە VLAN 30 و VLAN 40 زیاد دەکات چی دەگۆڕێت؟
Show answerوەڵامەکە پیشان بدە
The VLAN 10 cable must use a VLAN 10 port on both sides (any of Fa0/1–5 not used by a PC, for example Fa0/2–Fa0/2); the VLAN 20 cable a VLAN 20 port on both sides (for example Fa0/7–Fa0/7). Each new VLAN needs one more cable and two more ports — after a few VLANs this is impractical, so one trunk link replaces all the cables (trunks).
کێبڵی VLAN 10 دەبێت لە هەردوو لا VLAN 10 بەکار بهێنێت (هەر کام لە Fa0/1–5 کە PC بەکاری نەهێنابێت، بۆ نموونە Fa0/2–Fa0/2)؛ کێبڵی VLAN 20 لە هەردوو لا VLAN 20 (بۆ نموونە Fa0/7–Fa0/7). هەر نوێ کێبڵێکی زیاتر و دوو زیاتری پێویستە — دوای چەند ئەمە ناکرێت، بۆیە یەک جێگەی هەموو کێبڵەکان دەگرێتەوە (ترەنکەکان).
A classic question: what is a default VLAN, and can it be modified or deleted?
وەڵامی ئەم پرسیارە بدەرەوە: بنەڕەت چییە و دەتوانرێت بگۆڕدرێت یان بسڕدرێتەوە؟
Show answerوەڵامەکە پیشان بدە
VLAN 1 is the default VLAN: every port belongs to it until you assign it elsewhere, and it carries the switch’s control traffic. It cannot be deleted and its name cannot be changed (the same holds for 1002–1005). Its SVI, interface vlan 1, can be shut down. Good practice: keep users out of VLAN 1.
VLAN 1 بنەڕەتە: هەموو سەر بەوە تا لە شوێنێکی تر دایدەنێیت و هاتوچۆی کۆنترۆڵی هەڵدەگرێت. ناسڕدرێتەوە و ناوەکەی ناگۆڕدرێت، هەروەک 1002–1005. SVIـەکەی، interface vlan 1، دەکوژێنرێتەوە. ڕێگەی باش: لە VLAN 1 دوور بخەرەوە.
Summaryکورتە
- A switched LAN is one broadcast domain; a VLAN divides it into several logical ones — one switch works like several switches.
- VLANs need a managed switch. IDs: 1 default, 2–1001 normal, 1002–1005 legacy defaults, 1006–4094 extended, 0 and 4095 reserved; VLAN 1 and 1002–1005 cannot be deleted (VLAN 1’s SVI can be shut down).
- Create:
vlan 10+name IT. Assign:interface range …,switchport mode access,switchport access vlan 10. Check:show vlan brief. - PCs in different VLANs cannot talk without a router or layer 3 switch; give each VLAN its own subnet.
- Across switches: one cable per VLAN without a trunk — trunks come next. Keep users out of VLAN 1, use a management VLAN, park unused ports, and save.
- سویچکراو یەک ؛ دابەشی دەکات بۆ چەند دانەیەکی لۆجیکی — یەک وەک چەند کار دەکات.
- پێویستی بە هەیە. ژمارەکان: 1 بنەڕەت، 2–1001 ئاسایی، 1002–1005 بنەڕەتی کۆن، 1006–4094 درێژکراوە، 0 و 4095 پارێزراو؛ VLAN 1 و 1002–1005 ناسڕدرێنەوە (SVIـی VLAN 1 دەکوژێنرێتەوە).
- دروستکردن:
vlan 10+name IT. دانان:interface range …،switchport mode access،switchport access vlan 10. پشکنین:show vlan brief. - PCـەکانی جیاواز بەبێ یان قسە ناکەن؛ هەر خۆی بدەرێ.
- لە نێوان : بەبێ بۆ هەر کێبڵێک — دواترن. لە VLAN 1 دوور بخەرەوە، بەڕێوەبردن بەکار بهێنە، بەکارنەهێنراوەکان لابدە و پاشەکەوت بکە.
Next: carry many VLANs over one link — Trunks and 802.1Q tags.
دواتر: چەند لەسەر یەک بەستەر هەڵبگرە — ترەنکەکان و تاگەکانی 802.1Q.
Lesson complete!وانەکە تەواو بوو!
Well done. Review the key terms, then go on to the next lesson.دەستخۆش. سەیرێکی زاراوە سەرەکییەکان بکەرەوە، پاشان بڕۆ بۆ وانەی داهاتوو.
Key termsزاراوە سەرەکییەکان
Trunks and 802.1Q Tagsترەنکەکان و تاگەکانی 802.1Q
Related lecturesوانە پەیوەندیدارەکان
- Trunks and 802.1Q Tagsترەنکەکان و تاگەکانی 802.1Q
- Inter-VLAN Routing with a Router: Router-on-a-Stickڕێدۆزیی نێوان VLANـەکان بە ڕێدۆز: ڕێدۆزی تاکقۆڵ
- Inter-VLAN Routing with a Layer-3 Switchڕێدۆزیی نێوان VLANـەکان بە سویچی چینی 3
- Managing Devices Remotely: From Telnet to SSHبەڕێوەبردنی ئامێرەکان لە دوورەوە: لە Telnetـەوە بۆ SSH
- Show Commands, Running and Startup Configurationsفەرمانەکانی show، ڕێکخستنی کارا و ڕێکخستنی دەستپێکردن
- Switch Port Securityئاسایشی دەرچەی سویچ
- Access Control Lists: Filtering TrafficACLـەکان: فلتەرکردنی هاتوچۆ
- Network Defences: Firewalls, Segmentation, Monitoring and SIEMبەرگرییەکانی ڕایەڵە: ئاگرەدیوار، بەشبەشکردنی ڕایەڵە، چاودێریی ئاسایش و SIEM
References and further readingسەرچاوەکان و خوێندنەوەی زیاتر
- Cisco Catalyst 9300 (IOS XE 17.12) VLAN Configuration Guide: Configuring VLANs — IDs 1–4094, normal 1–1005, extended 1006–4094, VLAN 1 and 1002–1005 cannot be removed, 802.1Q only
- Cisco Catalyst 2960 Software Configuration Guide 12.2(55)SE: Configuring VLANs — vlan.dat, default names (VLAN0004), ports of a deleted VLAN become inactive, default switchport mode dynamic auto, voice VLAN
- IEEE 802.1Q-2022: Bridges and Bridged Networks (12-bit VLAN ID; 0 and 4095 reserved)
This lecture is a first edition. The Kurdish text and terminology are waiting for review by Kurdish IT teachers.ئەم وانەیە چاپی یەکەمە. دەقە کوردییەکە و زاراوەکانی چاوەڕێی پێداچوونەوەی مامۆستایانی کوردی بواری IT ن.