Chapterبەش 1 · Lectureوانە 1.5
Achieving Security: Goals, Policy, Mechanisms and Assuranceگەیشتن بە ئاسایش: ئامانج، سیاسەت، میکانیزم و دڵنیابوونەوە لە ئاسایش
How an organisation gets from “we want to be safe” to real protection: the four MAPO questions (goals, policy, mechanisms, assurance), why the security policy must fit the organisation’s policy, the six methods of defence (prevent, deter, deflect, detect, tolerate, recover), today’s control categories and types, and how all this matches the NIST Cybersecurity Framework 2.0.
ڕێکخراوێک چۆن لە «دەمانەوێت سەلامەت بین»ـەوە دەگاتە پاراستنی ڕاستەقینە: چوار پرسیارەکەی MAPO (ئامانج، سیاسەت، میکانیزم، )، بۆچی دەبێت لەگەڵ سیاسەتی ڕێکخراو بگونجێت، شەش ڕێگاکەی بەرگری (ڕێگرتن، ترساندن، چەماندن، دۆزینەوە، بەرگەگرتن، گەڕاندنەوە)، پۆل و جۆرەکانی کۆنترۆڵ لە ئەمڕۆدا و پەیوەندیی هەموو ئەمانە بە 2.0.
What you will learnچی فێر دەبیت
- Explain the four MAPO questions and the order in which an organisation answers them.
- Explain why a security policy must fit inside, and support, the organisation’s policy.
- Tell apart prevention, detection and tolerance/recovery, and the six methods of defence.
- Label a security control with its category and type, and match it to a NIST CSF 2.0 function.
- چوار پرسیارەکەی MAPO و ئەو ڕیزبەندییەی ڕێکخراو وەڵامیان دەداتەوە ڕوون بکەیتەوە.
- ڕوونی بکەیتەوە بۆچی دەبێت لە ناو سیاسەتی ڕێکخراودا جێ ببێتەوە و پاڵپشتی بێت.
- ڕێگرتن، دۆزینەوە و بەرگەگرتن/گەڕاندنەوە و شەش ڕێگاکەی بەرگری لێک جیا بکەیتەوە.
- پۆل و جۆری کۆنترۆڵێکی دیاری بکەیت و بیبەستیتەوە بە ئەرکێکی 2.0.
From “we want to be safe” to real protectionلە «دەمانەوێت سەلامەت بین»ـەوە بۆ پاراستنی ڕاستەقینە
Every organisation wants to be safe, but “safe” is a wish, not a plan. A hospital, a bank and a small shop have different things to protect and different amounts of money to spend. The lecture gives four questions that turn the wish into a plan:
هەموو ڕێکخراوێک دەیەوێت سەلامەت بێت، بەڵام «سەلامەت» ئاواتێکە نەک پلان. نەخۆشخانەیەک، بانکێک و دوکانێکی بچووک شتی جیاوازیان هەیە بۆ پاراستن و بڕی پارەی جیاوازیشیان هەیە بۆ خەرجکردن. وانەکە چوار پرسیار دەدات کە ئاواتەکە دەکەن بە پلان:
- Organisational goals: why should we invest in protection at all?
- Policy: what must be protected?
- Mechanism: how do we protect it?
- Assurance: how good is the protection?
- ئامانجەکانی ڕێکخراو: بۆچی پارە بۆ پاراستن خەرج بکەین؟
- سیاسەت: چی دەبێت بپارێزرێت؟
- میکانیزم (): چۆن دەیپارێزین؟
- : پاراستنەکە چەند باشە؟
The lecture calls the four MAPO: Mechanism, Assurance, Policy, Organisational goals. The word is only a memory aid. When you plan, you work through the ideas in the order of the list above: goals first, then policy, then mechanisms, then assurance.
وانەکە ناوی ئەم چوارە دەنێت MAPO: Mechanism، Assurance، Policy و Organisational goals. وشەکە تەنها یارمەتییەکە بۆ لەبیرکردن. کاتێک پلان دادەنێیت، بەپێی ڕیزبەندیی لیستەکەی سەرەوە کار دەکەیت: سەرەتا ئامانج، پاشان سیاسەت، دواتر میکانیزم و لە کۆتاییدا .
From “we want to be safe” to real protectionلە «دەمانەوێت سەلامەت بین»ـەوە بۆ پاراستنی ڕاستەقینە
Example: a phone shop in the bazaarنموونە: دوکانێکی مۆبایل لە بازاڕدا
Aram sells and repairs phones in the bazaar. Why protect? So the shop survives and customers keep trusting him. What? The cash box, the phones in the window, the customers' phones left for repair (full of their photos) and his notebook of debts. How? A metal shutter with a strong lock, a camera, a small safe, and a rule that only his brother has the second safe key. How good? Once a month he tests the alarm and checks that the camera really records.
ئارام لە بازاڕدا مۆبایل دەفرۆشێت و چاک دەکاتەوە. بۆچی بپارێزێت؟ بۆ ئەوەی دوکانەکە بمێنێت و کڕیاران هەر متمانەیان پێی بێت. چی؟ سندوقی پارە، ئەو مۆبایلانەی لە جامخانەکەدان، مۆبایلی کڕیاران کە بۆ چاککردنەوە جێیان هێشتووە (پڕن لە وێنەی خۆیان) و دەفتەری قەرزەکانی. چۆن؟ دەرگایەکی ئاسنین بە قفڵێکی بەهێز، کامێرایەک، سندوقێکی ئاسنینی بچووک و یاسایەک کە تەنها براکەی کلیلێکی تری سندوقەکەی پێیە. چەند باشە؟ مانگی جارێک زەنگی ئاگادارکردنەوەکە تاقی دەکاتەوە و دڵنیا دەبێتەوە کە کامێراکە بەڕاستی تۆمار دەکات.
Where the analogy stops workingسنووری ئەم نموونەیە
A real organisation has thousands of assets, many staff and attackers who may sit in another country. The four questions stay the same, but the answers are far bigger and must be written down, agreed by managers and checked often.
ڕێکخراوێکی ڕاستەقینە هەزاران ، کارمەندی زۆر و هەیە کە ڕەنگە لە وڵاتێکی تر بن. چوار پرسیارەکە وەک خۆیان دەمێننەوە، بەڵام وەڵامەکان زۆر گەورەترن و دەبێت بنووسرێن، بەڕێوەبەران پەسەندیان بکەن و زوو زوو بپشکنرێن.
Organisational goals: why invest in security?ئامانجەکانی ڕێکخراو: بۆچی پارە بۆ ئاسایش خەرج بکەین؟
Security costs money and time, and it makes some work slower. So it must be justified by what the organisation exists to do. A hospital exists to treat patients, a bank to keep money and trust, a university to teach and keep records. Protection is worth paying for because an attack would stop that work.
پارە و کاتی پێویستە و هەندێک کاریش خاوتر دەکات. بۆیە دەبێت بە ئەو کارە پاساو بدرێت کە ڕێکخراوەکە بۆی دروست بووە. نەخۆشخانە بۆ چارەسەرکردنی نەخۆشە، بانک بۆ پاراستنی پارە و متمانەیە و زانکۆ بۆ وانەوتنەوە و هەڵگرتنی تۆمارەکانە. پاراستن شایەنی پارەکەیەتی چونکە ئەو کارە دەوەستێنێت.
So the first question is not technical. Managers and IT staff answer it together: What would hurt us most? What must keep running?
کەواتە پرسیاری یەکەم تەکنیکی نییە. بەڕێوەبەران و کارمەندانی IT پێکەوە وەڵامی دەدەنەوە: چی زۆرترین زیانمان پێدەگەیەنێت؟ چی دەبێت هەر کار بکات؟
| Organisationڕێکخراو | Its main goalئامانجی سەرەکیی | So security must protect…کەواتە دەبێت بیپارێزێت… |
|---|---|---|
| Hospitalنەخۆشخانە | treat patients safelyچارەسەری سەلامەتی نەخۆش | treatment that never stops; private and correct patient recordsچارەسەرێک کە هەرگیز نەوەستێت؛ تۆماری نەخۆشی نهێنی و دروست |
| Online shopدوکانی ئۆنلاین | sell and deliverفرۆشتن و گەیاندن | orders that keep coming in; customers' card detailsداواکارییەکان کە بەردەوام بێن؛ زانیاریی کارتی کڕیاران |
| Schoolقوتابخانە | teach and assess fairlyوانەوتنەوە و هەڵسەنگاندنی دادپەروەرانە | exam papers kept secret; marks that are correctپرسیارەکانی تاقیکردنەوە بە نهێنی؛ نمرەی دروست |
Organisational goals: why invest in security?ئامانجەکانی ڕێکخراو: بۆچی پارە بۆ ئاسایش خەرج بکەین؟
The security policy fits inside the organisation’s policyسیاسەتی ئاسایش لە ناو سیاسەتی ڕێکخراوەکەدا جێی دەبێتەوە
Every organisation already has a general policy: its goals, its budget, the duties of its staff and the laws it follows. The IT security policy, which the lecture calls the computerised information system policy, is one part inside it.
هەموو ڕێکخراوێک خۆی سیاسەتێکی گشتیی هەیە: ئامانجەکانی، بودجەکەی، ئەرکی کارمەندەکانی و ئەو یاسایانەی پەیڕەویان دەکات. ، کە وانەکە پێی دەڵێت سیاسەتی کۆمپیوتەری، بەشێکە لە ناو ئەودا.
Fitting means that the security rules support the goals around them. Imagine a rule that stops doctors from opening any record during an emergency until a manager approves it. It protects confidentiality, but it fights the hospital's main goal, so it is a bad rule.
جێبوونەوە واتە یاساکانی پاڵپشتی ئەو ئامانجانە دەکەن کە دەوریان داون. یاسایەک بهێنە بەرچاوت کە لە کاتی فریاکەوتندا ڕێگە نادات پزیشک هیچ تۆمارێک بکاتەوە تا بەڕێوەبەرێک ڕەزامەندی نەدات. دەپارێزێت، بەڵام دژی ئامانجی سەرەکیی نەخۆشخانەکە دەوەستێت، بۆیە یاسایەکی خراپە.
Policy: what to protect?سیاسەت: چی بپارێزین؟
Written rules that tell staff what they may and may not do with the organisation's data and systems.
یاسا نووسراوەکانن کە بە کارمەندان دەڵێن چی بۆیان هەیە و چی بۆیان نییە بە دراوە و سیستەمەکانی دامەزراوەکە بکەن.
A policy says what needs protecting. It names the assets (data, systems, people, buildings), the threats the organisation may face, and the priorities, so that effort goes where it matters most.
سیاسەت دەڵێت چی دەبێت بپارێزرێت. ناوی (، سیستەم، خەڵک، بینا) و سەر ڕێکخراوەکە دەهێنێت و ئەولەوییەکان دیاری دەکات، بۆ ئەوەی هەوڵەکان بچنە ئەو شوێنەی زۆرترین گرنگیی هەیە.
A policy speaks in rules about people and data, not in product names. “Only staff treating a patient may open that patient's record” is policy. “Install firewall model X” is not: that is a mechanism.
سیاسەت بە یاسا لەبارەی خەڵک و قسە دەکات، نەک بە ناوی بەرهەم. «تەنها ئەو کارمەندانەی نەخۆشێک چارەسەر دەکەن دەتوانن تۆمارەکەی بکەنەوە» سیاسەتە. « جۆری X دابمەزرێنە» سیاسەت نییە: ئەوە میکانیزمە.
- Patient records may be opened only by the staff treating that patient.
- Every staff account uses a long password and multi-factor authentication.
- Records are backed up every night to a copy kept outside the building.
- Staff report a lost phone or a strange e-mail to IT within one hour.
- تۆماری نەخۆش تەنها ئەو کارمەندانە دەیکەنەوە کە ئەو نەخۆشە چارەسەر دەکەن.
- هەموو هەژمارێکی کارمەند درێژ و بەکار دەهێنێت.
- هەموو شەوێک لە تۆمارەکان وەردەگیرێت و کۆپییەکەی لە دەرەوەی بیناکە دادەنرێت.
- کارمەندان مۆبایلی ونبوو یان سەیر لە ماوەی یەک کاتژمێردا بە IT ڕادەگەیەنن.
Mechanisms: how to protect?میکانیزم: چۆن بیپارێزین؟
Mechanisms are the tools, technologies and procedures that carry out the policy: firewalls, encryption, access control, backups, locks and guards, and written procedures such as “how to give a new employee an account”. Security people also call them countermeasures or controls.
میکانیزمەکان ئەو ئامراز، تەکنەلۆجیا و ڕێکارانەن کە سیاسەتەکە جێبەجێ دەکەن: ، ، ، ، قفڵ و پاسەوان، هەروەها ڕێکاری نووسراو وەک «چۆن بۆ کارمەندێکی نوێ دروست بکەین». خەڵکی بواری پێیان دەڵێن یان کۆنترۆڵەکان.
The lecture sorts mechanisms by what they do against an attack, in three groups:
وانەکە میکانیزمەکان بەپێی ئەو کارەی بەرامبەر دەیکەن دەکات بە سێ کۆمەڵ:
| Groupکۆمەڵ | What it doesچی دەکات | Examplesنموونە |
|---|---|---|
| Preventionڕێگرتن | stops the attack before it succeedsپێش ئەوەی سەربگرێت دەیوەستێنێت | firewall, access control, encryption, MFA، ، ، MFA |
| Detectionدۆزینەوە | notices an attack that is happening or has happened دەناسێتەوە کە ڕوودەدات یان ڕوویداوە | intrusion detection system, log monitoring, an alarm، چاودێریی ، زەنگی ئاگادارکردنەوە |
| Tolerance and recoveryبەرگەگرتن و گەڕاندنەوە | keeps the important work going during the attack, then brings everything backلە کاتی کارە گرنگەکان بەردەوام دەهێڵێت و پاشان هەموو شتێک دەگەڕێنێتەوە | a spare server, RAID, backups, an incident response plan یەدەگ، RAID، ، پلانی وەڵامدانەوەی ڕووداو |
Mechanisms: how to protect?میکانیزم: چۆن بیپارێزین؟
Tolerance: keep working under attackبەرگەگرتن: کارکردن لە کاتی هێرشدا
Tolerance needs a word of explanation. In security it means that a system can keep working when an attack or an internal fault goes wrong, or can be brought back quickly. In everyday English, to tolerate means to put up with something hard, like carrying on with someone who has wronged you; the root meaning is to bear, to endure. A tolerant system “bears” the damage and keeps serving. Today this ability is usually called cyber resilience. For hardware faults, see fault tolerance.
بەرگەگرتن (Tolerance) ڕوونکردنەوەی دەوێت. لە واتای ئەوەیە کە سیستەمێک بتوانێت کار بکات کاتێک یان کێشەیەکی ناوەکی شتێک تێک دەدات، یان بەخێرایی بگەڕێنرێتەوە. لە ئینگلیزیی ڕۆژانەدا tolerate واتە بەرگەی شتێکی قورس بگریت، وەک ئەوەی لەگەڵ کەسێک بەردەوام بیت کە هەڵەی بەرامبەرت کردووە؛ واتای ڕیشەیی وشەکە «هەڵگرتن و تەحەمولکردن»ـە. سیستەمێکی بەرگەگر زیانەکە «هەڵدەگرێت» و هەر خزمەت دەکات. ئەمڕۆ ئەم توانایە زۆرتر پێی دەوترێت . بۆ تێکچوونی ڕەقەواڵە، سەیری بەرگەگرتنی تێکچوون بکە.
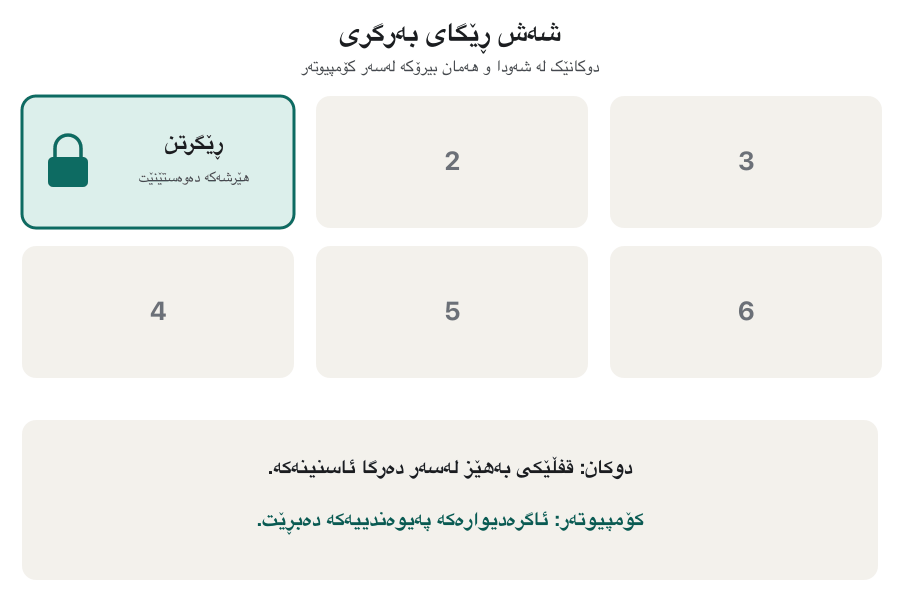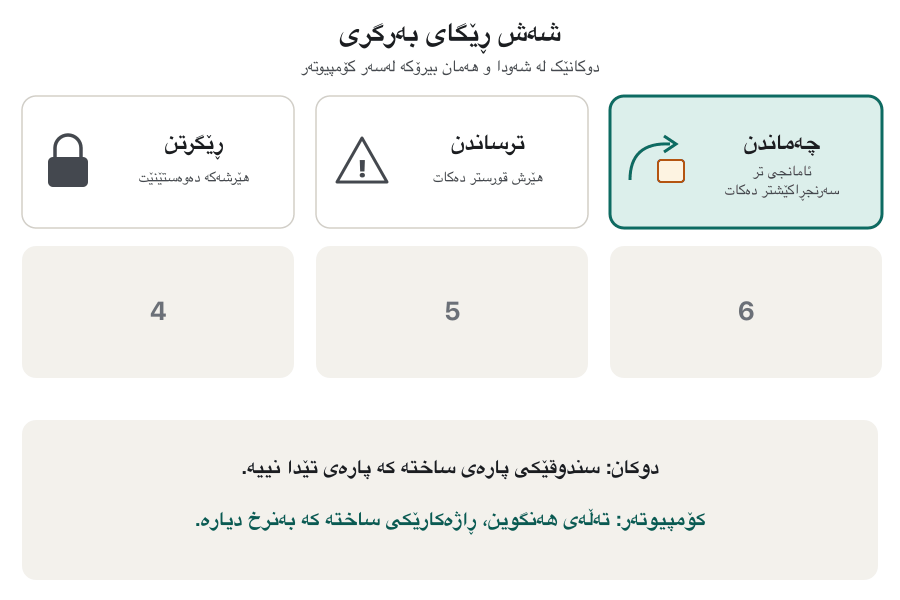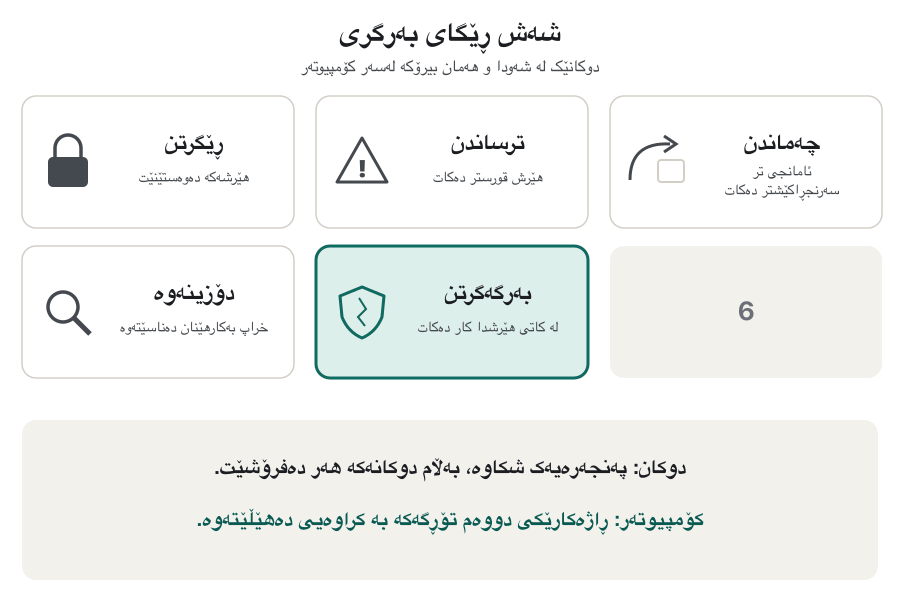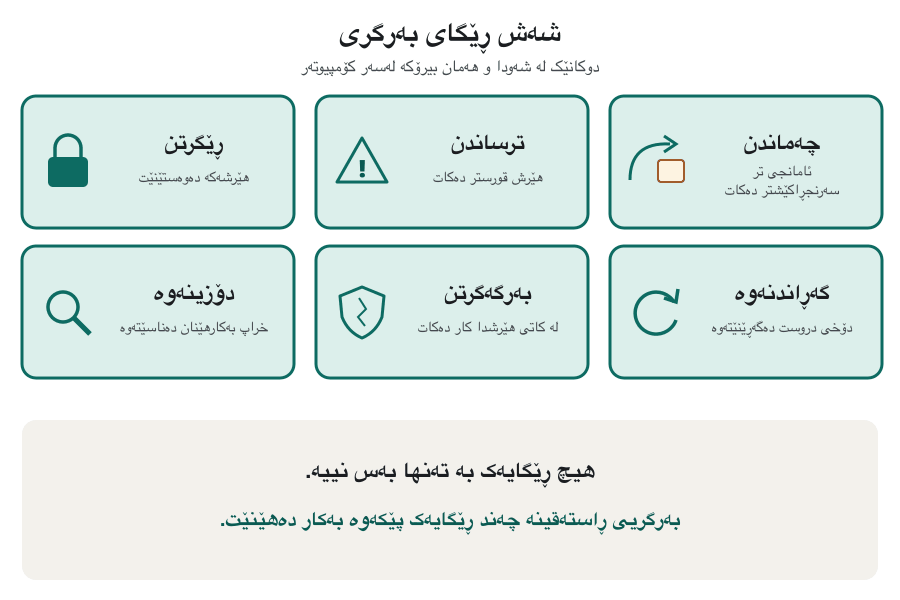
Six methods of defenceشەش ڕێگای بەرگری
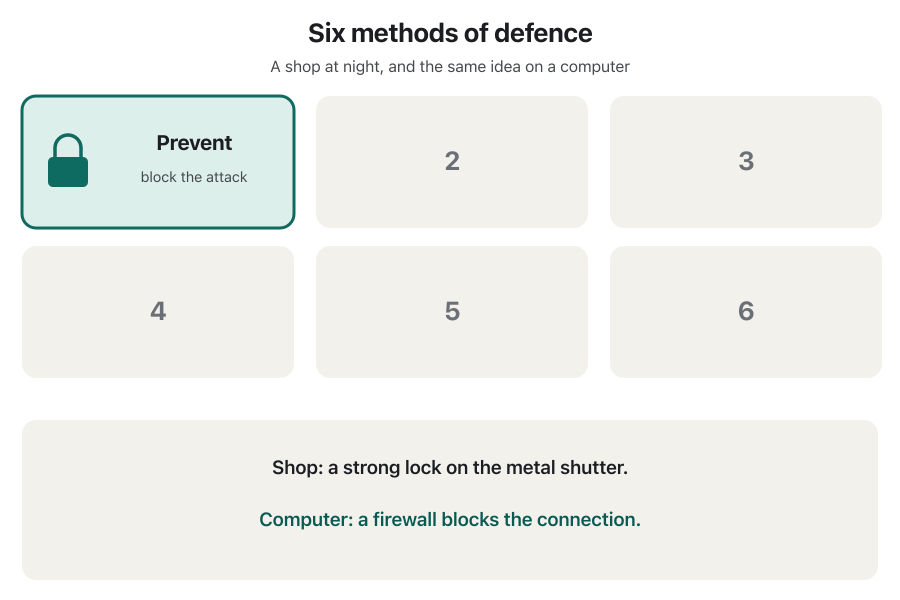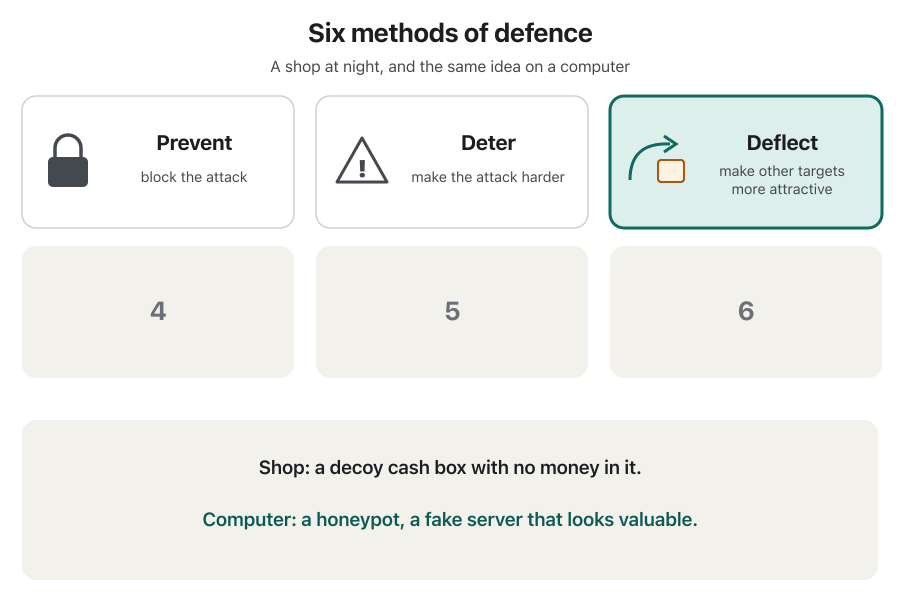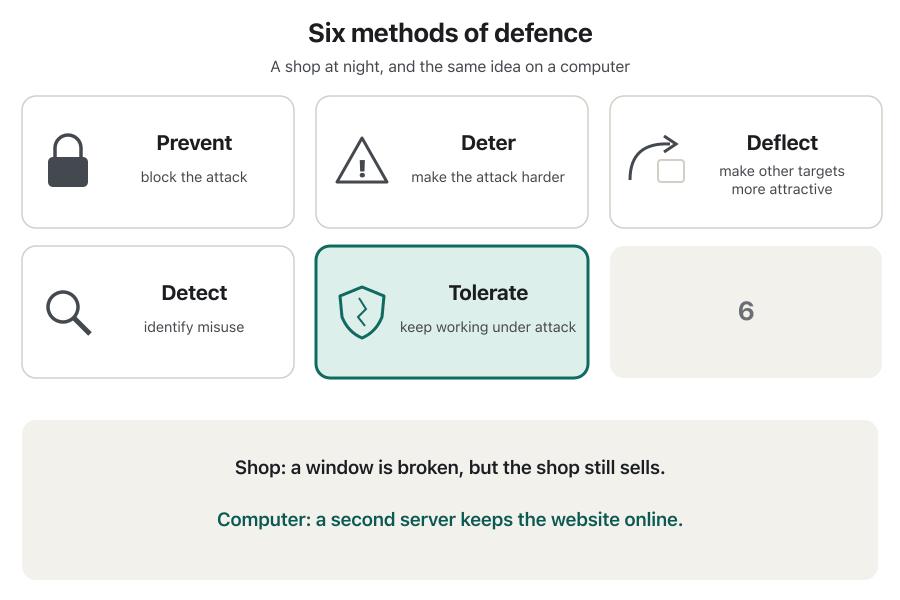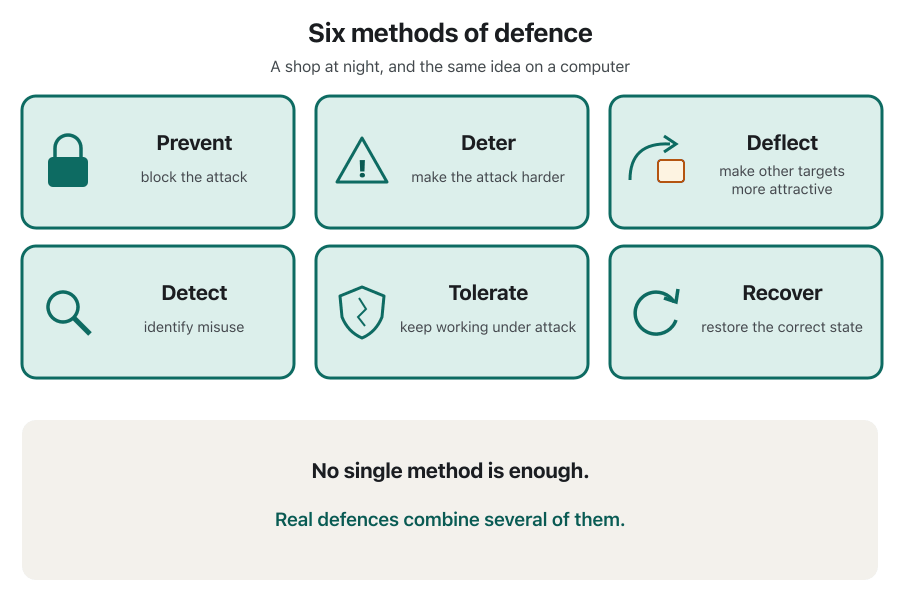
A second list in the lecture splits the same idea into six methods. Watch them appear one by one, first in a shop at night and then on a computer.
لیستێکی تری وانەکە هەمان بیرۆکە دەکات بە شەش ڕێگا. سەیر بکە چۆن یەک لە دوای یەک دەردەکەون، سەرەتا لە دوکانێکدا بە شەو و پاشان لەسەر کۆمپیوتەر.
| Methodڕێگا | Meaning in the lectureواتا لە وانەکەدا | On a computerلەسەر کۆمپیوتەر |
|---|---|---|
| Preventڕێگرتن | block the attack دەوەستێنێت | a firewall rule blocks remote-desktop connections from the Internetیاسایەکی پەیوەندیی ڕیمۆت دێسکتۆپ لە دەبڕێت |
| Deterترساندن | make the attack harder قورستر دەکات | long passwords, an account lock after many wrong tries, a banner saying “all access is logged” درێژ، داخستنی هەژمار دوای چەند هەوڵێکی هەڵە، نووسینی «هەموو چوونەژوورەوەیەک تۆمار دەکرێت» |
| Deflectچەماندن | make other targets more attractiveئامانجی تر سەرنجڕاکێشتر دەکات | a honeypot that looks like a valuable server کە وەک بەنرخ دەردەکەوێت |
| Detectدۆزینەوە | identify misuseخراپ بەکارهێنان دەناسێتەوە | an alert from an intrusion detection system; a report of logins at 3 a.m.ئاگاداری لە ؛ ڕاپۆرتی چوونەژوورەوە لە کاتژمێر 3ی شەو |
| Tolerateبەرگەگرتن | function under attackلە کاتی کار دەکات | a second server; slowing down a flood of requests so real users still get through دووەم؛ خاوکردنەوەی لافاوی داواکارییەکان بۆ ئەوەی بەکارهێنەرە ڕاستەقینەکان هەر بگەن |
| Recoverگەڕاندنەوە | restore to the correct stateدۆخی دروست دەگەڕێنێتەوە | restore files from a backup; rebuild a server from a clean copyگەڕاندنەوەی فایلەکان لە ؛ دووبارە دروستکردنەوەی لە کۆپییەکی پاک |
Six methods of defenceشەش ڕێگای بەرگری
Deter is not preventترساندن ڕێگرتن نییە
Six methods of defenceشەش ڕێگای بەرگری
Deflect: honeypots and decoysچەماندن: تەڵەکانی هەنگوین و ئامانجی ساختە
To deflect is to bend the attacker's path away from what matters. The owner's notes describe it like this: once the defender knows that an attacker is inside the system, the defender keeps the attacker busy with attractive things that are far from the system's real weak points.
چەماندن واتە ڕێگای لەو شتەی گرنگە لابدەیت. تێبینییەکانی خاوەنی کۆرسەکە ئاوا باسی دەکەن: کاتێک بەرگریکار دەزانێت هاتووەتە ناو سیستەمەکەوە، بە شتی سەرنجڕاکێش سەرقاڵ دەکات کە دوورن لە ڕاستەقینەی سیستەمەکە.
A fake system that looks valuable but contains nothing real. It draws attackers away from real systems and lets defenders watch and learn how they work.
سیستەمێکی ساختەیە کە بەنرخ دەردەکەوێت بەڵام هیچ شتێکی ڕاستەقینەی تێدا نییە. لە سیستەمە ڕاستەقینەکان دوور دەخاتەوە و ڕێگە بە بەرگریکاران دەدات سەیریان بکەن و فێری شێوازی کارکردنیان ببن.
Example: a company puts a fake “Salaries 2026” file server on its network. No real employee ever needs it, so any login there is almost certainly an attacker. The honeypot wastes the attacker's time (deflect) and raises an alarm (detect).
نموونە: کۆمپانیایەک فایلی ساختەی «مووچەکانی 2026» لەسەر دادەنێت. هیچ کارمەندێکی ڕاستەقینە هەرگیز پێویستی پێی نییە، بۆیە هەر چوونەژوورەوەیەک لەوێ نزیکەی بە دڵنیاییەوە . کاتی بە فیڕۆ دەدات (چەماندن) و ئاگادار دەکاتەوە (دۆزینەوە).
A honeypot is a decoy server that draws attackers away from the real servers, so defenders can watch them and learn their methods.
ساختەیە کە لە دوور دەخاتەوە، تا بەرگریکاران چاودێرییان بکەن و ڕێگاکانیان فێر ببن.
Segment 0:00-2:27: a honeypot is a decoy server with fake data and weak protection that draws attackers away from the real servers, so defenders can watch and learn. Stops before the sponsor read.
لە 0:00 تا 2:27 پەخش دەبێت: ساختەیە بە ساختە و پاراستنی لاوازەوە، کە لە دوور دەخاتەوە تا بەرگریکاران چاودێری بکەن و فێر ببن. پێش ڕیکلامی سپۆنسەرەکە ڕادەوەستێت.
Assurance: how good is the protection?دڵنیابوونەوە لە ئاسایش: پاراستنەکە چەند باشە؟
Checking how good the protection really is: tests, and reviews that give confidence that the security measures work as planned.
پشکنینی ئەوەیە کە پاراستنەکە بە ڕاستی چەندە باشە: تاقیکردنەوە، و پێداچوونەوە کە دڵنیایی دەدەن ڕێوشوێنەکانی ئاسایش وەک پلانیان بۆ دانراوە کار دەکەن.
Having mechanisms is not enough: you must know that they work. Assurance means evaluating the protection with regular testing, audits and assessments, so that you can trust it to give the level of safety you expected.
هەبوونی میکانیزم بەس نییە: دەبێت بزانیت کە کار دەکەن. واتە هەڵسەنگاندنی پاراستنەکە بە تاقیکردنەوە، پشکنین و هەڵسەنگاندنی بەردەوام، بۆ ئەوەی بتوانیت متمانە بکەیت کە ئەو ئاستە سەلامەتییە دەدات کە چاوەڕێت دەکرد.
- Security audit: compare the real settings and habits with the policy.
- Vulnerability scan: a tool looks for missing patches and weak settings.
- Penetration test: an allowed, planned attack with written permission and a clear scope.
- Restore test: actually bring a backup back, to prove it works.
- Phishing exercise: send a harmless fake phishing e-mail to staff and see who reports it.
- : ڕێکخستن و خووە ڕاستەقینەکان لەگەڵ سیاسەتەکە بەراورد دەکات.
- پشکنینی خاڵە لاوازەکان: ئامرازێک بە دوای دانەنراو و ڕێکخستنی لاوازدا دەگەڕێت.
- تاقیکردنەوەی دزەکردن: ڕێگەپێدراو و پلاندانراو بە مۆڵەتی نووسراو و سنووری ڕوون.
- تاقیکردنەوەی گەڕاندنەوە: بەڕاستی بگەڕێنەوە بۆ ئەوەی بسەلمێنیت کار دەکات.
- ڕاهێنانی فیشینگ: ساختە و بێزیان بۆ کارمەندان بنێرە و ببینە کێ ڕاپۆرتی دەکات.
A school has fire extinguishers and emergency exits: those are its mechanisms. Only a fire drill shows whether every class really leaves the building in three minutes, or whether one exit is blocked by desks. Assurance is the drill.
قوتابخانەیەک ئامێری ئاگرکوژێنەوە و دەرگای فریاکەوتنی هەیە: ئەمانە میکانیزمەکانین. تەنها مەشقێکی ئاگرکوژاندنەوە نیشان دەدات کە ئایا هەموو پۆلێک بەڕاستی لە سێ خولەکدا بیناکە چۆڵ دەکات، یان دەرگایەک بە مێز گیراوە. ئەو مەشقەیە.
Where the analogy stops workingسنووری ئەم نموونەیە
A fire does not plan, but an attacker studies your defences and changes tactics, so tests must be repeated with new kinds of attack.
ئاگر پلان دانانێت. بەرگرییەکانت دەخوێنێتەوە و تاکتیک دەگۆڕێت، بۆیە تاقیکردنەوەکانی دەبێت دووبارە بکرێنەوە و جۆرە نوێکانی لەخۆ بگرن.
Assurance closes the loop. What the tests find becomes a new policy rule or a better mechanism: the dashed arrow in the MAPO picture.
بازنەکە دادەخات. ئەوەی تاقیکردنەوەکان دەیدۆزنەوە دەبێت بە یاسایەکی نوێی سیاسەت یان میکانیزمێکی باشتر: تیرە خاڵخاڵەکەی وێنەی MAPO.
Today’s vocabulary: control categoriesزاراوەکانی ئەمڕۆ: پۆلەکانی کۆنترۆڵ
| Categoryپۆل | Carried out byکێ یان چی جێبەجێی دەکات | Examplesنموونە |
|---|---|---|
| Technicalتەکنیکی | hardware and software, automatically و ، بە شێوەی خۆکار | firewall, encryption, MFA, intrusion detection، ، MFA، دۆزینەوەی دزەکردن |
| Managerial (administrative)بەڕێوەبردن (ئیداری) | written decisions of managementبڕیاری نووسراوی بەڕێوەبەرایەتی | security policy, risk assessment, hiring rules، ، یاساکانی دامەزراندن |
| Operationalکارپێکردن | people, day by dayخەڵک، ڕۆژ بە ڕۆژ | guards' rounds, awareness training, checking the logs every morningگەڕانی پاسەوانان، ڕاهێنانی ، پشکنینی هەموو بەیانییەک |
| Physicalفیزیکی | things you can touchئەو شتانەی دەستیان لێ دەدرێت | locks, fences, cameras, a locked server roomقفڵ، پەرژین، کامێرا، ژووری داخراو |
Today’s vocabulary: control categoriesزاراوەکانی ئەمڕۆ: پۆلەکانی کۆنترۆڵ
Control types: what job a control doesجۆرەکانی کۆنترۆڵ: کۆنترۆڵ چ کارێک دەکات
| Typeجۆر | Its jobکارەکەی | Exampleنموونە |
|---|---|---|
| Preventiveڕێگر | stop it happeningڕێگری لە ڕوودانی دەکات | MFA; a locked doorMFA؛ دەرگایەکی داخراو |
| Deterrentترسێنەر | discourage the attacker سارد دەکاتەوە | a warning banner; a “CCTV in use” signنووسینی ئاگاداری؛ نیشانەی «کامێرا کار دەکات» |
| Detectiveدۆزەرەوە | notice itهەستی پێدەکات | intrusion detection; reviewing camera recordingsدۆزینەوەی دزەکردن؛ سەیرکردنی تۆماری کامێرا |
| Correctiveڕاستکەرەوە | fix it afterwardsدواتر چاکی دەکاتەوە | restoring from a backup; installing a patchگەڕاندنەوە لە ؛ دانانی |
| Compensatingجێگرەوە | a substitute when the normal control is impossibleجێگرەوەیەک کاتێک کۆنترۆڵە ئاساییەکە مەحاڵە | an old machine that cannot be updated is moved to a separate networkئامێرێکی کۆن کە نوێ ناکرێتەوە دەگوازرێتەوە بۆ جیا |
| Directiveئاراستەکەر | tell people what to doبە خەڵک دەڵێت چی بکەن | a policy; a sign “visitors must wear a visitor card”سیاسەتێک؛ نیشانەی «میوانان دەبێت کارتی میوان هەڵبواسن» |
The lecture's six methods fit these types roughly: prevent → preventive, deter → deterrent, detect → detective, recover → corrective. Deflecting is done with deception tools such as honeypots, which teams use mainly to spot attackers early. Tolerating is designed into the system (spare servers, RAID, more than one network link) rather than added as one control.
شەش ڕێگاکەی وانەکە بە نزیکی لەگەڵ ئەم جۆرانە یەک دەگرنەوە: ڕێگرتن ← ڕێگر، ترساندن ← ترسێنەر، دۆزینەوە ← دۆزەرەوە، گەڕاندنەوە ← ڕاستکەرەوە. چەماندن بە ئامرازی فریودان وەک دەکرێت، کە تیمەکان زۆرتر بۆ ناسینەوەی زووی بەکاریان دەهێنن. بەرگەگرتن لە دیزاینی سیستەمەکەدا دادەنرێت ( یەدەگ، RAID، زیاتر لە یەک هێڵی ) نەک وەک یەک کۆنترۆڵ زیاد بکرێت.
One control carries both labels. A camera is a physical, detective control, and its visible sign adds a deterrent. A security policy is a managerial, directive control.
یەک کۆنترۆڵ هەردوو ناونیشانەکە هەڵدەگرێت. کامێرا کۆنترۆڵێکی فیزیکی و دۆزەرەوەیە و نیشانە دیارەکەی ترسێنەریش زیاد دەکات. کۆنترۆڵێکی بەڕێوەبردن و ئاراستەکەرە.
Modern names: the NIST Cybersecurity Framework 2.0ناوە نوێکان: NIST CSF 2.0
NIST’s Cybersecurity Framework 2.0 (February 2024) sorts all security work into six functions, which you met in What is cybersecurity?. They are a fuller, modern version of the lecture’s lists:
2.0 (شوباتی 2024) هەموو کارێکی لە شەش ئەرکی سەرەکیدا ڕێک دەخات، کە لە ئاسایشی سایبەر چییە؟دا ناسیتن. ئەمانە شێوەیەکی تەواوتر و نوێی لیستەکانی وانەکەن:
| In the lectureلە وانەکەدا | CSF 2.0 functionئەرکی CSF 2.0 | What it meansواتاکەی |
|---|---|---|
| Organisational goals, policyئامانجەکانی ڕێکخراو، سیاسەت | Govern | strategy, roles, policy and oversight are set, shared and monitoredستراتیژ، ڕۆڵ، سیاسەت و چاودێری دادەنرێن، ڕادەگەیەنرێن و چاودێری دەکرێن |
| What to protect (assets and threats)چی بپارێزین ( و ) | Identify | the organisation understands its assets and current risksڕێکخراوەکە و ئێستای دەناسێت |
| Preventionڕێگرتن | Protect | safeguards are used: access control, training, data securityپاراستن بەکار دەهێنرێت: ، ڕاهێنان، پاراستنی |
| Detectionدۆزینەوە | Detect | attacks and compromises are found and analysed و دزەکردنەکان دەدۆزرێنەوە و شی دەکرێنەوە |
| Toleranceبەرگەگرتن | Protect (resilience) and RespondProtect () و Respond | systems are built to keep working, and actions contain the effects of an incidentسیستەمەکان وا دروست دەکرێن کە هەر کار بکەن و کار دەکرێت بۆ سنووردارکردنی کاریگەرییەکانی ڕووداوێک |
| Recoveryگەڕاندنەوە | Recover | assets and operations are restored و کارەکان دەگەڕێنرێنەوە |
| Assurance | Govern + Identify | oversight, and finding what to improveچاودێری و دۆزینەوەی ئەوەی دەبێت باشتر بکرێت |
How risk management runs through the six functions is in the next chapter: Security planning and risk assessment.
ئەوەی چۆن بە ناو شەش ئەرکەکەدا تێدەپەڕێت لە بەشی داهاتوودایە: پلاندانانی ئاسایش و هەڵسەنگاندنی مەترسی.
Common mistakesهەڵە باوەکان
| Mistakeهەڵە | Why it is wrongبۆچی هەڵەیە | Betterباشتر |
|---|---|---|
| “Security means buying tools.”« واتە کڕینی ئامراز.» | Tools are only mechanisms. Without goals and policy you protect the wrong things.ئامرازەکان تەنها میکانیزمن. بەبێ ئامانج و سیاسەت شتی هەڵە دەپارێزیت. | Start with goals and policy, then choose mechanisms.بە ئامانج و سیاسەت دەست پێبکە، پاشان میکانیزم هەڵبژێرە. |
| “If we prevent attacks, we need no detection or backups.”«ئەگەر ڕێگری لە بکەین، پێویستمان بە دۆزینەوە و نییە.» | Prevention fails sometimes; then nobody notices and nothing can be restored.ڕێگرتن جار جار شکست دەهێنێت؛ ئەوکات کەس هەستی پێناکات و هیچ شتێک ناگەڕێنرێتەوە. | Combine prevent, detect, tolerate and recover.ڕێگرتن، دۆزینەوە، بەرگەگرتن و گەڕاندنەوە پێکەوە بەکار بهێنە. |
| “Deter and prevent are the same.”«ترساندن و ڕێگرتن یەک شتن.» | Deterring makes an attack harder or less attractive; preventing makes it fail.ترساندن قورستر یان کەمتر سەرنجڕاکێش دەکات؛ ڕێگرتن شکستی پێدەهێنێت. | Use both, and know which one you are using.هەردووکیان بەکار بهێنە و بزانە کامیان بەکار دەهێنیت. |
| “Baiting is the opposite of deflecting.”« پێچەوانەی چەماندنە.» | Baiting is an attack on people. The defender's lure is a honeypot. هێرشە بۆ سەر خەڵک. تەڵەی بەرگریکار . | Keep the two apart.ئەم دووانە لێک جیا بکەرەوە. |
| “We installed it, so it works.”«دامانمەزراندووە، کەواتە کار دەکات.» | Untested controls often fail silently.کۆنترۆڵی تاقینەکراوە زۆر جار بە بێدەنگی شکست دەهێنن. | Assurance: test, audit and practise restores.: تاقی بکەرەوە، بپشکنە و گەڕاندنەوە مەشق بکە. |
| “Security rules should be as strict as possible.”«یاساکانی دەبێت تا بکرێت توند بن.» | Rules that block the organisation's work get ignored or bypassed.ئەو یاسایانەی ڕێگری لە کاری ڕێکخراوەکە دەکەن پشتگوێ دەخرێن یان تێیان دەپەڕێنرێت. | Fit the security policy to the goals. لەگەڵ ئامانجەکان بگونجێنە. |
Exercisesڕاهێنانەکان
A secondary school keeps student marks, exam papers and a small computer lab. Answer the four MAPO questions for it in one or two lines each.
قوتابخانەیەکی ئامادەیی نمرەی قوتابیان، پرسیارەکانی تاقیکردنەوە و تاقیگەیەکی بچووکی کۆمپیوتەری هەیە. بۆ هەریەک لە چوار پرسیارەکەی MAPO بە یەک یان دوو دێڕ وەڵام بدەرەوە.
Show answerوەڵامەکە پیشان بدە
- Goals: teach and assess fairly; parents and the ministry must trust the marks.
- Policy: exam papers stay secret until the exam; only teachers change marks, and every change is recorded; lab PCs are for lessons only.
- Mechanisms: exam files encrypted and locked in one account; teacher accounts with long passwords and MFA; a weekly backup of the marks; lab accounts without administrator rights.
- Assurance: each term, check who changed which marks, restore one backup as a test, and try to open an exam file from a student account.
- ئامانج: وانەوتنەوە و هەڵسەنگاندنی دادپەروەرانە؛ دایکان و باوکان و وەزارەت دەبێت متمانەیان بە نمرەکان هەبێت.
- سیاسەت: پرسیارەکانی تاقیکردنەوە تا ڕۆژی تاقیکردنەوە نهێنی دەمێننەوە؛ تەنها مامۆستایان نمرە دەگۆڕن و هەموو گۆڕانکارییەک تۆمار دەکرێت؛ کۆمپیوتەرەکانی تاقیگە تەنها بۆ وانەن.
- میکانیزم: فایلەکانی تاقیکردنەوە بە پارێزراون و لە یەک هەژماردا قفڵ کراون؛ هەژماری مامۆستایان بە درێژ و MFA؛ هەفتانەی نمرەکان؛ هەژماری تاقیگە بەبێ مافی بەڕێوەبەر.
- : هەموو وەرزێک بپشکنە کێ کام نمرەی گۆڕیوە، بە تاقیکردنەوە بگەڕێنەوە و هەوڵ بدە لە هەژمارێکی قوتابییەوە فایلێکی تاقیکردنەوە بکەیتەوە.
Which of the six methods of defence is each action? (a) Restoring files from a backup after ransomware. (b) A “CCTV in use” sign. (c) A fake administrator account that raises an alarm when anyone logs in to it. (d) Blocking USB sticks on office PCs. (e) A website served from two data centres. (f) A daily report of failed logins.
هەر کارێک کام لە شەش ڕێگاکەی بەرگرییە؟ (أ) گەڕاندنەوەی فایلەکان لە دوای . (ب) نیشانەی «کامێرا کار دەکات». (ج) هەژمارێکی ساختەی بەڕێوەبەر کە کاتێک هەر کەسێک دەچێتە ناوی ئاگادار دەکاتەوە. (د) قەدەغەکردنی فلاش لەسەر کۆمپیوتەرەکانی ئۆفیس. (هـ) کە لە دوو ناوەندی خزمەت دەکرێت. (و) ڕاپۆرتێکی ڕۆژانەی چوونەژوورەوە سەرنەکەوتووەکان.
Show answerوەڵامەکە پیشان بدە
- (a) Recover.
- (b) Deter.
- (c) Deflect, and it also detects: it is a small honeypot.
- (d) Prevent.
- (e) Tolerate: if one data centre is attacked, the other keeps serving.
- (f) Detect.
- (أ) گەڕاندنەوە.
- (ب) ترساندن.
- (ج) چەماندن، هەروەها دۆزینەوەش: بچووکە.
- (د) ڕێگرتن.
- (هـ) بەرگەگرتن: ئەگەر هێرش بکرێتە سەر ناوەندێک، ئەوی تر هەر خزمەت دەکات.
- (و) دۆزینەوە.
Give the category and the type of each control: (a) the rule “visitors must sign in at reception”; (b) antivirus that quarantines a dangerous file; (c) a guard who checks staff cards at the gate; (d) a yearly awareness course.
پۆل و جۆری هەر کۆنترۆڵێک بنووسە: (أ) یاسای «میوانان دەبێت لە پێشوازی ناوی خۆیان تۆمار بکەن»؛ (ب) کە فایلێکی مەترسیدار جیا دەکاتەوە؛ (ج) پاسەوانێک کە لە دەروازەکە کارتی کارمەندان دەپشکنێت؛ (د) خولێکی ساڵانەی .
Hintئاماژە
Category = who or what does it; type = what job it does.
پۆل = کێ یان چی دەیکات؛ جۆر = چ کارێک دەکات.
Show answerوەڵامەکە پیشان بدە
- (a) Managerial, directive.
- (b) Technical, corrective (and detective, because it first spots the file).
- (c) Physical or operational (a person does it), preventive.
- (d) Operational, preventive: trained people fall for fewer tricks.
- (أ) بەڕێوەبردن، ئاراستەکەر.
- (ب) تەکنیکی، ڕاستکەرەوە (هەروەها دۆزەرەوە، چونکە سەرەتا فایلەکە دەناسێتەوە).
- (ج) فیزیکی یان کارپێکردن (کەسێک ئەنجامی دەدات)، ڕێگر.
- (د) کارپێکردن، ڕێگر: خەڵکی ڕاهێنراو کەمتر فریو دەخۆن.
Summaryپوختە
- Four questions turn “we want to be safe” into a plan: goals (why), policy (what), mechanisms (how) and assurance (how good). The lecture calls them MAPO.
- The security policy sits inside the organisation's policy and must support and protect its goals.
- Mechanisms prevent, detect, or tolerate and recover. Prevention alone always fails one day.
- Six methods of defence: prevent, deter, deflect, detect, tolerate, recover. Deflecting uses honeypots; baiting is an attack, not its opposite.
- Controls have a category (technical, managerial, operational, physical) and a type (preventive, deterrent, detective, corrective, compensating, directive).
- NIST CSF 2.0 gives the modern names: Govern, Identify, Protect, Detect, Respond, Recover.
- چوار پرسیار «دەمانەوێت سەلامەت بین» دەکەن بە پلان: ئامانج (بۆچی)، سیاسەت (چی)، میکانیزم (چۆن) و (چەند باش). وانەکە پێیان دەڵێت MAPO.
- لە ناو سیاسەتی ڕێکخراودایە و دەبێت پاڵپشتی ئامانجەکانی بێت و بیانپارێزێت.
- میکانیزمەکان ڕێگری دەکەن، دەدۆزنەوە، یان بەرگە دەگرن و دەگەڕێننەوە. ڕێگرتن بە تەنها ڕۆژێک هەر شکست دەهێنێت.
- شەش ڕێگای بەرگری: ڕێگرتن، ترساندن، چەماندن، دۆزینەوە، بەرگەگرتن و گەڕاندنەوە. چەماندن بەکار دەهێنێت؛ هێرشە، نەک پێچەوانەکەی.
- کۆنترۆڵەکان پۆلێکیان هەیە (تەکنیکی، بەڕێوەبردن، کارپێکردن، فیزیکی) و جۆرێک (ڕێگر، ترسێنەر، دۆزەرەوە، ڕاستکەرەوە، جێگرەوە، ئاراستەکەر).
- 2.0 ناوە نوێکان دەدات: Govern، Identify، Protect، Detect، Respond و Recover.
What does each letter of MAPO stand for?هەر پیتێکی MAPO مانای چییە؟
Mechanism, Assurance, Policy, Organisational goals. You plan in the order goals → policy → mechanism → assurance.
Mechanism (میکانیزم)، Assurance ()، Policy (سیاسەت)، Organisational goals (ئامانجەکانی ڕێکخراو). پلان بەم ڕیزبەندییە دادەنرێت: ئامانج ← سیاسەت ← میکانیزم ← .
Why must the security policy fit the organisational policy?بۆچی سیاسەتی ئاسایش دەبێت لەگەڵ سیاسەتی ڕێکخراو بگونجێت؟
Because security exists to support and protect the organisation's goals; rules that fight the goals fail.
چونکە بۆ پاڵپشتیکردن و پاراستنی ئامانجەکانی ڕێکخراو هەیە؛ ئەو یاسایانەی دژی ئامانجەکان دەوەستن شکست دەهێنن.
What is tolerance in security?بەرگەگرتن لە ئاسایشدا چییە؟
A system's ability to keep working during an attack or fault, or to be brought back quickly (cyber resilience).
توانای سیستەمێک بۆ ئەوەی لە کاتی یان تێکچووندا کار بکات، یان بەخێرایی بگەڕێنرێتەوە ().
Give one example each of a deterrent and a detective control.بۆ هەریەک لە کۆنترۆڵی ترسێنەر و دۆزەرەوە نموونەیەک بهێنەوە.
Deterrent: a warning banner or a visible camera sign. Detective: an intrusion detection system or a daily log review.
ترسێنەر: نووسینی ئاگاداری یان نیشانەی کامێرا. دۆزەرەوە: یان پێداچوونەوەی ڕۆژانەی .
Lesson complete!وانەکە تەواو بوو!
Well done. Review the key terms, then go on to the next lesson.دەستخۆش. سەیرێکی زاراوە سەرەکییەکان بکەرەوە، پاشان بڕۆ بۆ وانەی داهاتوو.
Key termsزاراوە سەرەکییەکان
Security by Obscurity, by Legislation, and the Trade-off Triangleئاسایش بە شاردنەوە، ئاسایش بە یاسا و سێگۆشەی هاوسەنگی
Related lecturesوانە پەیوەندیدارەکان
- Security by Obscurity, by Legislation, and the Trade-off Triangleئاسایش بە شاردنەوە، ئاسایش بە یاسا و سێگۆشەی هاوسەنگی
- Security Planning and Risk Assessmentپلاندانانی ئاسایش و هەڵسەنگاندنی مەترسی
- Database Security: Threats and Countermeasuresئاسایشی بنکەدراوە: هەڕەشەکان و ڕێوشوێنەکانی بەرگری
- RAID, Web Security and Data ProtectionRAID، ئاسایشی وێب و پاراستنی دراوە
- Social Engineering and Phishingئەندازیاریی کۆمەڵایەتی و فیشینگ
- Incident Response: Six Phasesوەڵامدانەوەی ڕووداو: شەش قۆناغ
References and further readingسەرچاوەکان و خوێندنەوەی زیاتر
This lecture is a first edition. The Kurdish text and terminology are waiting for review by Kurdish IT teachers.ئەم وانەیە چاپی یەکەمە. دەقە کوردییەکە و زاراوەکانی چاوەڕێی پێداچوونەوەی مامۆستایانی کوردی بواری IT ن.