Chapterبەش 5 · Lectureوانە 5.1
Passwords, MFA and Access Controlتێپەڕەوشەکان، MFA و کۆنترۆڵی دەستڕاگەیشتن
How systems check who you are: the three authentication factors; how passwords are broken (guessing, dictionaries, brute force, credential stuffing) and why length beats complexity; today's NIST rules, which correct the notes' weekly changes and character-mix rules; password managers; MFA from strongest to weakest; passkeys; and least privilege after login.
سیستەمەکان چۆن دەپشکنن کێیت: سێ ؛ چۆن دەشکێنرێن (مەزەندە، فەرهەنگ، ، ) و بۆچی درێژی لە ئاڵۆزی بەهێزترە؛ ڕێساکانی ئەمڕۆی NIST کە گۆڕینی هەفتانە و ڕێسای تێکەڵەی هێماکانی تێبینییەکان ڕاست دەکەنەوە؛ ؛ MFA لە بەهێزترینەوە بۆ لاوازترین؛ ؛ هەروەها دوای چوونە ژوورەوە.
What you will learnچی فێر دەبیت
- Tell authentication from authorization, and name the three authentication factors.
- Explain how passwords are broken and calculate why a longer password resists brute force.
- Apply the NIST SP 800-63B rules and explain why weekly changes and forced character mixes are outdated.
- Rank MFA methods by strength and explain why passkeys resist phishing.
- Apply least privilege to the accounts of a small organisation.
- لە جیا بکەیتەوە و ناوی سێ بهێنیت.
- ڕوونی بکەیتەوە چۆن دەشکێنرێن و بژمێریت بۆچی درێژتر بەرگەی دەگرێت.
- ڕێساکانی NIST SP 800-63B جێبەجێ بکەیت و ڕوونی بکەیتەوە بۆچی گۆڕینی هەفتانە و تێکەڵەی ناچاریی هێماکان کۆن بوون.
- ڕێگاکانی MFA بەپێی هێز ڕیز بکەیت و ڕوونی بکەیتەوە بۆچی بەرگەی دەگرن.
- لەسەر هەژمارەکانی ڕێکخراوێکی بچووک جێبەجێ بکەیت.
Proving who you areسەلماندنی ئەوەی کێیت
Before a system lets you in, it asks two questions. Authentication: are you really who you say you are? Authorization: now that we know who you are, what are you allowed to do? This lesson is mostly about the first question — passwords, MFA and passkeys — and ends with the second.
پێش ئەوەی سیستەمێک ڕێگەت بدات بچیتە ژوورەوە، دوو پرسیار دەکات. : ئایا بە ڕاستی ئەو کەسەیت کە دەڵێیت؟ : ئێستا کە دەزانین کێیت، ڕێگەت پێ دەدرێت چی بکەیت؟ ئەم وانەیە زیاتر دەربارەی پرسیاری یەکەمە — ، MFA و — و بە پرسیاری دووەم کۆتایی دێت.
You can prove your identity with three kinds of evidence, called authentication factors:
دەتوانیت بە سێ جۆر بەڵگە ناسنامەکەت بسەلمێنیت، کە پێیان دەوترێت :
- Something you know — a password, a passphrase or a PIN.
- Something you have — your phone with an authenticator app, a security key, a bank card.
- Something you are — a fingerprint or your face (biometrics).
- شتێک کە دەیزانیت — ، ڕستەیەکی نهێنی یان PIN.
- شتێک کە هەتە — مۆبایلەکەت بە پشتڕاستکردنەوەوە، ، کارتی بانک.
- شتێک کە خۆتیت — پەنجەمۆر یان ڕووخسارت ().
To take money out at a bank in the bazaar you show your card (something you have), sign or give a PIN (something you know), and the cashier looks at your face and ID (something you are). One alone could be stolen; all three together are hard to fake.
بۆ ڕاکێشانی پارە لە بانکێکی ناو بازاڕ، کارتەکەت پیشان دەدەیت (شتێک کە هەتە)، واژوو دەکەیت یان PIN دەدەیت (شتێک کە دەیزانیت) و کارمەندەکە سەیری ڕووخسار و ناسنامەکەت دەکات (شتێک کە خۆتیت). هەریەکێکیان بە تەنها دەکرێت بدزرێت؛ هەر سێکیان پێکەوە ساختەکردنیان قورسە.
Where the analogy stops workingسنووری ئەم نموونەیە
Online there is no cashier looking at you; the "face" check happens on your own device, which is why the device itself must be protected.
لە هیچ کارمەندێک سەیرت ناکات؛ پشکنینی «ڕووخسار» لەسەر ئامێرەکەی خۆت ڕوودەدات، لەبەر ئەمەیە دەبێت خودی ئامێرەکە بپارێزرێت.
How passwords are brokenتێپەڕەوشەکان چۆن دەشکێنرێن
Attackers rarely "hack" a good password. They take the easy routes:
بە دەگمەن باش «هاک» دەکەن. ڕێگا ئاسانەکان دەگرنە بەر:
- Guessing from your life. The lecturer's warning in Lecture 1: the worst passwords are built from family names, parents, a favourite football player or a hobby, because an attacker can find exactly that information — often on your social media.
- Common passwords. Lecture 4's examples,
password123andadmin123, are among the first guesses of any attack. A dictionary attack simply tries lists of common and leaked passwords and words. - Brute force. A brute-force attack tries every possible combination. It is hopeless against long passwords, but fast against short ones (next screen).
- Password reuse → credential stuffing. If you use the same password on many sites, one leak opens them all: attackers try leaked username-and-password pairs on other services automatically. This is called credential stuffing.
- Stealing it outright — with phishing (see Social engineering) or with malware that copies saved passwords.
- مەزەندەکردن لە ژیانی تۆوە. ئاگادارکردنەوەکەی مامۆستا لە وانەی یەکەمدا: خراپترین ئەوانەن کە لە ناوی خێزان، دایک و باوک، یاریزانی تۆپی پێی دڵخواز یان حەزێکەوە دروست دەکرێن، چونکە دەتوانێت ڕێک ئەو زانیارییانە بدۆزێتەوە — زۆرجار لە خۆتدا.
- . نموونەکانی وانەی چوارەم،
password123وadmin123، لە یەکەم مەزەندەکانی هەر . بە سادەیی لیستی و وشە باو و دزراوەکان تاقی دەکاتەوە. - هەموو ئەگەرەکان. هەموو تێکەڵەیەکی گونجاو تاقی دەکاتەوە. دژی درێژ بێهیوایە، بەڵام دژی کورتەکان خێرایە (پەڕەی داهاتوو).
- دووبارە بەکارهێنانی ← . ئەگەر هەمان لەسەر چەندین ماڵپەڕ بەکار بهێنیت، یەک دزەکردن هەموویان دەکاتەوە: خۆکارانە جووتە دزراوەکانی ناوی و لەسەر خزمەتگوزارییەکانی تر تاقی دەکەنەوە. ئەمە پێی دەوترێت .
- دزینی ڕاستەوخۆ — بە (بڕوانە ئەندازیاریی کۆمەڵایەتی) یان بە کە کۆپی دەکات.
How passwords are brokenتێپەڕەوشەکان چۆن دەشکێنرێن
Why length beats complexityبۆچی درێژی لە ئاڵۆزی بەهێزترە
How many passwords must a brute-force attack try? If a password uses an alphabet of symbols and has length , there are
دەبێت چەند تاقی بکاتەوە؟ ئەگەر ئەلفوبێیەکی هێمایی بەکار بهێنێت و درێژییەکەی بێت، ئەوا ژمارەی گونجاو ئەمەیە:
Each extra character multiplies the work by N: by 26 for lowercase letters, by 95 for all keyboard characters.
هەر هێمایەکی زیادە کارەکە N جار زیاد دەکات: 26 جار بۆ پیتی بچووک، 95 جار بۆ هەموو هێماکانی .
Why ? Each of the places can hold any of the symbols, and the choices multiply — the counting rule from When repeats are allowed. Length sits in the exponent, so it grows the number much faster than a bigger alphabet. Watch the animation as letters are added. We assume an attacker who has stolen a password database stored with a fast, outdated hash and tries 10 billion guesses per second on graphics cards; the times are for trying every possibility.
بۆچی ؟ هەر یەک لە شوێنەکە دەتوانێت هەر یەکێک لە هێماکە هەڵبگرێت و هەڵبژاردنەکان لێک دەدرێن — ئەمە یاسای ژماردنە لە کاتێک دووبارەبوونەوە ڕێگەپێدراوە. درێژی ، بۆیە ژمارەکە زۆر خێراتر لە ئەلفوبێیەکی گەورەتر گەورە دەکات. سەیری جووڵەکە بکە کاتێک پیت زیاد دەکرێت. وا دادەنێین دزیوە کە بە خێرا و کۆن هەڵگیراون و بە 10 ملیار مەزەندە لە چرکەیەکدا تاقی دەکاتەوە؛ کاتەکان بۆ تاقیکردنەوەی هەموو ئەگەرەکانن.
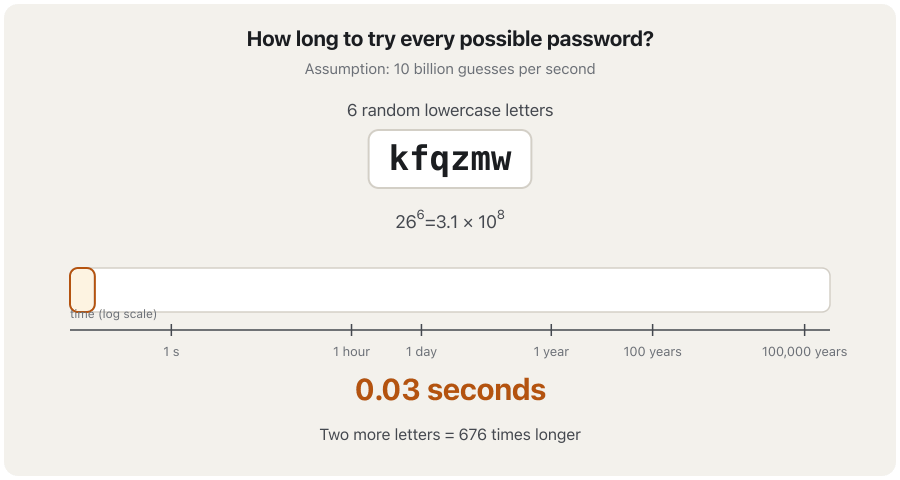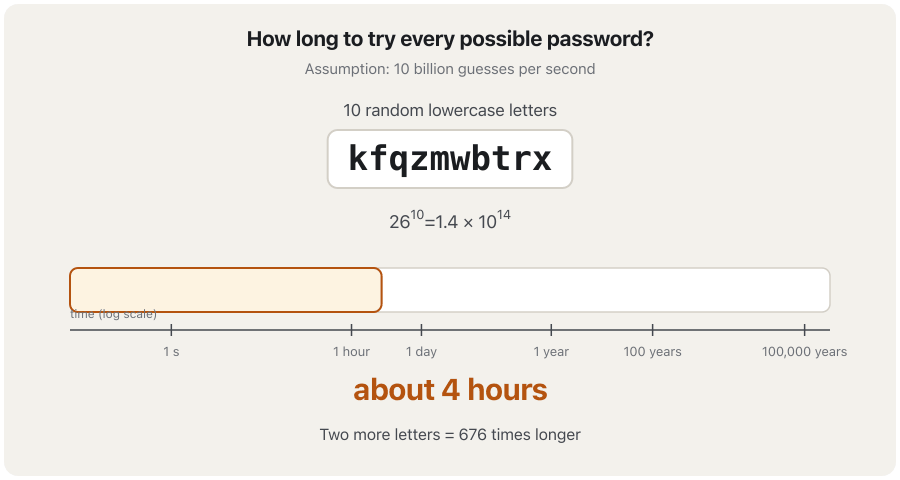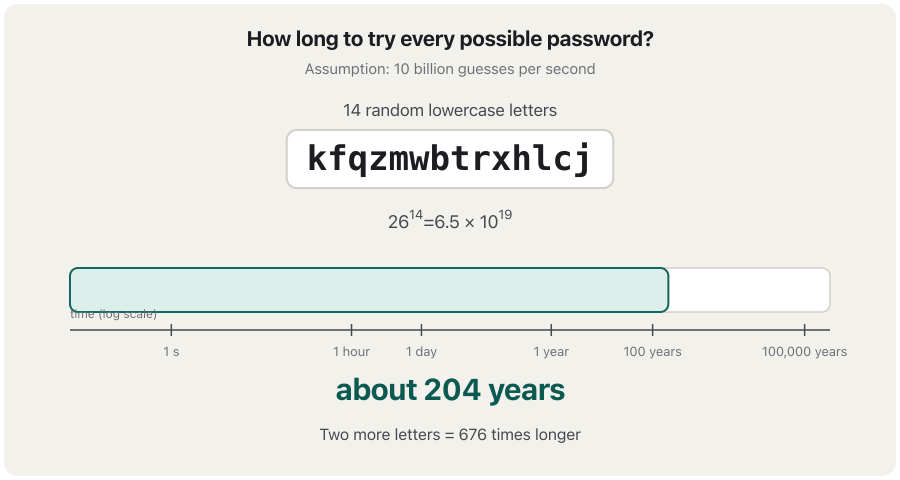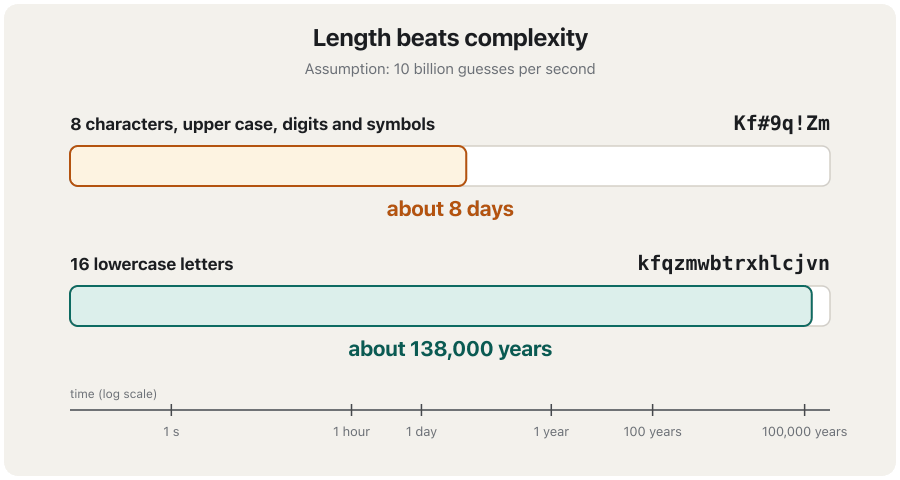
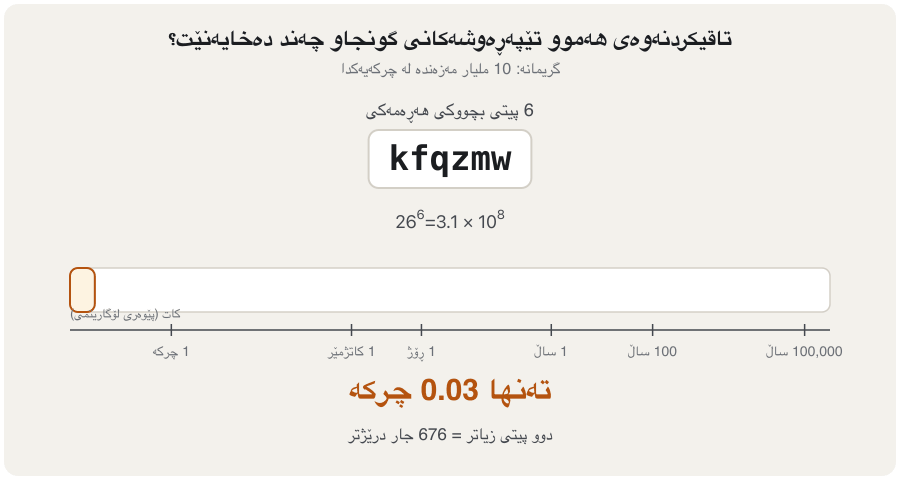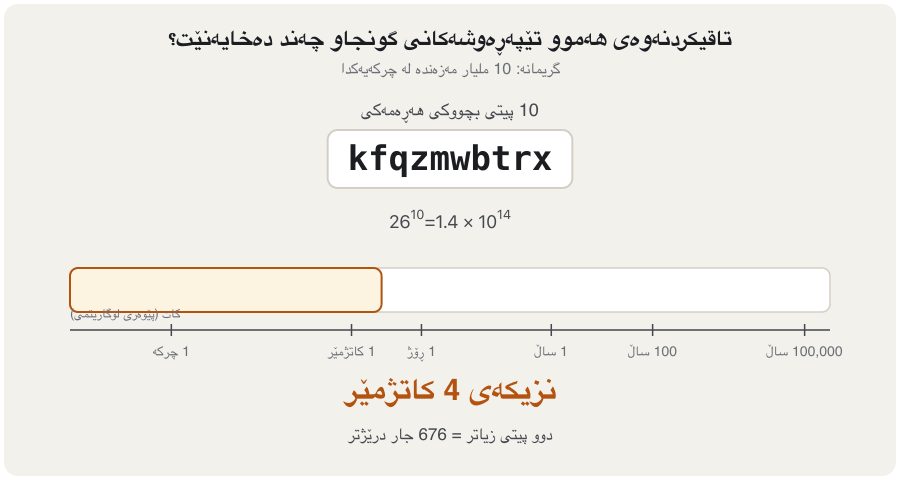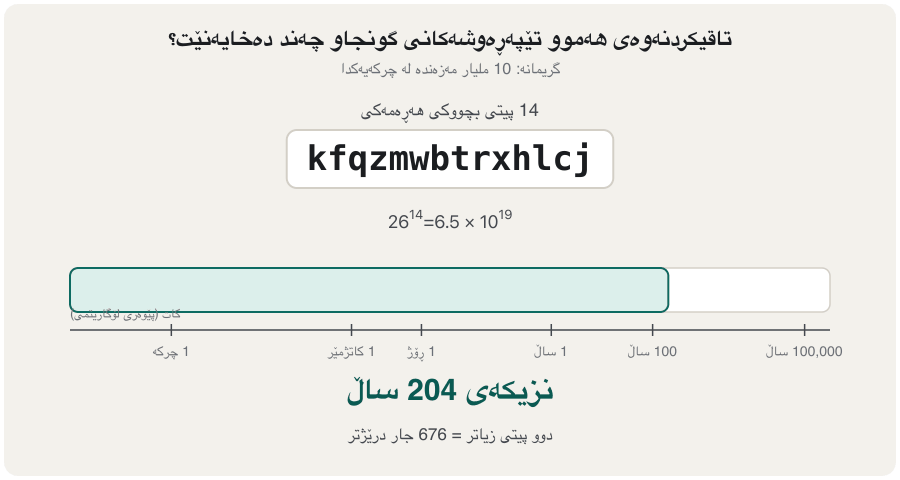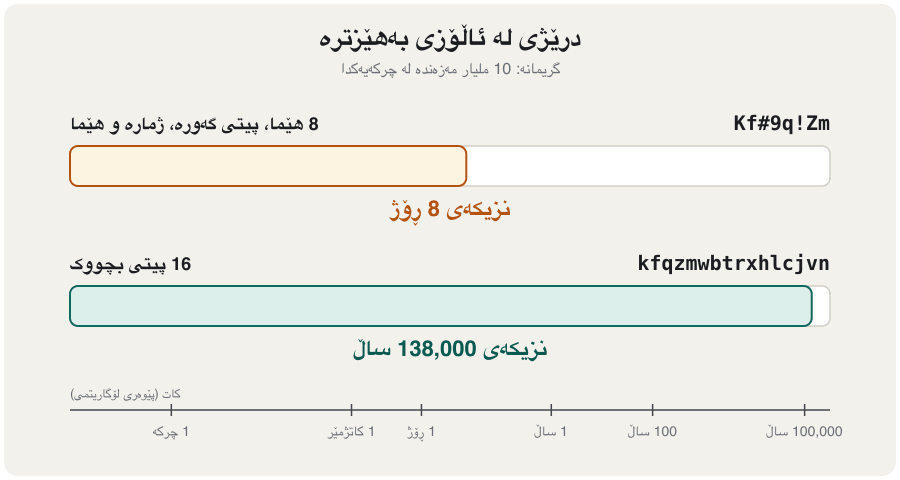
| Passwordجۆری | Possible passwords | Time to try them allکاتی تاقیکردنەوەی هەموویان |
|---|---|---|
| 8 characters, any of the 95 keyboard characters8 هێما، هەر یەکێک لە 95 هێماکەی | about 8 daysنزیکەی 8 ڕۆژ | |
| 12 lowercase letters12 پیتی بچووک | about 110 daysنزیکەی 110 ڕۆژ | |
| 16 lowercase letters16 پیتی بچووک | about 138,000 yearsنزیکەی 138,000 ساڵ | |
| 5 random words from a list of 7,7765 وشەی هەڕەمەکی لە لیستێکی 7,776 وشەیی | about 90 yearsنزیکەی 90 ساڵ |
How passwords are brokenتێپەڕەوشەکان چۆن دەشکێنرێن
Long is not enough: it must be randomدرێژی بەس نییە: دەبێت هەڕەمەکی بێت
More password counts — and why shuffling a few characters adds almost nothing — are in Counting passwords in the Statistics course.
ژماردنی زیاتری — و بۆچی تێکدانی ڕیزی چەند هێمایەک نزیکەی هیچ زیاد ناکات — لە ژماردنی تێپەڕەوشەکان لە کۆرسی و .
Password strength measured as entropy: why random words chosen with dice beat short complex passwords, and why the words must be random.
بەهێزیی وەک ئەنترۆپی دەپێورێت: بۆچی وشەی هەڕەمەکی کە بە بەردەزار هەڵدەبژێردرێن لە کورت و ئاڵۆز باشترن؛ هەروەها بۆچی دەبێت وشەکان هەڕەمەکی بن.
Whole video (4:24): entropy, diceware and why passwords must be random.
هەموو ڤیدیۆکە (4:24): ئەنترۆپی، ڕێگای Diceware و بۆچی دەبێت هەڕەمەکی بن.
Today's password rules (NIST SP 800-63B)ڕێساکانی ئەمڕۆی تێپەڕەوشە (NIST SP 800-63B)
The US National Institute of Standards and Technology (NIST) publishes the rules most of the world follows for passwords. Its newest version, SP 800-63B-4 (July 2025), tells organisations how they must treat users' passwords:
پەیمانگای نیشتیمانیی ستاندارد و تەکنەلۆجیای ئەمریکا (NIST) ئەو ڕێسایانە بڵاو دەکاتەوە کە زۆربەی جیهان بۆ پەیڕەویان دەکات. نوێترین وەشانی، SP 800-63B-4 (تەممووزی 2025)، بە ڕێکخراوەکان دەڵێت دەبێت چۆن مامەڵە لەگەڵ بکەن:
- Length first. At least 15 characters when the password is the only factor; at least 8 when it is one part of MFA.
- Allow long passwords. Accept at least 64 characters, spaces and all characters, including Kurdish letters (Unicode).
- No composition rules. Do not force a mix of upper case, digits and symbols.
- No forced periodic changes. Do not make users change passwords every month — but force a change at once when there is evidence that a password is compromised.
- Check a blocklist. Refuse passwords that are common, expected or already leaked, and words linked to the service or the user's name.
- Allow password managers. Sites must allow password managers and autofill, and should allow pasting.
- No hints, no security questions such as "your mother's name" — their answers can be found or guessed.
- Limit guessing. Allow no more than 100 failed attempts on an account.
- یەکەم درێژی. لانیکەم 15 هێما کاتێک تاکە هۆکارە؛ لانیکەم 8 کاتێک بەشێکە لە MFA.
- ڕێگە بە درێژ بدە. لانیکەم 64 هێما، بۆشایی و هەموو هێماکان قبووڵ بکە، پیتە کوردییەکانیشەوە (Unicode).
- هیچ ڕێسای پێکهاتن نییە. ناچاری تێکەڵەی پیتی گەورە، ژمارە و هێما مەکە.
- هیچ گۆڕینێکی ناچاریی ماوەیی نییە. ناچار مەکە هەموو مانگێک بگۆڕن — بەڵام کاتێک بەڵگە هەبێت کە ئاشکرا بووە، یەکسەر گۆڕین بەسەر بسەپێنە.
- بپشکنە. هەر ڕەت بکەرەوە کە باو، چاوەڕوانکراو یان پێشتر دزراو بێت، یان وشەیەکی تێدا بێت کە پەیوەندیی بە خزمەتگوزارییەکە یان ناوی هەبێت.
- ڕێگە بە بدە. ماڵپەڕەکان دەبێت ڕێگە بە و پڕکردنەوەی خۆکار بدەن و باشترە ڕێگە بە لکاندن (paste) بدەن.
- هیچ ئاماژە و هیچ پرسیاری ئاسایش نییە وەک «ناوی دایکت» — وەڵامەکانیان دەدۆزرێنەوە یان مەزەندە دەکرێن.
- مەزەندە سنووردار بکە. ڕێگە بە زیاتر لە 100 هەوڵی شکستخواردوو لەسەر هەژمارێک مەدە.
Today's password rules (NIST SP 800-63B)ڕێساکانی ئەمڕۆی تێپەڕەوشە (NIST SP 800-63B)
What the course notes saidتێبینییەکانی کۆرسەکە چییان دەگوت
The same rule for everyday accounts — change a password when there is a reason, not by the calendar — is taught for social networks in Be secure.
هەمان ڕێسا بۆ هەژمارە ڕۆژانەکان — بگۆڕە کاتێک هۆیەک هەیە، نەک بەپێی ڕۆژژمێر — بۆ لە خۆپارێز بە: تێپەڕەوشە، هاوڕێ و هەواڵی ساختە فێر دەکرێت.
Today's password rules (NIST SP 800-63B)ڕێساکانی ئەمڕۆی تێپەڕەوشە (NIST SP 800-63B)
Making a good passwordدروستکردنی تێپەڕەوشەیەکی باش
For the few passwords you must remember — your device, your e-mail, your password manager — use a passphrase: several random words joined together, such as lamp-orchard-seven-kettle-snow. It is long (30 characters), easy to type and far stronger than K@rwan1999. The words must be chosen at random — with dice, or with a generator that uses a secure random source (When chance must stay secret) — not a famous phrase or a line of a song.
بۆ چەند کەم کە دەبێت لەبەرت بن — ئامێرەکەت، ، — ڕستەیەکی نهێنی بەکار بهێنە: چەند وشەیەکی هەڕەمەکی کە بە یەکەوە لکێنراون، وەک lamp-orchard-seven-kettle-snow. درێژە (30 هێما)، نووسینی ئاسانە و زۆر بەهێزترە لە K@rwan1999. دەبێت وشەکان بە هەڕەمەکی هەڵبژێردرێن — بە زار، یان بە بەرنامەیەک کە سەرچاوەیەکی هەڕەمەکیی پارێزراو بەکار دەهێنێت (کاتێک ڕێکەوت دەبێت نهێنی بمێنێتەوە) — نەک ڕستەیەکی ناودار یان دێڕێکی گۆرانی.
- Long — 15 characters or more; random words make this easy.
- Unique — never reuse it on another site.
- Not about you — no names, birthdays, football teams or phone numbers.
- Secret — never typed into a page you reached from a link in a message.
- درێژ — 15 هێما یان زیاتر؛ وشەی هەڕەمەکی ئەمە ئاسان دەکات.
- تایبەت — هەرگیز لەسەر ماڵپەڕێکی تر دووبارەی مەکەرەوە.
- نەک دەربارەی خۆت — هیچ ناو، ڕێکەوتی لەدایکبوون، تیمی تۆپی پێ یان ژمارەی مۆبایل.
- نهێنی — هەرگیز لە لاپەڕەیەکدا مەینووسە کە لە ناو نامەیەکەوە گەیشتوویتێ.
Password managersبەڕێوەبەرەکانی تێپەڕەوشە
An that creates strong , keeps them safe with and fills them in for you. You only need to remember one main password.
کە بەهێز دروست دەکات، بە بە سەلامەتی هەڵیاندەگرێت و لە جیاتی تۆ دەیاننووسێت. تەنها پێویستە یەک سەرەکیت لە بیر بێت.
Nobody can remember a long, unique password for a hundred sites. A password manager remembers them for you. It creates a strong random password for each site, stores them all encrypted, and fills them in when you sign in. You remember only one strong passphrase that unlocks the manager, and you protect it with MFA. Lecture 4 names this as a mitigation for weak and reused passwords; the owner's notes give Apple Passwords as an example. The manager built into your phone or browser (Apple Passwords on iPhone, Google Password Manager on Android) or a separate app all do the same job.
کەس ناتوانێت درێژ و تایبەت بۆ سەد ماڵپەڕ لەبەر بکات. لە جیاتی تۆ لەبەریان دەکات. بۆ هەر ماڵپەڕێک بەهێز و هەڕەمەکی دروست دەکات، هەموویان بە شفرەکراوی هەڵدەگرێت و کاتێک دەچیتە ژوورەوە پڕیان دەکاتەوە. تۆ تەنها یەک ڕستەی نهێنیی بەهێزت لەبەرە کە دەکاتەوە و بە MFA دەیپارێزیت. وانەی چوارەم ئەمە وەک چارەسەرێک بۆ لاواز و دووبارە بەکارهاتوو ناو دەبات؛ تێبینییەکانی خاوەنی کۆرسەکە Apple Passwords وەک نموونە دەهێنن. ئەو بەڕێوەبەرەی لە ناو مۆبایل یان هەیە (Apple Passwords لەسەر iPhone، Google Password Manager لەسەر Android) یان جیا، هەموویان هەمان کار دەکەن.
A password manager also helps against phishing: it fills in the password only on the real website address, so on a look-alike site it stays silent — a useful warning.
هەروەها یارمەتی دەدات دژی : تەنها لەسەر ناونیشانی ڕاستەقینەی پڕ دەکاتەوە، بۆیە لەسەر ماڵپەڕێکی هاوشێوە بێدەنگ دەمێنێتەوە — ئاگادارکردنەوەیەکی بەسوود.
What a password manager does: it makes a strong, different password for every site, keeps them encrypted, and you remember only one master password.
چی دەکات: بۆ هەر بەهێز و جیاواز دروست دەکات، بە دەیانپارێزێت و تەنها پێویستە یەک سەرەکیت لەبیر بێت.
Plays 0:00-5:07; stops before the sponsor.
لە 0:00 تا 5:07 پەخش دەبێت؛ پێش ڕیکلامی سپۆنسەرەکە ڕادەوەستێت.
Multi-factor authentication (MFA)پشتڕاستکردنەوەی فرەهۆکاری (MFA)
A kind of that needs two or more different kinds of proof (): something you know, something you have or something you are. A stolen password alone is then not enough.
جۆرێکە لە کە پێویستی بە دوو جۆر یان زیاتر لە بەڵگەی جیاواز هەیە (): شتێک کە دەیزانیت، شتێک کە هەتە یان شتێک کە خۆتیت. ئیتر دزراو بە تەنیا بەس نییە.
Lecture 4 adds MFA as "an extra layer of security" — two or more factors, for example a password and a code from a mobile app — and its access-control table asks for strong authentication such as MFA. The idea is simple: a stolen password alone is no longer enough. CISA urges MFA on every service, starting with e-mail, because e-mail is the key that resets all your other accounts. Two-factor authentication (2FA) is MFA with exactly two factors.
وانەی چوارەم MFA وەک «چینێکی زیادەی » زیاد دەکات — دوو هۆکار یان زیاتر، بۆ نموونە و کۆدێک لە مۆبایل — و خشتەی داوای بەهێزی وەک MFA دەکات. بیرۆکەکە سادەیە: دزراو بە تەنها ئیتر بەس نییە. CISA داوای MFA لەسەر هەموو خزمەتگوزارییەک دەکات، بە دەست پێ بکە، چونکە ئەو کلیلەیە کە هەموو هەژمارەکانی ترت پێ ڕێک دەخرێتەوە. (2FA) ئەو MFAـیەیە کە ڕێک دوو هۆکاری هەیە.
Multi-factor authentication (MFA)پشتڕاستکردنەوەی فرەهۆکاری (MFA)
Not all MFA is equally strongهەموو MFAـیەک بە یەک ئەندازە بەهێز نییە
But not all MFA is equally strong. CISA ranks the forms by how easily they are bypassed. Any MFA is better than none; the goal is to move to the top row for important accounts:
بەڵام هەموو MFAـیەک بە یەک ئەندازە بەهێز نییە. CISA شێوەکان بەپێی ئەوە ڕیز دەکات کە چەند ئاسان تێدەپەڕێنرێن. هەر MFAـیەک باشترە لە هیچ؛ ئامانج ئەوەیە بۆ هەژمارە گرنگەکان بچیتە ڕیزی سەرەوە:
| MFA typeجۆری MFA | Examplesنموونە | Weak againstلاواز لە بەرامبەر |
|---|---|---|
| Phishing-resistant (strongest)بەرگەگر لە بەرامبەر (بەهێزترین) | Passkeys, FIDO security keys, smart cards، FIDO، | None of the common attacksهیچ کام لە |
| App codes or push with number matchingکۆدی یان push بە هاوتاکردنی ژمارە | A six-digit code from an authenticator app; push where you type the number shownکۆدێکی شەش ژمارەیی لە پشتڕاستکردنەوە؛ push کە تێیدا ئەو ژمارەیە دەنووسیت کە پیشان دراوە | Phishing (a fake page can pass on a code live) (لاپەڕەیەکی ساختە دەتوانێت کۆدێک ڕاستەوخۆ بگوازێتەوە) |
| Push without number matchingpush بەبێ هاوتاکردنی ژمارە | "Approve sign-in?" Yes/No«ڕەزامەندی بە چوونە ژوورەوە دەدەیت؟» بەڵێ/نەخێر | Phishing and MFA fatigue و |
| SMS or voice codes (weakest)کۆدی یان دەنگی (لاوازترین) | A code sent by text messageکۆدێک کە بە دەنێردرێت | Phishing, SIM swapping (a criminal moves your number to their SIM), interception in the phone network، گۆڕینەوەی سیمکارت (تاوانبارێک ژمارەکەت دەگوازێتەوە بۆ سیمکارتی خۆی)، گرتنەوە لە مۆبایلدا |
Passkeys: signing in without a passwordپاسکییەکان: چوونە ژوورەوە بەبێ تێپەڕەوشە
A passkey replaces the password with a pair of cryptographic keys. When you create a passkey for a website, your device makes a private key, which never leaves your device (or your encrypted passkey sync), and a public key, which the website keeps. To sign in, the website sends a random challenge; you unlock your device with your fingerprint, face or PIN; the device signs the challenge with the private key; the website checks the signature with the public key. Your fingerprint never leaves the phone, and nothing secret travels.
لە جیاتی جووتێک کلیلی بەکار دەهێنێت. کاتێک بۆ دروست دەکەیت، ئامێرەکەت دروست دەکات کە هەرگیز لە ئامێرەکەت (یان لە هاوکاتکردنی شفرەکراوی ) دەرناچێت، هەروەها کە هەڵیدەگرێت. بۆ چوونە ژوورەوە، پرسیارێکی هەڕەمەکی دەنێرێت؛ تۆ ئامێرەکەت بە پەنجەمۆر، ڕووخسار یان PIN دەکەیتەوە؛ ئامێرەکە پرسیارەکە بە واژوو دەکات؛ واژووەکە بە دەپشکنێت. پەنجەمۆرەکەت هەرگیز لە مۆبایلەکە دەرناچێت و هیچ شتێکی نهێنی ناگوازرێتەوە.
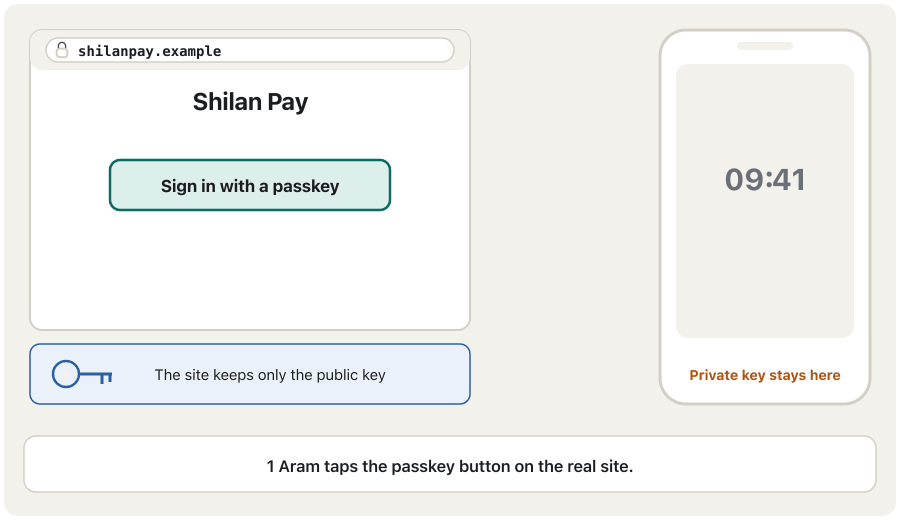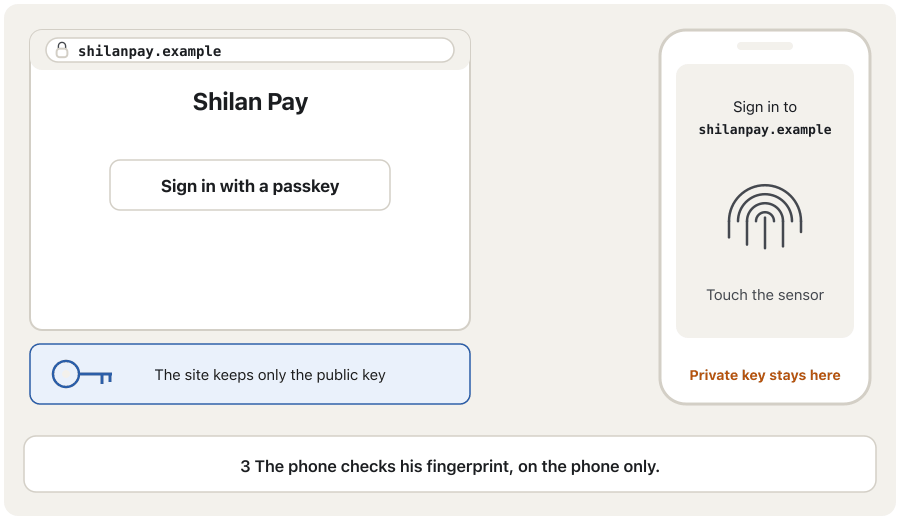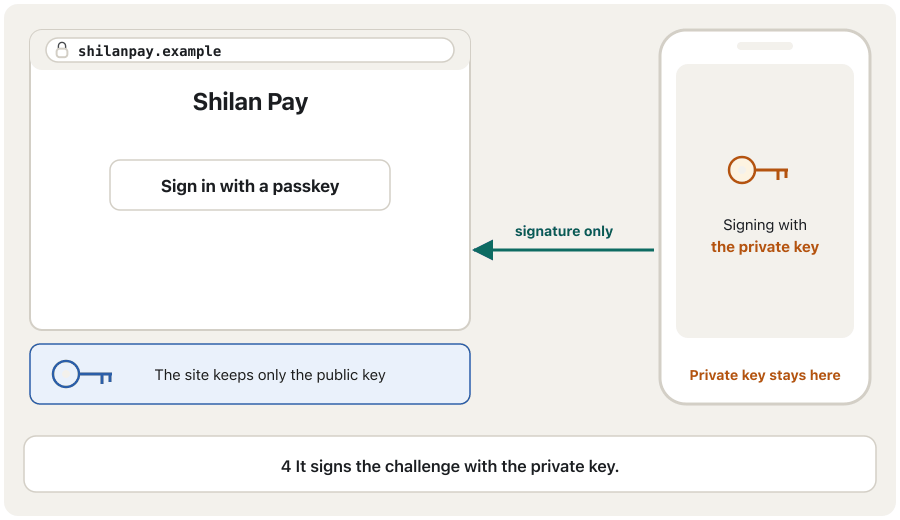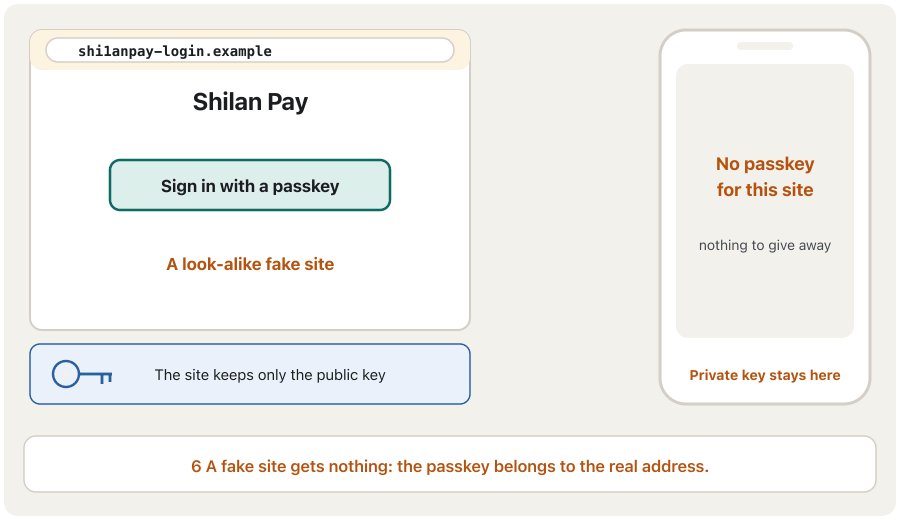
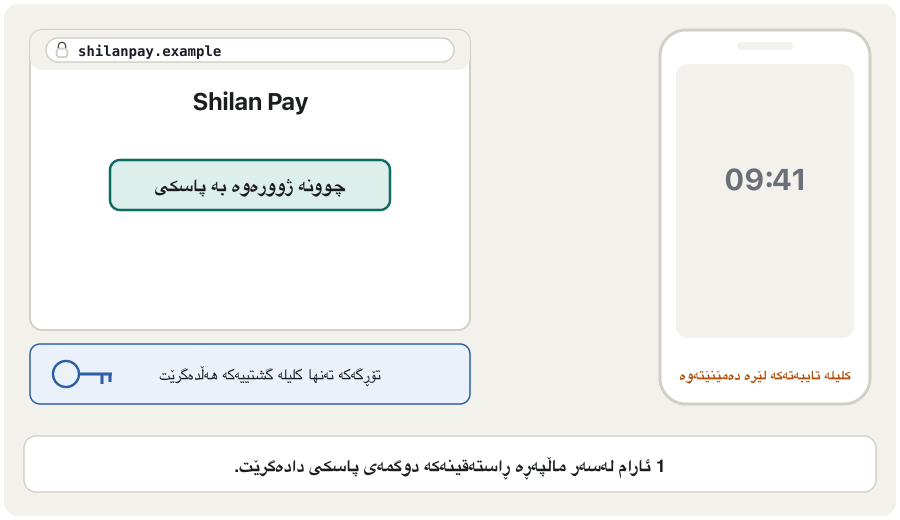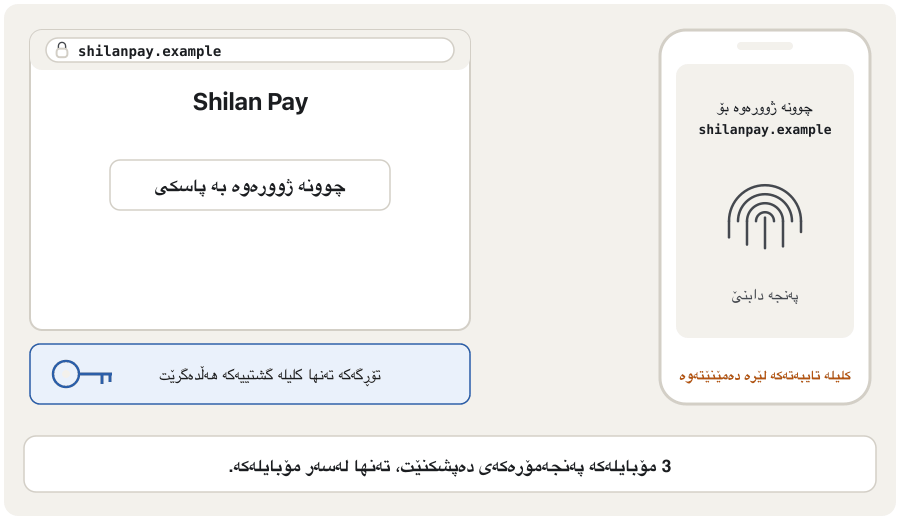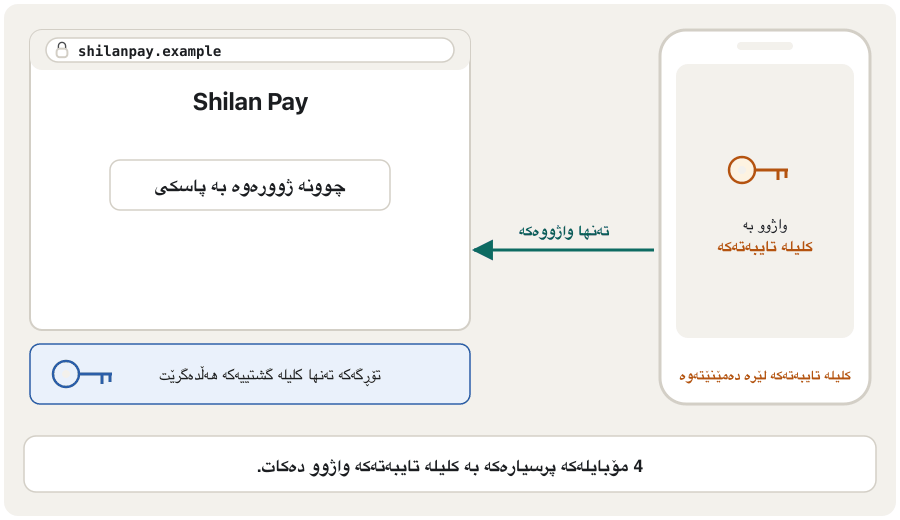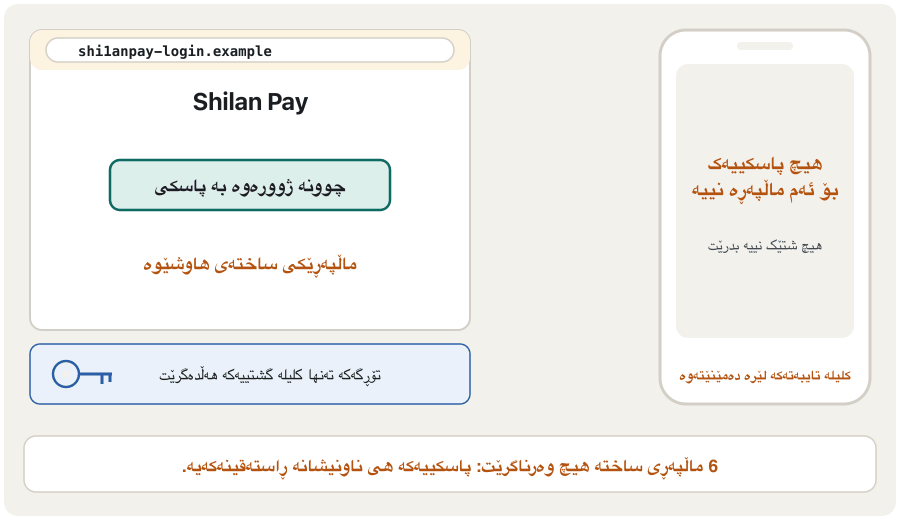
Why passwords fail and how FIDO passkeys sign you in with a private key kept on your device and a public key on the server.
بۆچی شکست دەهێنن و چۆن FIDO بە لەسەر ئامێرەکەت و لەسەر دەتبەنە ژوورەوە.
Whole video (11:05): passwords vs passkeys and the FIDO standard.
هەموو ڤیدیۆکە (11:05): بەرامبەر ، هەروەها ستانداردی FIDO.
Passkeys: signing in without a passwordپاسکییەکان: چوونە ژوورەوە بەبێ تێپەڕەوشە
Why passkeys are saferبۆچی پاسکییەکان سەلامەترن
- Phishing-resistant: a passkey is tied to the real website's address, so a look-alike site gets nothing — and there is no password to type into a fake page.
- Nothing useful to steal from the server: a leaked database of public keys cannot sign anyone in.
- Two factors in one gesture: the device is something you have; the fingerprint or PIN that unlocks it is something you are or know.
- Synced or device-bound: synced passkeys are copied through your provider's end-to-end encrypted cloud to all your devices; device-bound ones live on a single security key. If the passkey is on your phone and you sign in on a laptop, the site shows a QR code that you scan with the phone.
- بەرگەگر لە بەرامبەر : بە ناونیشانی بەستراوە، بۆیە ماڵپەڕێکی هاوشێوە هیچ وەرناگرێت — و هیچ نییە بۆ نووسین لە لاپەڕەیەکی ساختەدا.
- هیچ شتێکی بەسوود نییە بۆ دزین لە : دزراوی ناتوانێت کەس ببات بۆ ژوورەوە.
- دوو هۆکار لە یەک جووڵەدا: ئامێرەکە شتێکە کە هەتە؛ ئەو پەنجەمۆر یان PINـەی دەیکاتەوە شتێکە کە خۆتیت یان دەیزانیت.
- هاوکاتکراو یان بەستراو بە ئامێرەوە: لە ڕێگەی هەوری شفرەکراوی سەرتاسەریی دابینکەرەکەتەوە بۆ هەموو ئامێرەکانت کۆپی دەکرێن؛ ئەوانەی بەستراون بە ئامێرەوە لەسەر یەک دەمێننەوە. ئەگەر لەسەر مۆبایلەکەت بێت و لەسەر لاپتۆپێک بچیتە ژوورەوە، پیشان دەدات کە بە مۆبایلەکە سکانی دەکەیت.
After login: authorization and least privilegeدوای چوونە ژوورەوە: ڕێگەپێدان و بنەمای کەمترین مۆڵەت
Authentication answers "who are you?". Authorization answers "what may you do?". Lecture 4's access-control table gives the rule for the second question: the principle of least privilege — give each user only the minimum access their job needs. A cashier needs the sales screen, not the payroll; a student account needs no administrator rights. Then a stolen or misused account can do little harm.
وەڵامی «تۆ کێیت؟» دەداتەوە. وەڵامی «چی دەتوانیت بکەیت؟» دەداتەوە. خشتەی وانەی چوارەم ڕێسای پرسیاری دووەم دەدات: — بە هەر تەنها کەمترین دەستڕاگەیشتن بدە کە کارەکەی پێویستییەتی. پارەوەرگر پێویستی بە شاشەی فرۆشتنە، نەک مووچە؛ هەژماری قوتابی هیچ پێویستی بە مافی بەڕێوەبەر نییە. ئەو کاتە هەژمارێکی دزراو یان بە خراپ بەکارهاتوو کەم زیان دەگەیەنێت.
- Use a separate administrator account for admin work, and an ordinary account for e-mail and browsing.
- Review access regularly, and remove it at once when someone changes job or leaves.
- Protect every privileged account with strong authentication — phishing-resistant MFA.
- بۆ کاری بەڕێوەبردن هەژمارێکی جیای بەڕێوەبەر بەکار بهێنە و هەژمارێکی ئاسایی بۆ و گەڕان.
- دەستڕاگەیشتنەکان بە بەردەوامی پێدابچەرەوە و کاتێک کەسێک کارەکەی دەگۆڕێت یان دەڕوات، یەکسەر لایان ببە.
- هەموو هەژمارێکی خاوەن مۆڵەتی تایبەت بە بەهێز بپارێزە — MFAـی بەرگەگر لە بەرامبەر .
Common mistakesهەڵە باوەکان
| Mistakeهەڵە | Why it is wrongبۆچی هەڵەیە | Do this insteadلە جیاتی ئەوە ئەمە بکە |
|---|---|---|
P@ssw0rd! is strong because it has symbolsP@ssw0rd! بەهێزە چونکە هێمای تێدایە | Swapping letters for symbols is the first thing guessing tools try; it is on every blocklist.گۆڕینی پیت بە هێما یەکەم شتە کە ئامرازەکانی مەزەندە تاقی دەکەنەوە؛ لە هەموو . | Use a long random passphrase or a manager-generated password.ڕستەیەکی نهێنیی درێژ و هەڕەمەکی یان کە دروستی کردووە بەکار بهێنە. |
Changing Spring2026! to Summer2026! every few monthsگۆڕینی Spring2026! بۆ Summer2026! هەموو چەند مانگێک | Forced changes create predictable patterns; NIST no longer requires them.گۆڕینی ناچاری شێوازی پێشبینیکراو دروست دەکات؛ NIST ئیتر داوایان ناکات. | Keep a strong unique password; change it when there is a sign of compromise. بەهێز و تایبەت بهێڵەوە؛ کاتێک نیشانەی ئاشکرابوون هەبوو بیگۆڕە. |
| One good password for every siteیەک باش بۆ هەموو ماڵپەڕێک | One leak opens all accounts (credential stuffing).یەک دزەکردن هەموو هەژمارەکان دەکاتەوە (). | A unique password per site, kept in a password manager. تایبەت بۆ هەر ماڵپەڕێک، کە لە هەڵگیراوە. |
| Thinking two passwords are 2FAپێتوابێت دوو 2FAـیە | Both are "something you know".هەردووکیان «شتێکن کە دەیزانیت». | Add something you have (an app or key) or something you are.شتێک کە هەتە ( یان کلیلێک) یان شتێک کە خۆتیت زیاد بکە. |
| Using SMS codes as the only protection for a very important accountبەکارهێنانی کۆدی وەک تاکە پاراستن بۆ هەژمارێکی زۆر گرنگ | SMS can be phished, swapped to another SIM or intercepted. دەکرێت بە بدزرێت، بگوازرێتەوە بۆ سیمکارتێکی تر یان بگیرێتەوە. | Prefer an authenticator app, and passkeys or a security key where offered. پشتڕاستکردنەوە باشترە؛ لە هەر شوێنێکیش هەبوو یان . |
Exercisesڕاهێنانەکان
Using the NIST rules, say whether each password would be accepted as the only factor on a site called "Aram Shop", and why: (a) Karwan1999; (b) Summer2026!; (c) aramshop2026aramshop; (d) tea-snow-lamp-river-kite; (e) P@ssw0rd.
بە ڕێساکانی NIST بڵێ ئایا هەر وەک تاکە هۆکار لەسەر ماڵپەڕێک بە ناوی «Aram Shop» قبووڵ دەکرێت یان نا و بۆچی: (أ) Karwan1999؛ (ب) Summer2026!؛ (ج) aramshop2026aramshop؛ (د) tea-snow-lamp-river-kite؛ (هـ) P@ssw0rd.
Show answerوەڵامەکە پیشان بدە
- (a) Refused: only 10 characters, and a name plus a year.
- (b) Refused: 11 characters and a common season-plus-year pattern.
- (c) Refused: long enough (20), but it contains the service's own name — a blocklist word.
- (d) Accepted: 24 characters, random words, nothing personal.
- (e) Refused: too short and one of the best-known leaked passwords.
- (أ) ڕەت دەکرێتەوە: تەنها 10 هێمایە و ناو و ساڵێکە.
- (ب) ڕەت دەکرێتەوە: 11 هێمایە و شێوازێکی باوی وەرز و ساڵە.
- (ج) ڕەت دەکرێتەوە: درێژییەکەی بەسە (20)، بەڵام ناوی خودی خزمەتگوزارییەکەی تێدایە — وشەیەکی .
- (د) قبووڵ دەکرێت: 24 هێما، وشەی هەڕەمەکی، هیچ شتێکی کەسی نییە.
- (هـ) ڕەت دەکرێتەوە: زۆر کورتە و یەکێکە لە ناسراوترین .
At 10 billion guesses per second, how long does a full brute-force search take for 10 random lowercase letters, and for 13? By how much does each extra letter multiply the time?
بە 10 ملیار مەزەندە لە چرکەیەکدا، گەڕانی تەواو بە بۆ 10 پیتی بچووکی هەڕەمەکی چەند دەخایەنێت؟ بۆ 13 پیتیش؟ هەر پیتێکی زیادە کاتەکە چەند جار زیاد دەکات؟
Show answerوەڵامەکە پیشان بدە
Each extra lowercase letter multiplies the time by 26, so three more letters multiply it by 26³ = 17,576.
هەر پیتێکی بچووکی زیادە کاتەکە 26 جار زیاد دەکات، بۆیە سێ پیتی زیاتر جار زیادی دەکات.
Rank these from strongest to weakest: an SMS code; a passkey; a push "Approve?" without number matching; a six-digit code from an authenticator app.
ئەمانە لە بەهێزترینەوە بۆ لاوازترین ڕیز بکە: کۆدی ؛ ؛ push «ڕەزامەندی دەدەیت؟» بەبێ هاوتاکردنی ژمارە؛ کۆدێکی شەش ژمارەیی لە پشتڕاستکردنەوە.
Show answerوەڵامەکە پیشان بدە
- Passkey — phishing-resistant.
- Authenticator-app code — can be phished, but not push-bombed or SIM-swapped.
- Push without number matching — open to phishing and MFA fatigue.
- SMS code — open to phishing, SIM swapping and interception.
- — بەرگەگر لە بەرامبەر .
- کۆدی پشتڕاستکردنەوە — دەکرێت بە بدزرێت، بەڵام نە بە ماندووکردنی push و نە بە گۆڕینەوەی سیمکارت.
- push بەبێ هاوتاکردنی ژمارە — کراوەیە بۆ و .
- کۆدی — کراوەیە بۆ ، گۆڕینەوەی سیمکارت و گرتنەوە.
Shilan Pay (a made-up payment company) asks you for five rules for its staff accounts. Write them.
Shilan Pay (کۆمپانیایەکی پارەدانی خەیاڵی) پێنج ڕێسای بۆ هەژمارەکانی کارمەندانی لێت داوا دەکات. بیاننووسە.
Show answerوەڵامەکە پیشان بدە
- Passwords of at least 15 characters, checked against a blocklist; no composition rules and no forced periodic changes.
- A company password manager for every employee.
- Phishing-resistant MFA (passkeys or security keys) on e-mail, VPN and payment systems.
- Least privilege: separate admin accounts, access reviewed every quarter and removed on the day someone leaves.
- Report and reset at once after any sign of compromise — a strange login, a prompt you did not start, a leak.
- لانیکەم 15 هێما، کە بەرامبەر دەپشکنرێن؛ هیچ ڕێسای پێکهاتن و هیچ گۆڕینی ناچاریی ماوەیی نییە.
- کۆمپانیا بۆ هەموو کارمەندێک.
- MFAـی بەرگەگر لە بەرامبەر ( یان ) لەسەر ، VPN و سیستەمەکانی پارەدان.
- : هەژماری جیای بەڕێوەبەر، پێداچوونەوەی دەستڕاگەیشتن هەموو سێ مانگ جارێک و لابردنی لە هەمان ڕۆژی ڕۆیشتنی کەسێک.
- ڕاپۆرت و گۆڕینی یەکسەر دوای هەر نیشانەیەکی ئاشکرابوون — نائاسایی، داواکارییەک کە خۆت دەستت پێ نەکردووە، دزەکردنێک.
Dilan's family has just got home internet. The router still uses the password printed on its label, and the Wi-Fi password is 12345678. (a) Why does the router need protecting at all? (b) Write rules for its two passwords. (c) Who should get the Wi-Fi password — parents, a cousin who visits, neighbours, a private tutor?
خێزانی دیلان تازە ماڵەوەیان هەیە. هێشتا ئەو بەکار دەهێنێت کە لەسەر لێبڵەکەی چاپ کراوە و 12345678ـە. (أ) بۆچی پێویستی بە پاراستن هەیە؟ (ب) ڕێسا بۆ هەردوو بنووسە. (ج) کێ دەبێت وەربگرێت — دایک و باوک، ئامۆزایەک کە سەردانیان دەکات، دراوسێکان، مامۆستایەکی تایبەت؟
Show answerوەڵامەکە پیشان بدە
- (a) Every device in the house goes through the router. Whoever controls it can watch or redirect the family's traffic, attack the devices or use the connection for crime in the family's name.
- (b) Admin password: change the default at once (default passwords are published online) to a long, random, unique one, kept in a password manager. Wi-Fi password: a passphrase of several random words, at least 16 characters, used nowhere else, with WPA3 (or WPA2-AES) encryption — never WEP or an open network. Also switch on automatic firmware updates and turn off remote management and WPS.
- (c) Only the people who live in the house. Visitors such as the cousin or the tutor get a separate guest network with its own password; neighbours get nothing. The admin password stays with one or two adults.
- (أ) هەموو ئامێرەکانی ماڵەوە بە تێدەپەڕن. هەر کەسێک کۆنتڕۆڵی بکات دەتوانێت چاودێریی هاتوچۆی خێزانەکە بکات یان ئاڕاستەی بگۆڕێت، هێرش بکاتە سەر ئامێرەکان یان بە ناوی خێزانەکەوە پەیوەندییەکە بۆ تاوان بەکار بهێنێت.
- (ب) بەڕێوەبەر: یەکسەر بگۆڕە ( لە بڵاو کراونەتەوە) بۆ درێژ، هەڕەمەکی و تایبەت و لە هەڵیبگرە. : ڕستەیەکی نهێنی لە چەند وشەیەکی هەڕەمەکی، لانیکەم 16 هێما، کە لە هیچ شوێنێکی تر بەکار نەهاتبێت، لەگەڵ WPA3 (یان WPA2-AES) — هەرگیز WEP یان کراوە نا. هەروەها خۆکاری چالاک بکە و بەڕێوەبردن لە دوورەوە و WPS بکوژێنەوە.
- (ج) تەنها ئەو کەسانەی لە ماڵەکەدا دەژین. میوانەکان وەک ئامۆزاکە یان مامۆستاکە میوانی جیا بە تایبەتی خۆی وەردەگرن؛ دراوسێکان هیچ وەرناگرن. بەڕێوەبەر لای یەک یان دوو کەسی گەورە دەمێنێتەوە.
Summary and reviewپوختە و پێداچوونەوە
- Authentication proves who you are with factors you know, have or are; authorization decides what you may do.
- Passwords fall to guessing from personal details, dictionary attacks, brute force, credential stuffing and phishing.
- Length is the exponent in : long random passphrases beat short complex passwords.
- NIST SP 800-63B-4: at least 15 characters (8 with MFA), no composition rules, no forced periodic changes, a blocklist, password managers allowed.
- MFA stops most stolen-password attacks; phishing-resistant MFA (passkeys, security keys) is strongest, SMS weakest.
- Passkeys use a key pair: the private key stays on your device, the site keeps the public key, and they work only on the real site.
- Least privilege: each account gets only the access its job needs.
- بە هۆکارێک کە دەیزانیت، هەتە یان خۆتیت دەیسەلمێنێت کێیت؛ بڕیار دەدات چی دەتوانیت بکەیت.
- بە مەزەندە لە زانیاریی کەسییەوە، ، ، و دەشکێن.
- درێژی لە دا: ڕستەی نهێنیی درێژ و هەڕەمەکی لە کورت و ئاڵۆز بەهێزترن.
- NIST SP 800-63B-4: لانیکەم 15 هێما (8 لەگەڵ MFA)، هیچ ڕێسای پێکهاتن، هیچ گۆڕینی ناچاریی ماوەیی، ، ڕێگەدان بە .
- MFA ڕێگە لە زۆربەی دزراو دەگرێت؛ MFAـی بەرگەگر لە بەرامبەر (، ) بەهێزترینە و لاوازترین.
- جووتە کلیلێک بەکار دەهێنن: لەسەر ئامێرەکەت دەمێنێتەوە، هەڵدەگرێت و تەنها لەسەر ماڵپەڕە ڕاستەقینەکە کار دەکەن.
- : هەر هەژمارێک تەنها ئەو دەستڕاگەیشتنە وەردەگرێت کە کارەکەی پێویستییەتی.
Why does NIST no longer require regular password changes?بۆچی NIST ئیتر داوای گۆڕینی بەردەوامی تێپەڕەوشە ناکات؟
Forced changes lead to weak, predictable passwords; a password should be changed when there is evidence it is compromised.
گۆڕینی ناچاری دەبێتە هۆی لاواز و پێشبینیکراو؛ دەبێت کاتێک بگۆڕدرێت کە بەڵگە هەبێت ئاشکرا بووە.
What does a password blocklist contain?لیستی ڕێگەپێنەدراوی تێپەڕەوشە چی تێدایە؟
Common, expected and already-leaked passwords, and words linked to the service or the user.
باو، چاوەڕوانکراو و پێشتر دزراو، هەروەها ئەو وشانەی پەیوەندییان بە خزمەتگوزارییەکە یان بە هەیە.
Why is a passkey phishing-resistant?بۆچی پاسکی بەرگەگرە لە بەرامبەر فیشینگ؟
It is bound to the real website's address and never reveals its private key, so a fake site gets nothing.
بە ناونیشانی بەستراوە و هەرگیز ئاشکرا ناکات، بۆیە ماڵپەڕێکی ساختە هیچ وەرناگرێت.
Is a password plus a security question MFA?ئایا تێپەڕەوشە لەگەڵ پرسیارێکی ئاسایش MFAـیە؟
No — both are something you know. NIST also forbids security questions.
نەخێر — هەردووکیان شتێکن کە دەیزانیت. NIST هەروەها پرسیاری ئاسایش قەدەغە دەکات.
Videoڤیدیۆ
Watch a videoسەیری ڤیدیۆیەک بکە
A video that viewers liked a lot and praised in their comments, chosen for this lesson.ڤیدیۆیەک کە بینەران زۆریان پێ خۆش بووە و لە کۆمێنتەکانیاندا ستایشیان کردووە، بۆ ئەم وانەیە هەڵبژێردراوە.
Understand why a password alone is weak, the three kinds of proof (something you know, have, are), and why you should turn on two-factor authentication.
تێدەگەیت بۆچی بە تەنیا لاوازە، سێ جۆری بەڵگەی چین (شتێک دەیزانیت، شتێک هەتە، شتێک لە جەستەتدا) و بۆچی پێویستە چالاک بکەیت.
Whole video (8:12): authentication factors and why to turn on two-factor authentication.
هەموو ڤیدیۆکە (8:12): و بۆچی دەبێت چالاک بکەیت.
Lesson complete!وانەکە تەواو بوو!
Well done. Review the key terms, then go on to the next lesson.دەستخۆش. سەیرێکی زاراوە سەرەکییەکان بکەرەوە، پاشان بڕۆ بۆ وانەی داهاتوو.
Key termsزاراوە سەرەکییەکان
Encryption, Hashing and Digital Signaturesشفرەکردن، هاشکردن و واژووە دیجیتاڵییەکان
Related lecturesوانە پەیوەندیدارەکان
- Social Engineering and Phishingئەندازیاریی کۆمەڵایەتی و فیشینگ
- Encryption, Hashing and Digital Signaturesشفرەکردن، هاشکردن و واژووە دیجیتاڵییەکان
- Database Security: Threats and Countermeasuresئاسایشی بنکەدراوە: هەڕەشەکان و ڕێوشوێنەکانی بەرگری
- Securing Data in PHP and MySQLپاراستنی دراوە لە PHP و MySQL
- Security and Online Safetyئاسایش و سەلامەتی لە ئینتەرنێتدا
- Counting and Permutationsژماردن و گۆڕینەکان
- Probability in Computing: Speech, Predictive Text and Riskبەکارهێنانی ئەگەر لە بواری کۆمپیوتەردا: ئاخاوتن، پێشبینیی دەق و مەترسی
- Digital Citizenship: Footprints, Netiquette and Cyberbullyingهاووڵاتیبوونی دیجیتاڵی: شوێنپێ دیجیتاڵییەکان، ئادابی ئینتەرنێت و ئازاردانی سایبەری
References and further readingسەرچاوەکان و خوێندنەوەی زیاتر
- NIST SP 800-63B-4: Digital Identity Guidelines — Authentication and Authenticator Management (July 2025)
- NIST CSRC: SP 800-63B-4 publication record (final, 31 July 2025)
- FIDO Alliance: Passkeys
- CISA fact sheet: Implementing Phishing-Resistant MFA (October 2022)
- CISA fact sheet: Implementing Number Matching in MFA Applications (October 2022)
- CISA: #StopRansomware Guide (15-character passwords, phishing-resistant MFA)
- CISA Project UpSkill, Module 5: Securing your home Wi-Fi
This lecture is a first edition. The Kurdish text and terminology are waiting for review by Kurdish IT teachers.ئەم وانەیە چاپی یەکەمە. دەقە کوردییەکە و زاراوەکانی چاوەڕێی پێداچوونەوەی مامۆستایانی کوردی بواری IT ن.