Chapterبەش 4 · Lectureوانە 4.1
Malware: Viruses, Worms, Trojans, Ransomware and Spywareنەرمەواڵەی زیانبەخش: ڤایرۆسەکانی کۆمپیوتەر، کرمەکان، ئەسپەکانی ترۆیا، نەرمەواڵەی بارمتەگر و نەرمەواڵەی سیخوڕی
How the classic kinds of malware get in, spread and do harm — viruses, worms, Trojans, ransomware, spyware, rootkits, keyloggers, backdoors, adware and botnets — with real cases (the Morris worm, WannaCry, Emotet) and the defences that stop each one.
جۆرە کلاسیکەکانی چۆن دێنە ژوورەوە، بڵاو دەبنەوە و زیان دەگەیەنن — ، ، ، ، ، ، ، ، و — لەگەڵ دۆسیەی ڕاستەقینە ( Morris، WannaCry، Emotet) و ئەو بەرگرییانەی هەریەکەیان ڕادەگرن.
What you will learnچی فێر دەبیت
- Define malware and its payload, and describe any malware by how it gets in, spreads and what it does.
- Tell viruses, worms and Trojans apart, and explain why worms spread so fast.
- Explain ransomware, spyware, rootkits, keyloggers, backdoors, adware and botnets.
- Describe how antivirus and EDR detect malware, and why signatures alone are not enough.
- Choose defences for each entry route, for yourself and for an organisation.
- و پێناسە بکەیت و هەر بەپێی ئەوەی چۆن دێتە ژوورەوە، بڵاو دەبێتەوە و چی دەکات وەسف بکەیت.
- ، و لە یەک جیا بکەیتەوە و ڕوونی بکەیتەوە بۆچی ئەوەندە خێرا بڵاو دەبنەوە.
- ، ، ، ، ، و ڕوون بکەیتەوە.
- وەسف بکەیت و چۆن دەدۆزنەوە و بۆچی بە تەنها بەس نین.
- بۆ هەر ڕێگایەکی هاتنە ژوورەوە بەرگری هەڵبژێریت، بۆ خۆت و بۆ ڕێکخراوێک.
What is malware?نەرمەواڵەی زیانبەخش چییە؟
Malware (short for malicious software) is any program designed to harm or exploit a computer, a phone, a network or the people who use them. NIST describes it as code, often hidden inside other programs, that destroys data, runs harmful or intrusive programs, or attacks the confidentiality, integrity or availability of a system — the three goals you met in the CIA triad. For most computers it is the most common threat from outside.
هەر بەرنامەیەکە کە بۆ زیانگەیاندن یان خراپ بەکارهێنانی ، مۆبایلێک، یان ئەو کەسانەی بەکاری دەهێنن دروست کراوە. NIST وا وەسفی دەکات: کۆدێک، زۆرجار شاراوە لەناو بەرنامەی تردا، کە لەناو دەبات، بەرنامەی زیانبەخش یان دەستدرێژیکار کار پێدەکات، یان دەکاتە سەر ، یان سیستەمێک — ئەو سێ ئامانجەی لە سێگۆشەی CIAدا بینیت. بۆ زۆربەی باوترین لە دەرەوە.
Any made to harm a computer or its , for example to steal , spy or lock . , , , and are all malware.
هەر کە بۆ زیانگەیاندن بە کۆمپیوتەر یان بەکارهێنەرەکەی دروستکرابێت، بۆ نموونە بۆ دزینی ، سیخوڕیکردن یان قفڵکردنی . ، ، ، و هەموویان نەرمەواڵەی زیانبەخشن.
What is malware?نەرمەواڵەی زیانبەخش چییە؟
Three questions about any malwareسێ پرسیار دەربارەی هەر نەرمەواڵەیەکی زیانبەخش
Names like virus and worm can be confusing, so ask three questions about any malware:
ناوی وەک و دەتوانن سەرلێشێوێنەر بن، بۆیە دەربارەی هەر سێ پرسیار بکە:
- How does it get in? An e-mail attachment, a fake download, a USB stick, a security hole?
- How does it spread? Does it need a person to open something, or does it copy itself?
- What does it do? This harmful part is called the payload: encrypt files, steal passwords, spy, show ads, join a botnet.
- چۆن دێتە ژوورەوە؟ ، ساختە، ، ؟
- چۆن بڵاو دەبێتەوە؟ پێویستی بە کەسێک هەیە شتێک بکاتەوە، یان خۆی کۆپی دەکات؟
- چی دەکات؟ ئەم بەشە زیانبەخشە پێی دەوترێت : ، دزینی ، سیخوڕی، پیشاندانی ڕیکلام، بەشداربوون لە .
The part of a piece of that does the actual harm, such as encrypting files or stealing passwords. The rest of the malware only helps it to get in and to spread.
ئەو بەشەی کە زیانە ڕاستەقینەکە دەگەیەنێت، وەک فایلەکان یان دزینی . بەشەکانی تری نەرمەواڵەکە تەنیا یارمەتی دەدەن بچێتە ژوورەوە و بڵاو ببێتەوە.
Viruses: they need a host and a clickڤایرۆسەکانی کۆمپیوتەر: پێویستیان بە خانەخوێ و کلیکێک هەیە
A computer virus attaches itself to a legitimate file or program (its host) and makes copies of itself in other files. Like a flu virus, it cannot live alone: it spreads only when the infected host runs — usually because a person opens the file or starts the program. Then it infects more files, and those files travel to new computers by e-mail, USB sticks or shared folders.
خۆی بە یان بەرنامەیەکی یاسایی (خانەخوێکەی)ـەوە دەلکێنێت و لە تردا کۆپیی خۆی دروست دەکات. وەک ڤایرۆسی هەڵامەت، ناتوانێت بە تەنها بژی: تەنها کاتێک بڵاو دەبێتەوە کە خانەخوێ تووشبووەکە کار بکات — زۆرجار لەبەر ئەوەی کەسێک دەکاتەوە یان بەرنامەکە هەڵدەکات. پاشان زیاتر تووش دەکات و ئەو بە ، یان بوخچە هاوبەشەکان دەگەنە نوێ.
A type of that attaches itself to or and spreads when they are copied or opened, often damaging data.
جۆرێکە لە کە خۆی بە یان دەلکێنێت و کاتێک ئەوان کۆپی دەکرێن یان دەکرێنەوە بڵاو دەبێتەوە و زۆرجار زیان بە دراوەکان دەگەیەنێت.
NIST names a few kinds. File infectors attach to programs; boot-sector viruses infect the part of a disk that starts the computer; macro viruses hide in documents. A macro is a small program inside a Word or Excel file. For years, attackers sent documents that asked: 'Enable content to see this invoice' — and that button ran the virus. Since 2022, Office for Windows blocks macros in files from the Internet by default, which removed one of the commonest infection routes.
NIST چەند جۆرێک ناو دەبات. تووشکەرانی خۆیان بە بەرنامەکانەوە دەلکێنن؛ ڤایرۆسەکانی بەشی دەستپێکردن ئەو بەشەی دیسک تووش دەکەن کە هەڵدەکات؛ ڤایرۆسەکانی لەناو بەڵگەنامەکاندا خۆیان دەشارنەوە. بەرنامەیەکی بچووکە لەناو Word یان Excel. بۆ چەندین ساڵ بەڵگەنامەیان دەنارد کە دەیانپرسی: «Enable content دابگرە بۆ بینینی ئەم پسوولەیە» — و ئەو دوگمەیە ڤایرۆسەکەی کار پێدەکرد. لە ٢٠٢٢ـەوە Office لەسەر Windows بە شێوەی بنەڕەتی ئەو ڕادەگرێت کە لە دێن، کە یەکێک لە باوترین ڕێگاکانی تووشبوونی لابرد.
A saved list of actions that runs with one command to automate a task. Word and Excel keep macros written in VBA inside the file; Access builds macros from a list of actions. Attackers have long hidden in Office macros, so Office for Windows now blocks macros in files that come from the Internet.
لیستێکی هەڵگیراوی کارەکانە کە بە یەک فەرمان کارا دەبێت بۆ ئەوەی ئەرکێک خۆکار بکات. Word و Excel ماکرۆی نووسراو بە VBA لەناو فایلەکەدا هەڵدەگرن؛ Access ماکرۆ لە لیستێک کار دروست دەکات. ماوەیەکی زۆرە لەناو ماکرۆکانی Officeـدا دەشارنەوە، بۆیە ئێستا Office لەسەر Windows ماکرۆکانی ئەو فایلانە ڕادەگرێت کە لە دێن.
A computer virus joins a host file and spreads when it runs; why a worm like ILOVEYOU is different, and what damage viruses do.
خۆی بە خانەخوێوە دەلکێنێت و کاتێک ئەو جێبەجێ دەکرێت بڵاو دەبێتەوە؛ بۆچی وەک ILOVEYOU جیاوازە و چ زیانێک دەگەیەنن.
Plays 0:22-3:07: what a virus is, how it spreads and harms, and why ILOVEYOU and ransomware are not true viruses.
لە 0:22 تا 3:07 پەخش دەبێت: چییە، چۆن بڵاو دەبێتەوە و زیان دەگەیەنێت، هەروەها بۆچی ILOVEYOU و نین.
Worms: they spread by themselvesکرمەکان: خۆیان بە خۆیان بڵاو دەبنەوە
A worm is a complete program that copies itself and spreads without any human action. It does not need a host file and nobody has to click anything. Most worms use a vulnerability in a network service: they scan for computers with the same unpatched hole, break in, copy themselves there, and start scanning again. That is why a worm can fill a whole network in minutes.
بەرنامەیەکی تەواوە کە خۆی کۆپی دەکات و بێ هیچ کارێکی مرۆیی بڵاو دەبێتەوە. پێویستی بە خانەخوێ نییە و کەس پێویست ناکات کلیک لە هیچ شتێک بکات. زۆربەی لە خزمەتگوزارییەکی بەکار دەهێنن: بەدوای ئەو دەگەڕێن کە هەمان کونی پینەنەکراویان هەیە، دەچنە ژوورەوە، خۆیان لەوێ کۆپی دەکەن و دووبارە دەست بە گەڕان دەکەنەوە. بۆیە دەتوانێت لە چەند خولەکێکدا هەموو پڕ بکات.
A type of that copies itself and spreads across a from computer to computer on its own, without anyone opening a file.
جۆرێکە لە کە خۆی کۆپی دەکات و بە تەنها خۆی بەسەر لە کۆمپیوتەرێکەوە بۆ کۆمپیوتەرێکی تر بڵاو دەبێتەوە، بەبێ ئەوەی کەس فایلێک بکاتەوە.
- The Morris worm (2 November 1988) was one of the first worms on the early Internet. It used flaws in two mail and user-information services and guessed weak passwords. A bug made it infect the same machines again and again until they slowed to a stop; a rough estimate is that about 6,000 of the roughly 60,000 computers then on the Internet were hit. Its author became the first person convicted of a felony under the US Computer Fraud and Abuse Act.
- Morris (٢ی تشرینی دووەمی ١٩٨٨) یەکێک بوو لە یەکەم لەسەر سەرەتایی. دوو خزمەتگوزاریی پۆست و زانیاریی بەکارهێنەری بەکار هێنا و هەوڵی دەدا لاواز پێشبینی بکات. هەڵەیەک لە کۆدەکەیدا وای لێکرد هەمان ئامێرەکان دووبارە و دووبارە تووش بکات تا ئەوەندە خاو بوونەوە کە لە کار وەستان؛ خەمڵاندنێکی نزیکەیی دەڵێت نزیکەی ٦٬٠٠٠ لەو نزیکەی ٦٠٬٠٠٠ ئەوکات لەسەر بوون پێکران. نووسەرەکەی یەکەم کەس بوو کە بەپێی CFAAی ئەمریکا بە تاوانێکی گەورە تاوانبار کرا.
Worms: they spread by themselvesکرمەکان: خۆیان بە خۆیان بڵاو دەبنەوە
WannaCry: a worm inside ransomwareWannaCry: کرمێک لەناو نەرمەواڵەی بارمتەگردا
WannaCry (12 May 2017) was ransomware with a worm inside. It spread through a hole in the Windows file-sharing service (SMB version 1). Microsoft had released the patch on 14 March 2017 — two months earlier — but in the first days Europol counted about 200,000 victims in at least 150 countries, all on unpatched computers. The full story is in Ransomware.
WannaCry (١٢ی ئایاری ٢٠١٧) بوو کە تێدا بوو. لە ڕێگەی کونێک لە خزمەتگوزاریی هاوبەشکردنی Windows (SMB وەشانی ١)ـەوە بڵاو بووەوە. Microsoft لە ١٤ی ئاداری ٢٠١٧دا بڵاو کردبووەوە — دوو مانگ پێشتر — بەڵام لە یەکەم ڕۆژەکاندا Europol نزیکەی ٢٠٠٬٠٠٠ قوربانیی لە لایەنی کەم ١٥٠ وڵات ژمارد، هەموویان لەسەر پینەنەکراو. هەموو چیرۆکەکە لە نەرمەواڵەی بارمتەگردایە.
Worms: they spread by themselvesکرمەکان: خۆیان بە خۆیان بڵاو دەبنەوە
Watch the differenceجیاوازییەکە ببینە
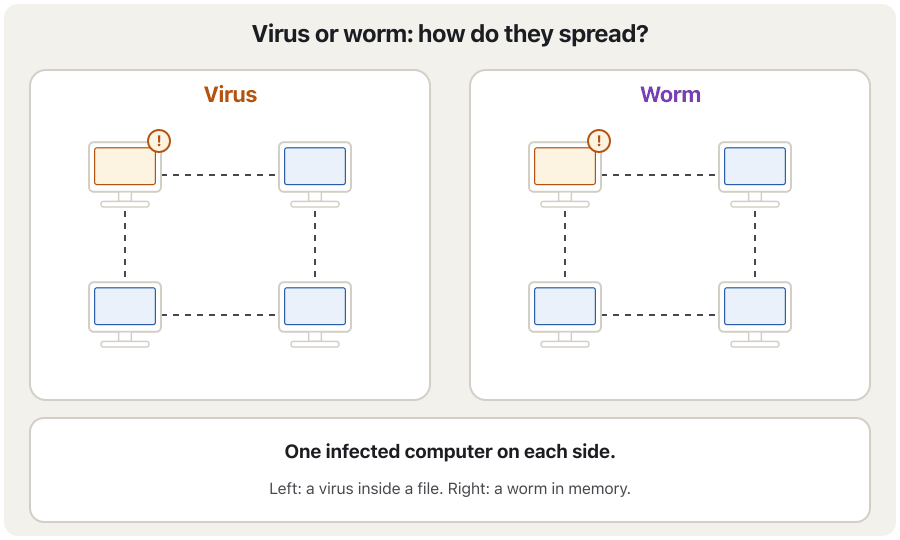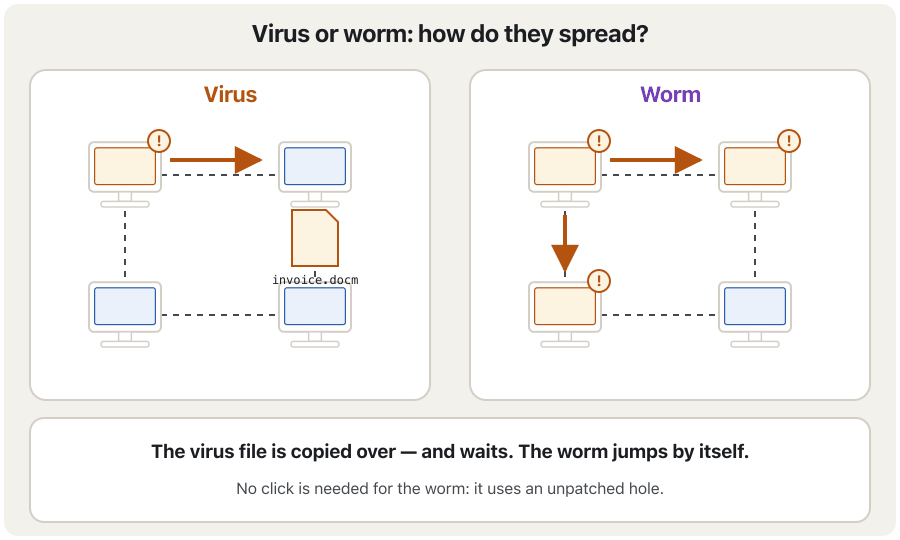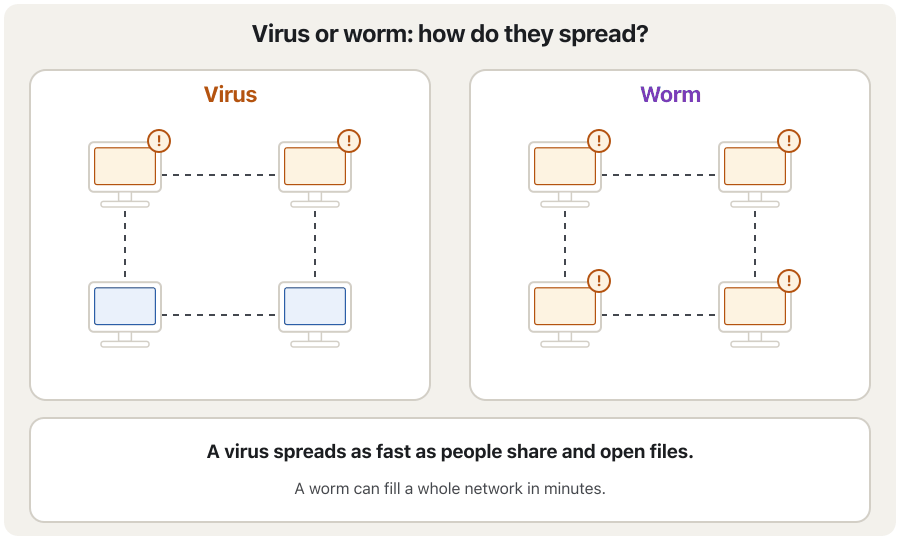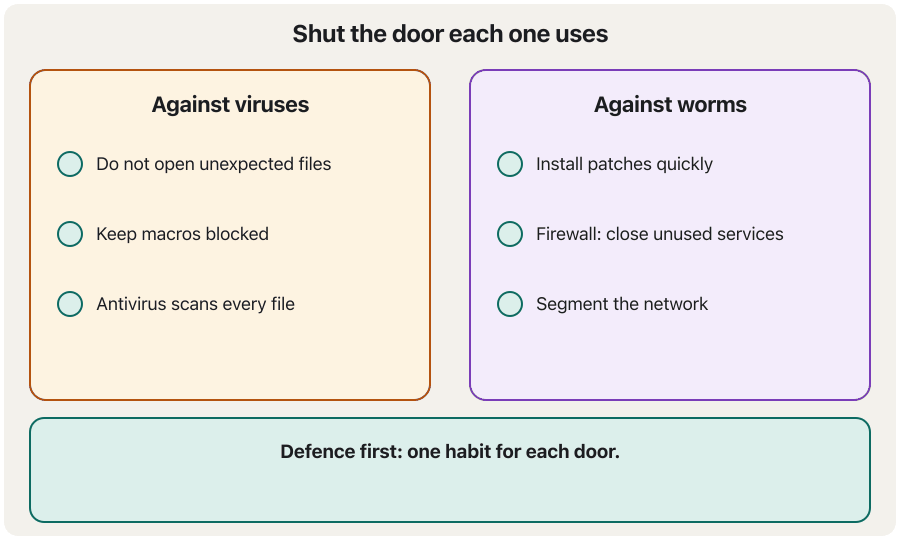
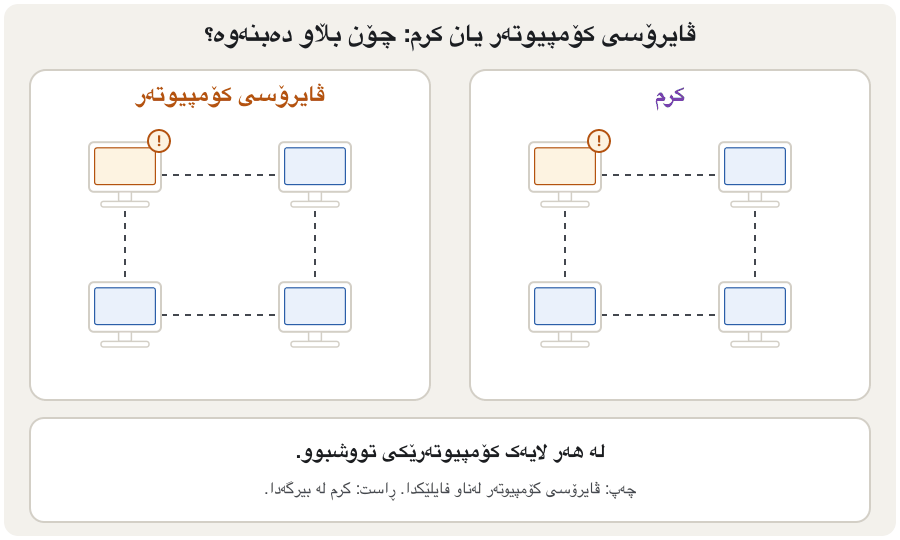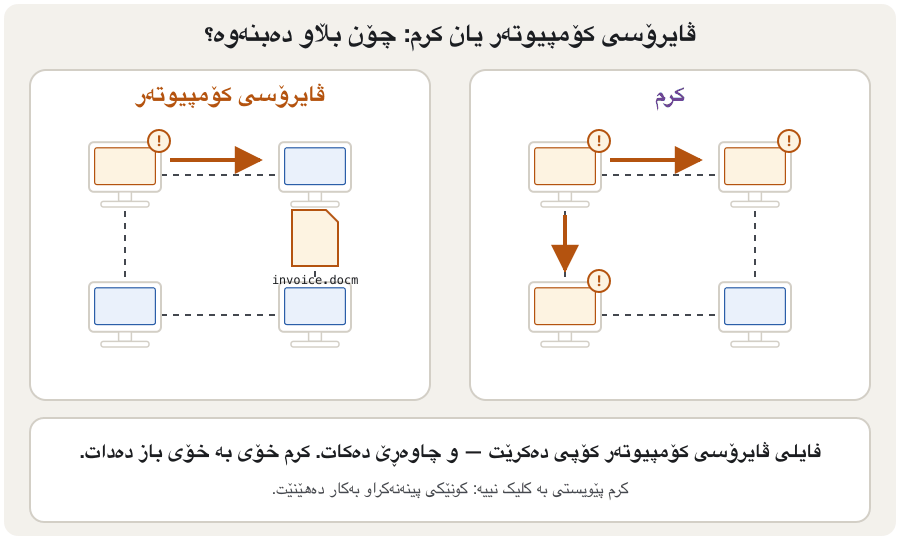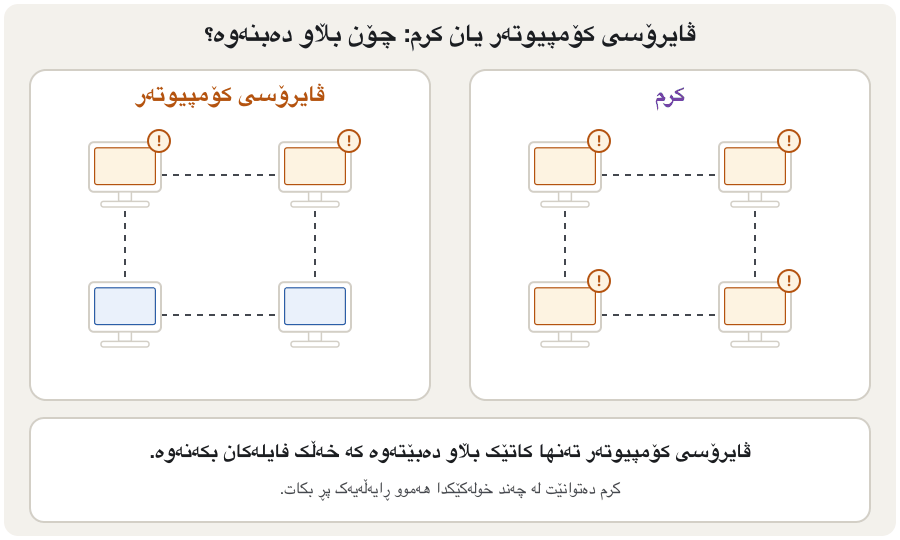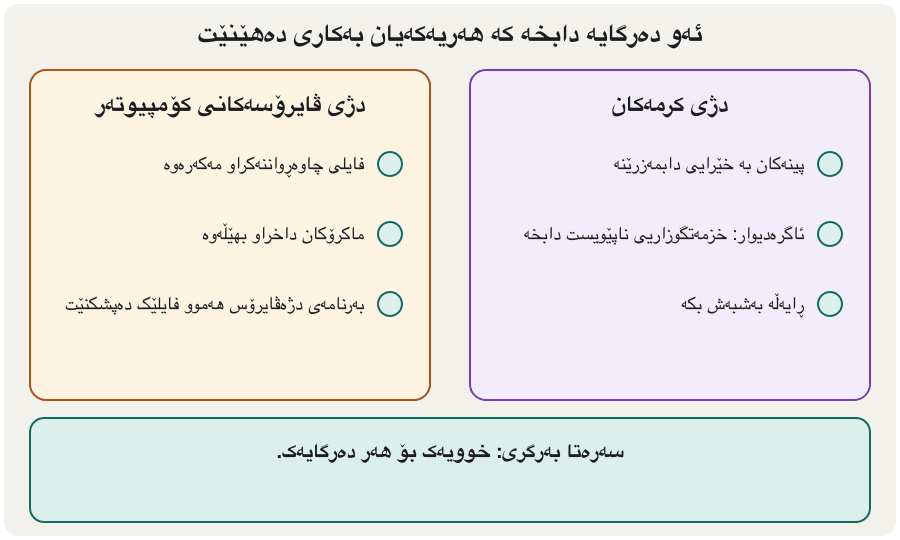
The animation runs the same small office twice. On the left a virus waits inside a file until someone opens it; on the right a worm jumps from computer to computer by itself through an unpatched hole.
هەمان نووسینگەی بچووک دوو جار پیشان دەدات. لە لای چەپ لەناو چاوەڕێ دەکات تا کەسێک دەیکاتەوە؛ لە لای ڕاست خۆی بە خۆی لە ڕێگەی کونێکی پینەنەکراوەوە لە بۆ باز دەدات.
Trojans: harm in disguiseئەسپەکانی ترۆیا: زیان بە دەمامکەوە
A Trojan horse (or just Trojan) pretends to be legitimate software — a free game, a 'cracked' copy of a paid program, a fake update, a useful-looking app — so that you install it yourself. Inside is a hidden payload. Unlike a virus or a worm, a Trojan does not copy itself; it relies on tricking people. Once running, it often installs other attacker tools, such as a backdoor or a password stealer.
خۆی وەک یاسایی پیشان دەدات — یارییەکی بێبەرانبەر، کۆپییەکی «شکێنراو»ی بەرنامەیەکی پارەدار، ساختە، کە بەسوود دەردەکەوێت — بۆ ئەوەی خۆت دایبمەزرێنیت. لەناویدا شاراوە هەیە. بە پێچەوانەی و ، خۆی کۆپی ناکات؛ پشت بە فریودانی خەڵک دەبەستێت. کاتێک کار دەکات، زۆرجار ئامرازی تری دادەمەزرێنێت، وەک یان دزێکی .
that pretends to be a useful or harmless program, so people install it themselves. Like the wooden horse in the old story of Troy, it hides danger inside.
کە خۆی وەک بەرنامەیەکی بەسوود یان بێزیان پیشان دەدات، بۆیە خەڵک خۆیان جێگیری دەکەن. وەک ئەسپە دارینەکەی چیرۆکە کۆنەکەی ترۆیا، مەترسی لەناو خۆیدا دەشارێتەوە.
A beautiful basket of fruit is left at the door of a shop with a card: 'From your supplier.' The shopkeeper carries it inside himself. At night, someone hidden under the fruit opens the back door for his friends. Nobody broke in — the shopkeeper let the danger in because it looked like a gift.
سەبەتەیەکی جوانی میوە لە بەردەم دەرگای دوکانێک دانراوە لەگەڵ کارتێک: «لە دابینکەرەکەتەوە.» دوکاندارەکە خۆی دەیباتە ژوورەوە. بە شەو، کەسێک کە لە ژێر میوەکاندا خۆی شاردبووەوە دەرگای پشتەوە بۆ هاوڕێکانی دەکاتەوە. کەس بەزۆر نەهاتە ژوورەوە — دوکاندارەکە خۆی مەترسییەکەی هێنایە ژوورەوە چونکە وەک دیاری دەردەکەوت.
Where the analogy stops workingسنووری ئەم نموونەیە
A real Trojan may also come from a trusted-looking website or app store listing, not only from strangers.
ڕاستەقینە دەکرێت لە یان لیستێکی کە متمانەپێکراو دەردەکەوێت بێت، نەک تەنها لە نەناسراوەکانەوە.
Trojans: harm in disguiseئەسپەکانی ترۆیا: زیان بە دەمامکەوە
Emotet: from banking Trojan to door-openerEmotet: لە ئەسپی ترۆیای بانکییەوە بۆ دەرگاکەرەوە
Example: Emotet. Emotet appeared in 2014 as a banking Trojan that stole online-banking details. It arrived mainly in phishing e-mails with infected Word attachments or malicious links, and once inside a network it spread further by guessing passwords. Over time its owners turned it into a door-opener: they rented out access to infected computers so that other criminals could install their own malware, including ransomware. In January 2021 police from eight countries, coordinated by Europol, took over its servers. It came back in November 2021 — a reminder that removing one criminal tool is rarely the end.
نموونە: Emotet. Emotet لە ٢٠١٤دا وەک بانکی دەرکەوت کە زانیاریی بانکی ئۆنلاینی دەدزی. بە شێوەیەکی سەرەکی لە دەهات کە Wordـی تووشبوو یان زیانبەخشیان تێدا بوو. کاتێکیش دەچووە ناو بە پێشبینیکردنی زیاتر بڵاو دەبووەوە. بە تێپەڕبوونی کات خاوەنەکانی کردیان بە دەرگاکەرەوە: دەستڕاگەیشتن بە تووشبووەکانیان بە کرێ دەدا بۆ ئەوەی تاوانبارانی تر خۆیان دابمەزرێنن، لەوانە . لە کانوونی دووەمی ٢٠٢١دا پۆلیسی هەشت وڵات، بە هەماهەنگیی Europol، دەستیان بەسەر گرت. لە تشرینی دووەمی ٢٠٢١دا گەڕایەوە — بیرخستنەوەیەک کە لابردنی یەک ئامرازی تاوانکاری بە دەگمەن کۆتاییە.
Ransomware: files taken hostageنەرمەواڵەی بارمتەگر: فایلەکان بە بارمتە گیراون
Ransomware encrypts the victim's files so they cannot be opened, then demands payment — usually in cryptocurrency — for the key. Modern gangs usually steal the data first and threaten to publish it too ('double extortion'), so even good backups do not remove all the pressure. Some attacks that look like ransomware are really wipers: NotPetya (2017) demanded a ransom but could not give the files back.
قوربانی شفرە دەکات بۆ ئەوەی نەکرێنەوە، پاشان داوای پارە دەکات — زۆرجار بە — بۆ . دەستە نوێکان زۆرجار سەرەتا دەدزن و هەڕەشەی بڵاوکردنەوەشی دەکەن («»)، بۆیە تەنانەت باش هەموو فشارەکە لانابات. هەندێک کە وەک دەردەکەون لە ڕاستیدا : NotPetya (٢٠١٧) داوای پارەی کرد بەڵام نەیدەتوانی بگەڕێنێتەوە.
that locks or encrypts your and then demands money (a ransom) to give them back.
کە فایلەکانت قفڵ یان شفرە دەکات و پاشان پارە (پارەی ئازادکردن) داوا دەکات بۆ ئەوەی بیانگەڕێنێتەوە.
Spyware: watching in secretنەرمەواڵەی سیخوڕی: چاودێریی نهێنی
Spyware secretly gathers information about a user and sends it to someone else: the websites you visit, your messages, your location, your passwords, sometimes your camera or microphone. It often arrives inside a Trojan or bundled with 'free' software. On phones, stalkerware is spyware that a jealous partner or a controlling relative installs on someone's phone — a serious invasion of privacy and, in many countries, a crime.
بە نهێنی زانیاری دەربارەی بەکارهێنەرێک کۆدەکاتەوە و بۆ کەسێکی تری دەنێرێت: سەردانی کام دەکەیت، نامەکانت، شوێنەکەت، ، هەندێک جار کامێرا یان مایکرۆفۆنەکەت. زۆرجار لەناو یان لەگەڵ «بێبەرانبەر»ـدا دێت. لەسەر مۆبایل، stalkerware کە هاوسەرێکی بەدگومان یان خزمێکی کۆنترۆڵکەر لەسەر مۆبایلی کەسێک دایدەمەزرێنێت — دەستدرێژییەکی گەورەیە بۆ سەر و لە زۆر وڵاتدا تاوانە.
that secretly watches what you do and sends information, such as your or the websites you visit, to someone else.
کە بە نهێنی چاودێریی کارەکانت دەکات و زانیاری، وەک یان ئەو تۆڕگانەی سەردانیان دەکەیت، بۆ کەسێکی تر دەنێرێت.
- Phone battery drains fast, the phone runs hot or uses much more data than usual.
- An unknown app has Accessibility, device-administrator or location permission.
- Someone seems to know things you only wrote in private messages.
- پاتریی مۆبایل زوو تەواو دەبێت، مۆبایلەکە گەرم دەبێت یان زۆر زیاتر لە ئاسایی بەکار دەهێنێت.
- نەناسراو مۆڵەتی Accessibility، بەڕێوەبەری ئامێر یان شوێنی هەیە.
- کەسێک وا دەردەکەوێت شتانێک بزانێت کە تەنها لە نامە تایبەتییەکانتدا نووسیوتن.
More kinds: rootkits, keyloggers, backdoors and adwareجۆری تر: ڕۆتکیتەکان، کیلۆگەرەکان، پشتەدەرگاکان و نەرمەواڵەی ڕیکلامی
The course lists five classic types. Real attacks use more tools, which NIST calls attacker tools because they are usually delivered by other malware:
کۆرسەکە پێنج جۆری کلاسیک دەژمێرێت. ڕاستەقینەکان ئامرازی زیاتر بەکار دەهێنن، کە NIST پێیان دەڵێت ئامرازەکانی چونکە زۆرجار لە لایەن ترەوە دەگەیەنرێن:
| Typeجۆر | What it doesچی دەکات | Main defenceبەرگریی سەرەکی |
|---|---|---|
| Rootkit | Hides deep in the operating system (even the kernel) and changes the system so that it and other malware stay invisibleلە قووڵایی خۆی دەشارێتەوە (تەنانەت ) و سیستەمەکە دەگۆڕێت بۆ ئەوەی خۆی و تر نەبینراو بمێننەوە | Secure boot, EDR; often the only safe cure is reinstalling the systemدەستپێکردنی پارێزراو، ؛ زۆرجار تاکە چارەسەری سەلامەت دووبارە دامەزراندنەوەی سیستەمەکەیە |
| Keylogger | Records every key you press and sends it to the attacker — passwords includedهەموو دوگمەیەک کە دای دەگریت تۆمار دەکات و بۆ دەینێرێت — | MFA (a stolen password alone is not enough); a password manager that fills passwords without typing ( دزراو بە تەنها بەس نییە)؛ کە بێ تایپکردن پڕ دەکاتەوە |
| Backdoor / remote access / | A secret way in that skips normal login; a remote access Trojan (RAT) gives full control from afarڕێگایەکی نهێنی بۆ چوونە ژوورەوە کە ئاسایی تێدەپەڕێنێت؛ (RAT) کۆنترۆڵی تەواو لە دوورەوە دەدات | EDR, firewall rules for outgoing connections, patching، ڕێساکانی بۆ پەیوەندییە دەرچووەکان، |
| Adware | Fills the screen with unwanted ads, changes the browser's home page or search, may redirect to scam sites; often bundled with free softwareشاشەکە بە ڕیکلامی نەخوازراو پڕ دەکات، پەڕەی سەرەکی یان گەڕانی دەگۆڕێت، ڕەنگە بەرەو فێڵ بتبات؛ زۆرجار لەگەڵ بێبەرانبەردا دێت | Install only from official sources; untick 'extra offers'; remove unknown browser extensionsتەنها لە سەرچاوە فەرمییەکانەوە دابمەزرێنە؛ نیشانەی «پێشنیارە زیادەکان» لابە؛ کە نایانناسیت لابە |
What a rootkit is, how it hides inside the operating system or kernel, why removal is hard, and how careful downloads and Secure Boot help.
چییە، چۆن لە ناو یان خۆی دەشارێتەوە، بۆچی لابردنی گرانە و چۆن بە وریایی و Secure Boot یارمەتی دەدەن.
Plays 0:16-4:03 about rootkits; stops before the sponsor.
لە 0:16 تا 4:03 پەخش دەبێت، دەربارەی ؛ پێش ڕیکلامی سپۆنسەرەکە ڕادەوەستێت.
More kinds: rootkits, keyloggers, backdoors and adwareجۆری تر: ڕۆتکیتەکان، کیلۆگەرەکان، پشتەدەرگاکان و نەرمەواڵەی ڕیکلامی
Keyloggers and virtual keyboardsکیلۆگەرەکان و کیبۆردەکانی سەر شاشە
A keylogger brings two threats: it records your passwords and everything else you type, such as messages and card numbers, and those stolen passwords later let the attacker into your accounts. So some banking websites show a virtual keyboard whose keys change place every time: you click the letters on the screen instead of typing. A keylogger that records only key presses then sees nothing useful, and one that records click positions cannot tell which letter was under the mouse. An ordinary on-screen keyboard with a fixed layout is weaker, because the click positions give the letters away. It is not perfect: malware that takes screenshots or reads the screen can still see what you click — so MFA remains the real defence.
دوو هەڕەشە دەهێنێت: و هەموو شتێکی تر کە تایپی دەکەیت (وەک نامە و ژمارەی کارت) تۆمار دەکات، هەروەها ئەو دزراوانە دواتر ڕێگە بە دەدەن بچێتە ناو هەژمارەکانتەوە. بۆیە هەندێک تۆڕگەی بانک پیشان دەدەن کە هەموو جارێک شوێن دەگۆڕن: لە جیاتی تایپکردن، کلیک لە پیتەکانی سەر شاشەکە دەکەیت. کە تەنها داگرتنی تۆمار دەکات هیچ شتێکی بەسوود نابینێت و ئەوەی شوێنی کلیکەکان تۆمار دەکات ناتوانێت بزانێت کام پیت لە ژێر بوو. ئاسایی کە شوێنی جێگیرە لاوازترە، چونکە شوێنی کلیکەکان پیتەکان ئاشکرا دەکەن. ئەمەش تەواو نییە: کە دەگرێت یان شاشەکە دەخوێنێتەوە هێشتا دەبینێت کلیک لە چی دەکەیت — بۆیە بەرگرییە ڕاستەقینەکە دەمێنێتەوە.
More kinds: rootkits, keyloggers, backdoors and adwareجۆری تر: ڕۆتکیتەکان، کیلۆگەرەکان، پشتەدەرگاکان و نەرمەواڵەی ڕیکلامی
Botnets: an army of infected devicesبۆتنێتەکان: سوپایەک لە ئامێرە تووشبووەکان
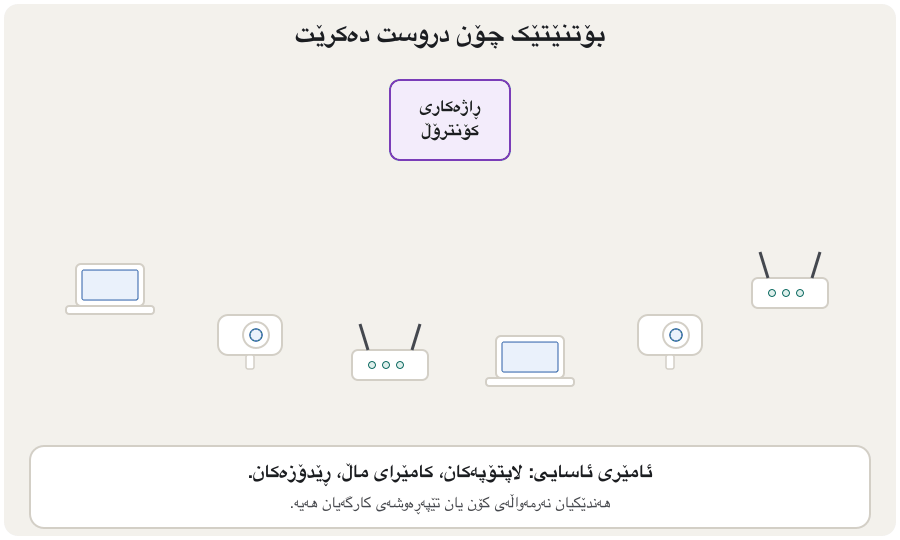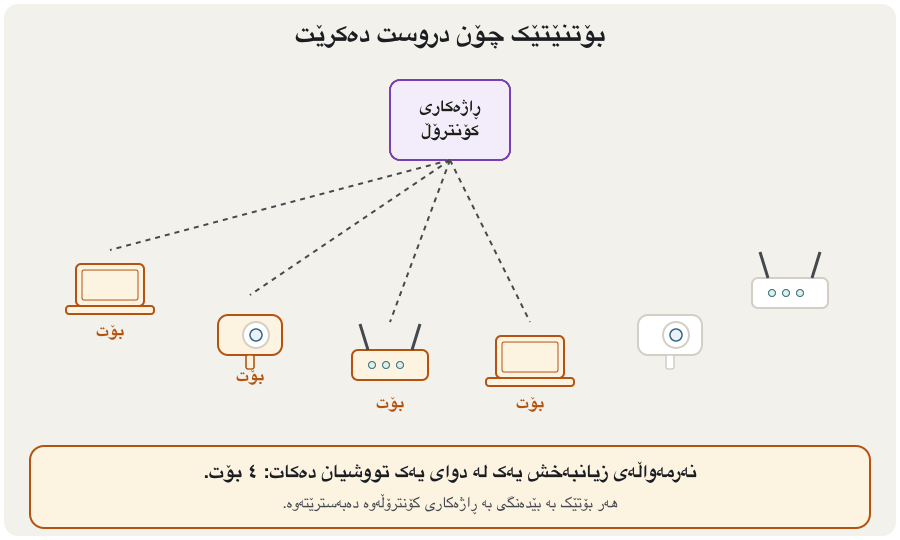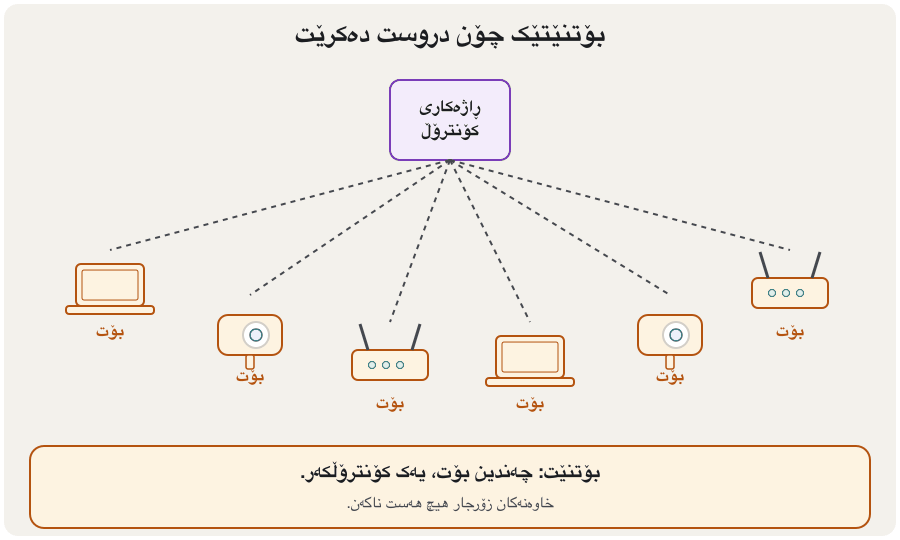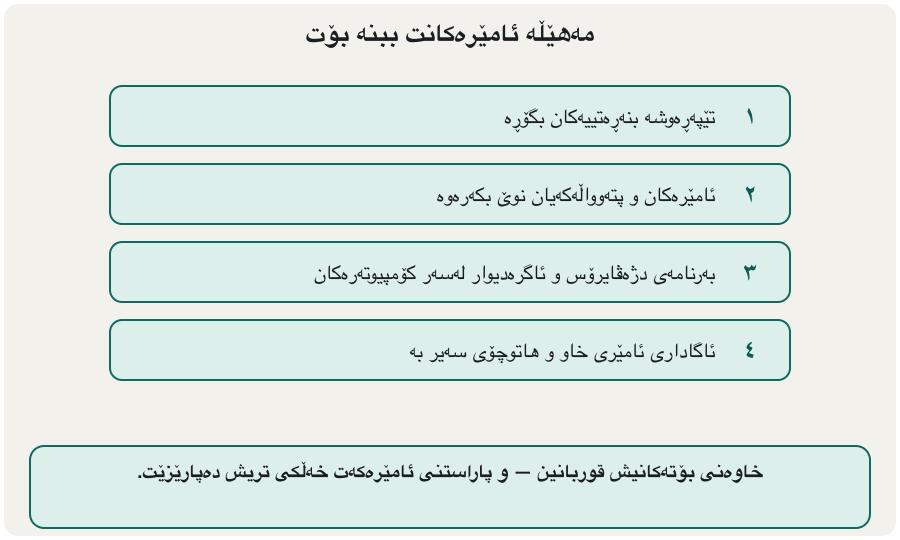
A bot (or zombie) is a device infected with malware that waits for orders. A botnet is a large group of bots — sometimes hundreds of thousands — controlled together by one attacker through a control server. The owners usually notice nothing, except perhaps a slower device. Botnets are rented out to run DDoS attacks that flood a website until it goes offline, to send spam and phishing, to try stolen passwords on many sites, or to mine cryptocurrency. The device owners are victims too.
بۆت (یان زۆمبی) ئامێرێکە کە تووشی بووە و چاوەڕێی فەرمان دەکات. کۆمەڵێکی گەورەی بۆتە — هەندێک جار سەدان هەزار — کە لە ڕێگەی کۆنترۆڵەوە پێکەوە کۆنترۆڵیان دەکات. خاوەنەکان زۆرجار هیچ هەست ناکەن، جگە لەوەی ڕەنگە ئامێرەکەیان خاوتر بێت. بە کرێ دەدرێن بۆ ئەنجامدانی هێرشەکانی ڕێگەگرتنی دابەشکراو لە خزمەتگوزاری کە پڕ دەکەن تا لە کار دەکەوێت، بۆ ناردنی و ، بۆ تاقیکردنەوەی دزراو لەسەر چەندین ، یان بۆ دەرهێنانی . خاوەنی ئامێرەکانیش قوربانین.
A large group of computers and devices that are infected with and controlled together by one attacker, for example to send or to run attacks. Each infected machine is called a bot or zombie.
کۆمەڵێکی گەورەی کۆمپیوتەر و ئامێرە کە تووشی بوون و پێکەوە کۆنترۆڵیان دەکات، بۆ نموونە بۆ ناردنی یان هێرشی . هەر ئامێرێکی تووشبوو پێی دەوترێت بۆت یان زۆمبی.
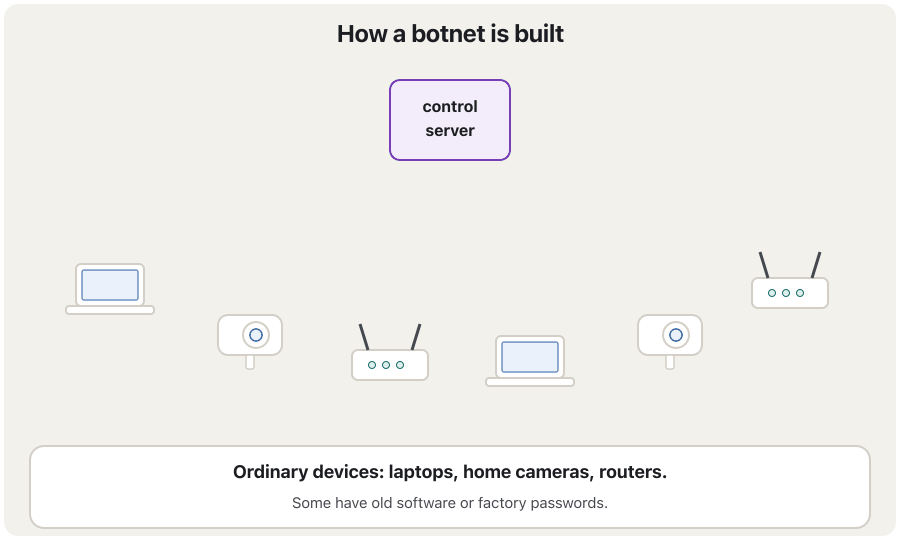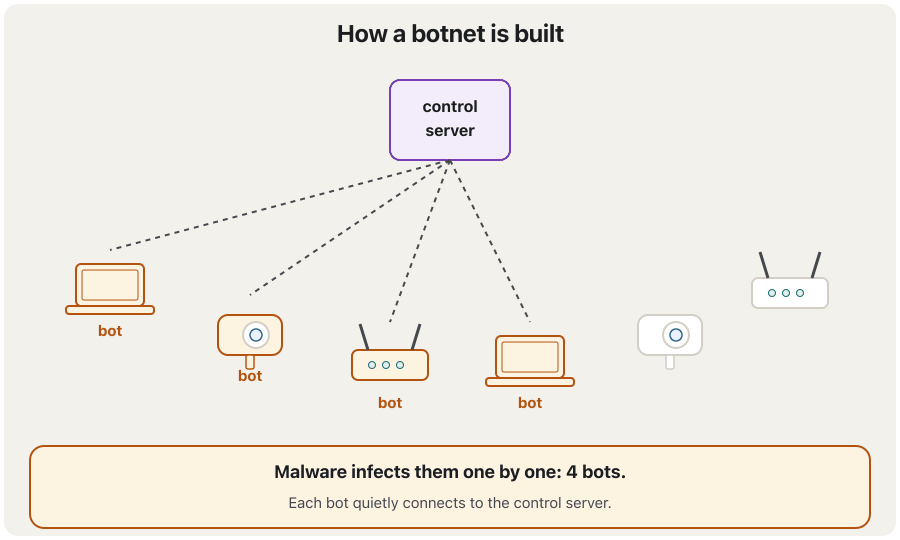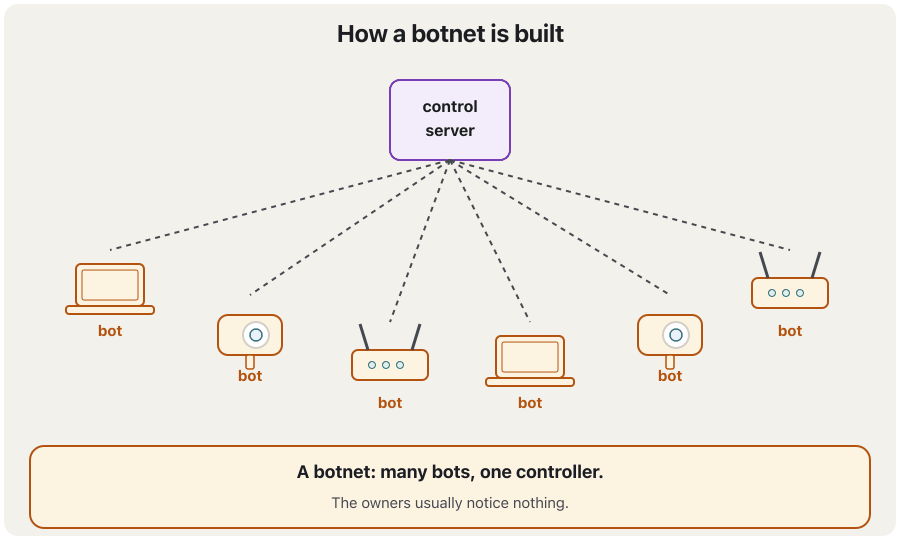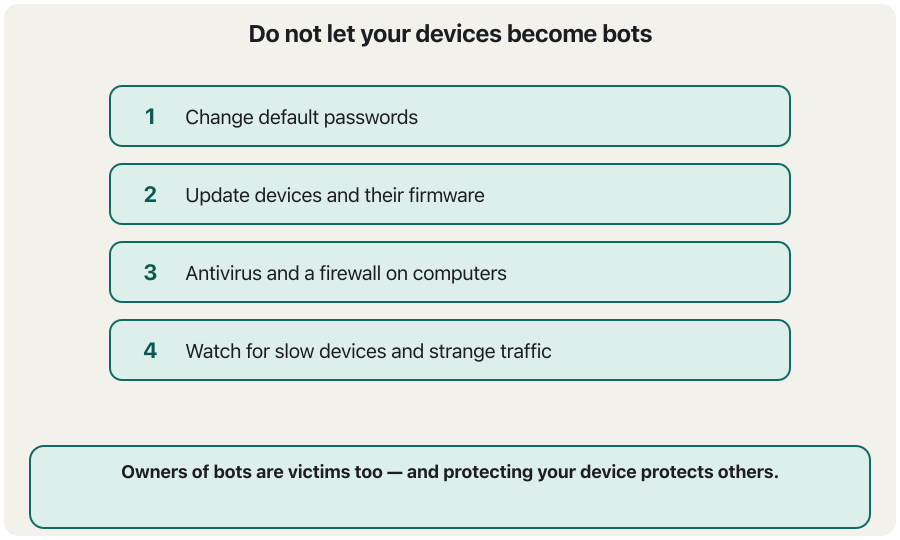
Many botnets are built from Internet of Things devices — cameras, routers, video recorders — that still use their factory default passwords. The best-known example, Mirai, is explained in Malware today.
زۆر لە ئامێرەکانی دروست دەکرێن — کامێرا، ، تۆمارکەری ڤیدیۆ — کە هێشتا کارگە بەکار دەهێنن. ناسراوترین نموونە، Mirai، لە نەرمەواڵەی زیانبەخش ئەمڕۆدا ڕوون کراوەتەوە.
A Cambridge researcher explains botnets: infected machines controlled by a command-and-control server, how they spread, and what they are used for.
توێژەرێکی زانکۆی Cambridge ڕوون دەکاتەوە: ئامێری تووشبوو کە فەرماندان (C2) بەڕێوەیان دەبات، چۆن بڵاو دەبنەوە و بۆ چی بەکاردێن.
Plays 0:00-6:44: what a botnet is, how it spreads (scanning, drive-by downloads, social engineering, USB) and the command-and-control server.
لە 0:00 تا 6:44 پەخش دەبێت: چییە، چۆن بڵاو دەبێتەوە (گەڕان بەدوای ئامێری لاوازدا، خۆبەخۆ لە کاتی سەردانی ، و ) و فەرماندان (C2).
All types side by sideهەموو جۆرەکان لە تەنیشت یەکەوە
| Typeجۆر | Needs a host file?پێویستی بە خانەخوێ هەیە؟ | Spreads by itself?خۆی بە خۆی بڵاو دەبێتەوە؟ | Needs a user to run it?پێویستی بە کارپێکردنی بەکارهێنەر هەیە؟ | Main harmزیانی سەرەکی |
|---|---|---|---|---|
| Virus | Yesبەڵێ | Copies into files, then waitsخۆی لە کۆپی دەکات، پاشان چاوەڕێ دەکات | Yesبەڵێ | Whatever its payload doesهەر کارێک بیکات |
| Worm | Noنەخێر | Yes — across networksبەڵێ — بەناو | Noنەخێر | Fast, wide infection; overloads networksتووشبوونی خێرا و فراوان؛ قورس دەکات |
| Trojan | Noنەخێر | Noنەخێر | Yes — it tricks you into installing itبەڵێ — فریوت دەدات تا دایبمەزرێنیت | Opens the door to other malwareدەرگا بۆ تر دەکاتەوە |
| Ransomware | Usually noزۆرجار نەخێر | Some do (WannaCry)هەندێکیان بەڵێ (WannaCry) | Oftenزۆرجار | Encrypts and steals data for money شفرە دەکات و دەیدزێت بۆ پارە |
| Spyware / keylogger / | Noنەخێر | Noنەخێر | Usually (hidden in a Trojan)زۆرجار (لەناو ) | Steals private information and passwordsزانیاریی تایبەتی و دەدزێت |
| Rootkit | Noنەخێر | Noنەخێر | Installed by other malware تر دایدەمەزرێنێت | Hides itself and other malwareخۆی و تر دەشارێتەوە |
| Botبۆت | Noنەخێر | Often (worm-like)زۆرجار (وەک ) | Variesجیاوازە | Joins DDoS, spam and password attacksبەشداری لە ، و دەکات |
How malware gets in — and how to shut each doorنەرمەواڵەی زیانبەخش چۆن دێتە ژوورەوە — و چۆن هەر دەرگایەک دابخەیت
Whatever its type, malware has to reach your device first. Almost every infection uses one of these doors, and each door has its own lock:
جۆرەکەی هەرچییەک بێت، سەرەتا دەبێت بگاتە ئامێرەکەت. نزیکەی هەموو تووشبوونێک یەکێک لەم دەرگایانە بەکار دەهێنێت و هەر دەرگایەک قوفڵی خۆی هەیە:
| Doorدەرگا | Typical malware باو | Lockقوفڵ |
|---|---|---|
| E-mail attachments and links (phishing)هاوپێچەکان و (فیشینگ) | Macro viruses, Trojans, Emotetڤایرۆسەکانی ، ، Emotet | Do not open unexpected files; check with the sender by phone; keep macros blocked; e-mail filtering چاوەڕواننەکراو مەکەرەوە؛ بە تەلەفۆن لەگەڵ نێرەر پشتڕاستی بکەرەوە؛ داخراو بهێڵەوە؛ پاڵاوتنی |
| Fake or 'cracked' downloads ساختە یان «شکێنراو» | Trojans, spyware, adware، ، | Install only from official stores and vendors' own websitesتەنها لە و خودی کۆمپانیاکانەوە دابمەزرێنە |
| Unpatched services on the Internetخزمەتگوزاریی پینەنەکراو لەسەر | Worms such as WannaCry وەک WannaCry | Install updates quickly; close services you do not need; firewall بە خێرایی دابمەزرێنە؛ ئەو خزمەتگوزارییانەی پێویستت پێیان نییە دابخە؛ |
| USB sticks and shared folders و بوخچە هاوبەشەکان | File-infecting viruses کە تووش دەکەن | Scan before opening; turn off autorun; never plug in a stick you foundپێش کردنەوە بیپشکنە؛ کارپێکردنی خۆکار بکوژێنەوە؛ هەرگیز کە دۆزیوتەتەوە مەیبەستەوە |
| Stolen or default passwords دزراو یان بنەڕەتی | Bots, ransomware gangs entering by remote desktopبۆتەکان، دەستەکانی کە لە ڕێگەی ڕوومێزی دوورەوە دێنە ژوورەوە | Change default passwords; MFA on every remote login بگۆڕە؛ بۆ هەموو لە دوورەوە |
| A poisoned update from a trusted supplier ژەهراوی لە دابینکەرێکی متمانەپێکراوەوە | Supply-chain malware such as NotPetya زنجیرەی دابینکردن وەک NotPetya | See supply-chain attacksبڕوانە هێرشەکانی زنجیرەی دابینکردن |
How antivirus finds malwareبەرنامەی دژەڤایرۆس چۆن نەرمەواڵەی زیانبەخش دەدۆزێتەوە
Antivirus software scans files when they are downloaded, opened or run (on-access) and when you ask (on-demand). It uses several methods together:
دەپشکنێت کاتێک دادەبەزێنرێن، دەکرێنەوە یان کاریان پێدەکرێت (لە کاتی دەستڕاگەیشتن) و کاتێک تۆ داوا دەکەیت (بە داواکاری). چەند ڕێگایەک پێکەوە بەکار دەهێنێت:
- Signatures — a fingerprint of each known malware (a special pattern of bytes, or the hash of the file). Fast and accurate for known malware, useless against new or changed malware. Signatures must be updated every day.
- Behaviour (heuristics) — watching what a program does: a word processor that suddenly encrypts hundreds of files, or a program that tries to switch off security tools, is suspicious even if no signature matches.
- Sandboxing — running an unknown file in a closed, isolated environment first to see what it does before it reaches the real system.
- Quarantine — moving a suspicious file to a locked area where it cannot run, so it can be cleaned or examined later.
- — پەنجەمۆرێکی هەر ناسراو (شێوازێکی تایبەتی بایت، یان هاشی ). بۆ ناسراو خێرا و وردە، دژی نوێ یان گۆڕدراو بێسوودە. دەبێت هەموو ڕۆژێک نوێ بکرێنەوە.
- ڕەفتار — چاودێریکردنی ئەوەی بەرنامەیەک دەیکات: بەرنامەیەکی نووسین کە لەناکاو سەدان شفرە دەکات، یان بەرنامەیەک کە هەوڵ دەدات ئامرازەکانی بکوژێنێتەوە، گوماناوییە تەنانەت ئەگەر هیچ واژوویەک نەگونجێت.
- — کارپێکردنی نەناسراو سەرەتا لە بۆ بینینی ئەوەی دەیکات پێش ئەوەی بگاتە سیستەمە ڕاستەقینەکە.
- کەرەنتینە — گواستنەوەی گوماناوی بۆ شوێنێکی داخراو کە تێیدا ناتوانێت کار بکات، بۆ ئەوەی دواتر پاک بکرێتەوە یان بپشکنرێت.
A pattern that identifies one known piece of , such as a unique string of bytes or the hash of its file. compares files with a database of signatures: this is fast and accurate for known malware but misses new or changed malware.
نیشانەیەکە کە ناسراو دەناسێنێتەوە، وەک زنجیرەیەکی تایبەتی یان هاشی . بەراورد دەکات لەگەڵ کۆگایەکی ئەم واژووانە: ئەم ڕێگایە بۆ ناسراو خێرا و ورد کار دەکات، بەڵام نوێ یان گۆڕدراو نادۆزێتەوە.
How antivirus finds malwareبەرنامەی دژەڤایرۆس چۆن نەرمەواڵەی زیانبەخش دەدۆزێتەوە
EDR: watching behaviour everywhereEDR: چاودێریی ڕەفتار لە هەموو شوێنێک
EDR (Endpoint Detection and Response) goes further. It records what happens on every computer and server, looks for suspicious behaviour across the whole organisation, and lets the security team cut an infected machine off the network from far away. This matters for fileless malware, which leaves no normal file to scan — see Malware today.
زیاتر دەڕوات. ئەوەی لەسەر هەموو و ڕوو دەدات تۆمار دەکات، بەدوای ڕەفتاری گوماناویدا لە هەموو ڕێکخراوەکەدا دەگەڕێت و ڕێگە بە تیمی دەدات ئامێرێکی تووشبوو لە دوورەوە لە جیا بکاتەوە. ئەمە بۆ گرنگە، کە هیچ ئاسایی بەجێناهێڵێت بۆ پشکنین — بڕوانە نەرمەواڵەی زیانبەخش ئەمڕۆ.
Security on computers and servers that records what programs do, detects suspicious behaviour (not only known ) and lets the security team cut an infected machine off from far away.
ئاسایشە لەسەر کۆمپیوتەر و کە کارەکانی بەرنامەکان تۆمار دەکات، ڕەفتاری گوماناوی دەدۆزێتەوە (نەک تەنیا ناسراو) و ڕێگە بە تیمی ئاسایش دەدات ئامێرێکی تووشبوو لە دوورەوە جیا بکەنەوە.
How antivirus finds malwareبەرنامەی دژەڤایرۆس چۆن نەرمەواڵەی زیانبەخش دەدۆزێتەوە
The antivirus you already haveئەو بەرنامەی دژەڤایرۆسەی پێشتر هەتە
You may not need to buy anything. Windows 10 and 11 include Microsoft Defender Antivirus, which is on by default and gets new signatures through Windows Update; you find it in the Windows Security app. macOS has XProtect built in: it checks apps against the signatures of known malware, and Apple updates those signatures automatically. Other products exist — for example Norton, McAfee, Avast or AVG (examples, not recommendations).
لەوانەیە پێویست نەبێت هیچ شتێک بکڕیت. Windows 10 و 11 Microsoft Defender Antivirusـیان تێدایە، کە بە شێوەی بنەڕەتی هەڵکراوە و نوێ لە ڕێگەی Windows Updateـەوە وەردەگرێت؛ لە ئەپی Windows Securityـدا دەیدۆزیتەوە. XProtect لەناو macOSـدا دانراوە: لەگەڵ بەراورد دەکات کە پێشتر ناسراون و Apple ئەو واژووانە خۆکارانە نوێ دەکاتەوە. بەرهەمی تریش هەن — بۆ نموونە Norton، McAfee، Avast یان AVG (نموونەن، نەک پێشنیار).
Use one real-time antivirus, not two. Two programs that check every file at the same moment slow the computer and can conflict. Windows handles this itself: when another antivirus is installed, Defender switches off, and it switches back on if that product expires or is removed. Setting up a new PC is covered in After installing.
تەنها یەک بەکار بهێنە، نەک دوو. دوو بەرنامە کە لە هەمان ساتدا هەموو فایلێک دەپشکنن خاو دەکەنەوە و دەتوانن پێکدادان دروست بکەن. Windows خۆی ئەمە ڕێک دەخات: کاتێک تر دادەمەزرێت Defender دەکوژێتەوە و ئەگەر ئەو بەرهەمە بەسەر بچێت یان لاببرێت دووبارە هەڵدەبێتەوە. ڕێکخستنی نوێ لە دوای دامەزراندندا ڕوون کراوەتەوە.
How antivirus finds malwareبەرنامەی دژەڤایرۆس چۆن نەرمەواڵەی زیانبەخش دەدۆزێتەوە
Scanning from outside: portable and offline scansپشکنین لە دەرەوە: پشکنەری گوازراوە و پشکنینی دەرهێڵ
Some malware, such as a rootkit, hides from the antivirus that runs inside the infected system, or stops Windows from starting at all. Two kinds of tool help. Portable (on-demand) scanners run from a USB flash drive without being installed — useful for a second opinion. Offline (bootable) scanners start the computer from a clean environment and scan the disk before the infected system loads. Windows has one built in: in Windows Security choose Virus & threat protection → Scan options → Microsoft Defender Offline scan. Save your work first: the PC restarts, scans for about 15 minutes and then starts Windows again.
هەندێک ، وەک ، خۆی لەو دەشارێتەوە کە لەناو سیستەمە تووشبووەکەدا کار دەکات، یان ناهێڵێت Windows هەر دەست پێبکات. دوو جۆر ئامراز یارمەتی دەدەن. پشکنەرە گوازراوەکان (بە داواکاری) لە بێ دامەزراندن کار دەکەن — بۆ بۆچوونێکی دووەم بەسوودن. پشکنەرە دەرهێڵەکان لە ژینگەیەکی پاکەوە دەست پێدەکەن ( لە یان دیسکێکی پاکەوە) و پێش ئەوەی سیستەمە تووشبووەکە بار بێت دیسکەکە دەپشکنن. Windows یەکێکی تێدا دانراوە: لە Windows Security هەڵبژێرە Virus & threat protection ← Scan options ← Microsoft Defender Offline scan. سەرەتا کارەکەت پاشەکەوت بکە: دووبارە دەست پێدەکاتەوە، نزیکەی ١٥ خولەک دەپشکنێت و پاشان Windows دەکاتەوە.
Signs of infection (1): the browser and your accountsنیشانەکانی تووشبوون (١): تۆڕگەڕ و هەژمارەکانت
Malware usually tries to stay hidden, but it often leaves traces. No single sign proves an infection — each can have an innocent cause — but several together are a reason to scan the device and ask for help.
زۆرجار هەوڵ دەدات شاراوە بمێنێتەوە، بەڵام زۆرجار شوێنەوار بەجێ دەهێڵێت. هیچ نیشانەیەک بە تەنها تووشبوون ناسەلمێنێت — هەریەکەیان دەکرێت هۆکارێکی بێتاوانی هەبێت — بەڵام چەند نیشانەیەک پێکەوە هۆکارن بۆ پشکنینی ئامێرەکە و داوای یارمەتی.
| Signنیشانە | It could also be…دەشکرێت ئەمە بێت… |
|---|---|
| Pop-ups and adverts everywhere, even on a site that had none beforeپەنجەرەی بچووک (pop-up) و ڕیکلام لە هەموو شوێنێک، تەنانەت لەسەر کە پێشتر ڕیکلامی نەبوو | Notifications from a website that you once allowedئاگادارکردنەوەی کە جارێک ڕێگەت پێدا |
| The browser's home page or search engine changed by itself یان خۆی بە خۆی گۆڕا | A program you installed changed it — remove that program anywayبەرنامەیەک کە دامەزراندت گۆڕیویەتی — هەر ئەو بەرنامەیە لابە |
| Friends receive e-mails or messages from you that you never sentهاوڕێکانت یان نامەت لێوە وەردەگرن کە هەرگیز نەتناردوون | Your account was taken over from another device: change the password and turn on MFAهەژمارەکەت لە ئامێرێکی ترەوە گیراوە: بگۆڕە و هەڵبکە |
| Your antivirus or Windows Security is switched off and will not turn back on یان Windows Security کوژاوەتەوە و دووبارە هەڵنابێتەوە | Another antivirus was installed — otherwise treat it as serious تر دامەزراوە — ئەگەر نا، بە جددی وەریبگرە |
Signs of infection (1): the browser and your accountsنیشانەکانی تووشبوون (١): تۆڕگەڕ و هەژمارەکانت
Signs of infection (2): the device itselfنیشانەکانی تووشبوون (٢): خودی ئامێرەکە
| Signنیشانە | It could also be…دەشکرێت ئەمە بێت… |
|---|---|
| The computer is much slower, freezes or crashes, or shows strange error messages زۆر خاوتر بووە، دەوەستێت یان دادەخات، یان پەیامی هەڵەی سەیر پیشان دەدات | Too little memory, a full disk or too many startup apps — see Reading the numbers کەم، دیسکی پڕ یان زۆر — بڕوانە خوێندنەوەی ژمارەکان |
| Unknown programs, icons or startup apps appear; programs open or close by themselvesبەرنامە، ئایکۆن یان نەناسراو دەردەکەون؛ بەرنامەکان خۆیان دەکرێنەوە یان دادەخرێن | Updates, or extra software bundled with something you installedنوێکردنەوەکان، یان زیادە کە لەگەڵ شتێکدا هات کە دامەزراندت |
| Files or folders disappear, change size or appear from nowhere; the disk suddenly fills up یان بوخچەکان ون دەبن، قەبارەیان دەگۆڕێت یان لە هیچەوە دەردەکەون؛ دیسکەکە لەناکاو پڕ دەبێت | You or a sync app moved them; a large updateخۆت یان ئەپێکی هاوکاتکردن گواستوونیەتەوە؛ نوێکردنەوەیەکی گەورە |
| Unexpected restarts or shutdowns; the computer will not start; a drive, a partition or the printer stops workingدووبارە دەستپێکردنەوە یان کوژانەوەی چاوەڕواننەکراو؛ دەست پێناکات؛ دیسکێک، یان کار ناکات | Updates, overheating, a failing disk or a driver problemنوێکردنەوەکان، گەرمبوونی زۆر، دیسکێکی خەریکی تێکچوون یان کێشەی |
If several signs appear together, follow the warning on the next screen: disconnect the device, report it and have it scanned.
ئەگەر چەند نیشانەیەک پێکەوە دەرکەوتن، ئاگادارکردنەوەکەی پەڕەی داهاتوو جێبەجێ بکە: ئامێرەکە جیا بکەرەوە، ڕاپۆرتی بکە و با بپشکنرێت.
Defence first: a checklistسەرەتا بەرگری: لیستێکی پشکنین
Put the lesson together into habits. This list is for you; the next screen is for an organisation such as a school, clinic or shop.
وانەکە بکە بە خوو. ئەم لیستە بۆ خۆتە؛ پەڕەی داهاتوو بۆ ڕێکخراوێکە وەک قوتابخانە، نۆرینگە یان دوکانێک.
For you
بۆ خۆت
- Turn on automatic updates for the operating system, browser and apps.
- Install apps only from official stores and vendors; avoid 'cracked' software.
- Keep antivirus on and updated; never switch it off to install something.
- Use a normal user account for daily work, not an administrator account.
- Be suspicious of unexpected attachments and 'Enable content' buttons.
- Use MFA and a password manager, so a keylogger or stolen password is not enough.
- Keep a backup of important files offline, and test that you can restore it.
- خۆکار بۆ ، و هەڵبکە.
- تەنها لە و کۆمپانیا فەرمییەکانەوە دابمەزرێنە؛ دوور بکەوەرەوە لە «شکێنراو».
- هەڵکراو و نوێکراو بهێڵەوە؛ هەرگیز بۆ دامەزراندنی شتێک مەیکوژێنەوە.
- بۆ کاری ڕۆژانە ئاسایی بەکار بهێنە، نەک هەژمارێکی بەڕێوەبەر.
- گومانت لە چاوەڕواننەکراو و دوگمەکانی «Enable content» هەبێت.
- پشتڕاستکردنەوەی فرەهۆکاری و بەڕێوەبەرێکی تێپەڕەوشە بەکار بهێنە، بۆ ئەوەی یان دزراو بەس نەبێت.
- گرنگەکان بە دەرهێڵی هەڵبگرە و تاقی بکەرەوە کە دەتوانیت بیگەڕێنیتەوە.
Defence first: a checklistسەرەتا بەرگری: لیستێکی پشکنین
Defence for an organisationبەرگری بۆ ڕێکخراوێک
- Patch quickly, starting with systems that face the Internet.
- Use EDR or antivirus on every computer and server, with alerts that someone reads.
- Filter e-mail and web traffic; block macros from the Internet.
- Allow only approved programs to run on sensitive computers (application allow-listing).
- Apply least privilege and network segmentation, so one infection cannot spread everywhere.
- Train staff to report anything strange quickly — and thank them when they do.
- بە خێرایی بکە، بە دەستپێکردن لەو سیستەمانەی ڕوویان لە .
- لەسەر هەموو و یان بەکار بهێنە، لەگەڵ ئاگادارکردنەوەی کە کەسێک دەیانخوێنێتەوە.
- و هاتوچۆی وێب بپاڵێوە؛ لە ڕابگرە.
- تەنها ڕێگە بە بەرنامە پەسەندکراوەکان بدە لەسەر هەستیارەکان کار بکەن ( بەرنامەکان).
- و جێبەجێ بکە، بۆ ئەوەی یەک تووشبوون نەتوانێت بۆ هەموو شوێنێک بڵاو ببێتەوە.
- کارمەندان ڕابهێنە کە بە خێرایی هەر شتێکی سەیر ڕاپۆرت بکەن — و کاتێک دەیکەن سوپاسیان بکە.
Common mistakesهەڵە باوەکان
| Mistakeهەڵە | Why it is wrongبۆچی هەڵەیە | Correct ideaبیرۆکەی ڕاست |
|---|---|---|
| 'Every malware is a virus.'«هەموو .» | A virus is one type; worms, Trojans and others work differently یەک جۆرە؛ ، و ئەوانی تر بە شێوەی جیاواز کار دەکەن | Name the type by how it spreads and what it doesجۆرەکە بەپێی ئەوەی چۆن بڵاو دەبێتەوە و چی دەکات ناو ببە |
| 'I have antivirus, so I am safe.'« هەیە، کەواتە سەلامەتم.» | New, custom and fileless malware can pass signature scanning نوێ، تایبەت و بێفایل دەتوانن لە پشکنینی واژوو تێبپەڕن | Layer defences: updates, EDR, backups, MFA, careبەرگرییەکان چین بکە: ، ، ، ، وریایی |
| 'Phones and Macs do not get malware.'«مۆبایل و Mac ناگرن.» | Banking Trojans and spyware target phones; Macs are attacked too بانکی و مۆبایل دەکەنە ئامانج؛ Macـیش دەکرێتە سەر | Protect every device the same wayهەموو ئامێرێک بە هەمان شێوە بپارێزە |
| 'A Trojan spreads by itself.'« خۆی بە خۆی بڵاو دەبێتەوە.» | Trojans do not replicate; people install them خۆیان زیاد ناکەن؛ خەڵک دایاندەمەزرێنن | Worms spread by themselves; Trojans need to fool you خۆیان بە خۆیان بڵاو دەبنەوە؛ پێویستیان بە فریودانی تۆیە |
| 'Turning it off and on removes the malware.'«کوژاندنەوە و هەڵکردنەوە لادەبات.» | Most malware survives restarts; some IoT bots are removed but come back at onceزۆربەی لە دووبارە هەڵکردنەوە دەمێنێتەوە؛ هەندێک بۆتی لادەبرێن بەڵام دەستبەجێ دەگەڕێنەوە | Disconnect, report, clean or rebuild, then fix the holeجیای بکەرەوە، ڕاپۆرت بکە، پاکی بکەرەوە یان دووبارە دروستی بکەرەوە، پاشان کونەکە چاک بکە |
Exercisesڕاهێنانەکان
Name the type in each case and say how it spread: (a) A computer lab is infected in ten minutes after one PC is plugged into the network; nobody opened anything. (b) Shilan installs a free 'photo editor' from a website; later her bank account is emptied. (c) An office's files are locked and a note asks for Bitcoin. (d) Strange ads appear on every website Karwan visits after he installed a free video converter.
لە هەر حاڵەتێکدا جۆرەکە ناو ببە و بڵێ چۆن بڵاو بووەوە: (أ) تاقیگەیەکی لە ماوەی دە خولەکدا تووش دەبێت دوای ئەوەی یەک بە دەبەسترێت؛ کەس هیچ شتێکی نەکردەوە. (ب) شیلان بێبەرانبەر لە دادەمەزرێنێت؛ دواتر هەژماری بانکییەکەی بەتاڵ دەکرێت. (ج) نووسینگەیەک قوفڵ دەکرێن و نامەیەک داوای Bitcoin دەکات. (د) دوای ئەوەی کاروان گۆڕەرێکی ڤیدیۆی بێبەرانبەری دامەزراند، ڕیکلامی سەیر لە هەموو کە سەردانی دەکات دەردەکەوێت.
Show answerوەڵامەکە پیشان بدە
- (a) Worm — it spread by itself across the network through an unpatched hole.
- (b) Trojan (with spyware or a banking-Trojan payload) — she installed it herself because it looked useful.
- (c) Ransomware — files encrypted for a ransom; check whether data was also stolen.
- (d) Adware — bundled with free software.
- (أ) — خۆی بە خۆی بەناو لە ڕێگەی کونێکی پینەنەکراوەوە بڵاو بووەوە.
- (ب) (لەگەڵ یان بانکی) — خۆی دایمەزراند چونکە بەسوود دەردەکەوت.
- (ج) — بۆ پارە شفرە کران؛ بپشکنە ئایا دزراوە.
- (د) — لەگەڵ بێبەرانبەردا هات.
Dr Hana's clinic has five computers, one server with patient records, and staff who receive many e-mails with attachments. Choose five defences from this lesson, in priority order, and say which malware each one stops.
نۆرینگەکەی دکتۆر هانا پێنج و هەیە کە تۆماری نەخۆشەکانی تێدایە. هەروەها کارمەندەکانی زۆر لەگەڵ وەردەگرن. پێنج بەرگری لەم وانەیە هەڵبژێرە، بە ڕیزی گرنگی. پاشان بڵێ هەریەکەیان کام ڕادەگرێت.
Show answerوەڵامەکە پیشان بدە
- Offline, tested backups of the patient server — the last line against ransomware.
- Automatic updates and quick patching — closes the doors worms use.
- Antivirus or EDR on every machine, alerts checked daily — catches Trojans, viruses and suspicious behaviour.
- E-mail filtering, macros blocked, staff training — stops macro viruses and Emotet-style Trojans.
- MFA and normal (non-admin) accounts — limits keyloggers, stolen passwords and what any malware can change.
- دەرهێڵ و تاقیکراوە بۆ نەخۆشەکان — دوایین هێڵ دژی .
- خۆکار و خێرا — ئەو دەرگایانە دادەخات کە بەکاریان دەهێنن.
- یان لەسەر هەموو ئامێرێک، ئاگادارکردنەوەکان ڕۆژانە بپشکنرێن — ، و ڕەفتاری گوماناوی دەگرێت.
- پاڵاوتنی ، داخستنی ، ڕاهێنانی کارمەندان — ڤایرۆسەکانی و وەک Emotet ڕادەگرێت.
- و هەژماری ئاسایی (نەک بەڕێوەبەر) — ، دزراو و ئەوەی هەر دەتوانێت بیگۆڕێت سنووردار دەکات.
(a) Name two threats from a keylogger. (b) Why is a virtual keyboard whose keys change place safer than an ordinary on-screen keyboard? (c) What can still defeat it, and what protects you then?
(أ) دوو هەڕەشەی ناو ببە. (ب) بۆچی کە شوێن دەگۆڕن سەلامەترە لە ئاسایی؟ (ج) چی هێشتا دەتوانێت تێکی بشکێنێت و ئەوکات چی دەتپارێزێت؟
Show answerوەڵامەکە پیشان بدە
- (a) It records everything you type — passwords, card numbers, private messages — and the stolen passwords let the attacker log in to your accounts later, or sell them.
- (b) With shuffled keys, neither the recorded key presses nor the click positions reveal the letters. On a fixed on-screen keyboard, the click positions give the letters away.
- (c) Malware that records the screen or takes screenshots. MFA or a passkey protects you, because a stolen password alone is then not enough.
- (أ) هەموو شتێک کە تایپی دەکەیت تۆمار دەکات — ، ژمارەی کارت، نامەی تایبەتی — و دزراوەکان دواتر ڕێگە بە دەدەن بچێتە ناو هەژمارەکانتەوە، یان بیانفرۆشێت.
- (ب) بە تێکەڵکراوەکان، نە داگرتنی تۆمارکراوی و نە شوێنی کلیکەکان پیتەکان ئاشکرا ناکەن. لەسەر جێگیر، شوێنی کلیکەکان پیتەکان ئاشکرا دەکەن.
- (ج) کە شاشە تۆمار دەکات یان دەگرێت. یان دەتپارێزێت، چونکە ئەوکات دزراو بە تەنها بەس نییە.
Answer briefly: (a) list four ways malware gets into a device; (b) list five signs that a computer may be infected, and give an innocent cause for one of them; (c) list four preventive measures; (d) name three ways antivirus identifies malware.
بە کورتی وەڵام بدەرەوە: (أ) چوار ڕێگای هاتنە ژوورەوەی بۆ ناو ئامێرێک بژمێرە؛ (ب) پێنج نیشانە بژمێرە کە ڕەنگە تووش بووبێت و بۆ یەکێکیان هۆکارێکی بێتاوان بڵێ؛ (ج) چوار ڕێوشوێنی پێشگیری بژمێرە؛ (د) سێ ڕێگا ناو ببە کە پێیان دەناسێتەوە.
Show answerوەڵامەکە پیشان بدە
- (a) E-mail attachments and links; fake or 'cracked' downloads; unpatched services on the Internet; USB sticks and shared folders; stolen or default passwords; poisoned updates.
- (b) Pop-ups everywhere; a changed home page; messages you never sent; security tools switched off; slowness or crashes; unknown programs or startup apps; vanishing files or a disk that suddenly fills up; unexpected restarts. For example, slowness can also come from a full disk.
- (c) Automatic updates; installing only from official sources; antivirus or EDR switched on; a normal (non-administrator) account; MFA; offline, tested backups; not opening unexpected attachments.
- (d) Signatures of known malware; behaviour monitoring (heuristics); sandboxing. Quarantine is what happens after a detection.
- (أ) و ؛ ساختە یان «شکێنراو»؛ خزمەتگوزاریی پینەنەکراو لەسەر ؛ و بوخچە هاوبەشەکان؛ دزراو یان بنەڕەتی؛ نوێکردنەوەی ژەهراوی.
- (ب) پەنجەرەی بچووک لە هەموو شوێنێک؛ گۆڕاو؛ نامە کە هەرگیز نەتناردوون؛ ئامرازەکانی کوژاوەتەوە؛ خاوی یان داخستن؛ بەرنامە یان نەناسراو؛ ونبوو یان دیسکێک کە لەناکاو پڕ دەبێت؛ دووبارە دەستپێکردنەوەی چاوەڕواننەکراو. بۆ نموونە، خاوی دەکرێت لە دیسکی پڕیشەوە بێت.
- (ج) نوێکردنەوەی خۆکار؛ دامەزراندن تەنها لە سەرچاوە فەرمییەکانەوە؛ یان EDRـی هەڵکراو؛ هەژمارێکی ئاسایی (نەک بەڕێوەبەر)؛ ؛ دەرهێڵ و تاقیکراوە؛ نەکردنەوەی چاوەڕواننەکراو.
- (د) ناسراو؛ چاودێریی ڕەفتار؛ . کەرەنتینە ئەوەیە کە دوای دۆزینەوە ڕوو دەدات.
Summaryپوختە
- Malware is software built to harm; its harmful part is the payload.
- Virus: attaches to a host file and spreads when someone runs it. Worm: spreads by itself through network holes. Trojan: pretends to be useful and is installed by the victim.
- Ransomware encrypts (and often steals) data for money; spyware and keyloggers steal information; rootkits hide; backdoors let attackers back in; adware pushes ads.
- A botnet is many infected devices controlled together, used for DDoS, spam and password attacks.
- Antivirus uses signatures, behaviour and sandboxing; EDR watches behaviour everywhere. No tool is enough alone: update, back up, use MFA and least privilege, and think before you click.
- کە بۆ زیانگەیاندن دروست کراوە؛ بەشە زیانبەخشەکەی .
- : بە خانەخوێوە دەلکێت و کاتێک کەسێک کاری پێدەکات بڵاو دەبێتەوە. : خۆی بە خۆی لە ڕێگەی کونەکانی بڵاو دەبێتەوە. : خۆی بە بەسوود پیشان دەدات و قوربانییەکە خۆی دایدەمەزرێنێت.
- بۆ پارە شفرە دەکات (و زۆرجار دەیدزێت)؛ و زانیاری دەدزن؛ خۆیان دەشارنەوە؛ ڕێگە بە دەدەن بگەڕێنەوە ژوورەوە؛ ڕیکلام دەسەپێنێت.
- چەندین ئامێری تووشبووە کە پێکەوە کۆنترۆڵ دەکرێن، بۆ ، و بەکار دەهێنرێن.
- ، ڕەفتار و بەکار دەهێنێت؛ لە هەموو شوێنێک چاودێریی ڕەفتار دەکات. هیچ ئامرازێک بە تەنها بەس نییە: نوێ بکەرەوە، هەڵبگرە، و بەکار بهێنە و پێش کلیککردن بیر بکەرەوە.
What is the difference between a virus and a worm?جیاوازیی نێوان ڤایرۆسی کۆمپیوتەر و کرم چییە؟
A virus needs a host file and someone to run it; a worm is a standalone program that spreads by itself across networks.
پێویستی بە خانەخوێ و کەسێک هەیە کاری پێبکات؛ بەرنامەیەکی سەربەخۆیە کە خۆی بە خۆی بەناو بڵاو دەبێتەوە.
Why could WannaCry spread so widely in 2017?بۆچی WannaCry لە ٢٠١٧دا توانی ئەوەندە فراوان بڵاو ببێتەوە؟
It worked like a worm through a Windows file-sharing hole, and many computers had not installed the patch released two months earlier.
وەک لە ڕێگەی کونێکی هاوبەشکردنی Windowsـەوە کاری کرد و زۆر ئەو دانەمەزراندبوو کە دوو مانگ پێشتر بڵاو کرابووەوە.
What did Emotet become after starting as a banking Trojan?Emotet دوای ئەوەی وەک ئەسپی ترۆیای بانکی دەستی پێکرد بوو بە چی؟
A 'door-opener' that sold access to infected computers so other criminals could install malware such as ransomware.
«دەرگاکەرەوەیەک» کە دەستڕاگەیشتن بە تووشبووەکانی دەفرۆشت بۆ ئەوەی تاوانبارانی تر وەک دابمەزرێنن.
Why is a signature-only antivirus not enough?بۆچی بەرنامەی دژەڤایرۆس کە تەنها واژوو بەکار دەهێنێت بەس نییە؟
Signatures recognise only known malware; new, customised or fileless malware needs behaviour monitoring and other layers.
تەنها ناسراو دەناسنەوە؛ نوێ، تایبەتکراو یان بێفایل پێویستی بە چاودێریی ڕەفتار و چینی تر هەیە.
Lesson complete!وانەکە تەواو بوو!
Well done. Review the key terms, then go on to the next lesson.دەستخۆش. سەیرێکی زاراوە سەرەکییەکان بکەرەوە، پاشان بڕۆ بۆ وانەی داهاتوو.
Key termsزاراوە سەرەکییەکان
Malware Today: Infostealers, Banking Trojans, RATs, Cryptojacking and Moreنەرمەواڵەی زیانبەخشی ئەمڕۆ: نەرمەواڵە زانیاریدزەکان، ئەسپەکانی ترۆیای بانکی، RAT، کریپتۆجاکینگ و زیاتر
Related lecturesوانە پەیوەندیدارەکان
- Malware Today: Infostealers, Banking Trojans, RATs, Cryptojacking and Moreنەرمەواڵەی زیانبەخشی ئەمڕۆ: نەرمەواڵە زانیاریدزەکان، ئەسپەکانی ترۆیای بانکی، RAT، کریپتۆجاکینگ و زیاتر
- Ransomware: WannaCry, NotPetya and Recent Attacksنەرمەواڵەی بارمتەگر: WannaCry، NotPetya و هێرشە نوێیەکان
- Social Engineering and Phishingئەندازیاریی کۆمەڵایەتی و فیشینگ
- Computer-Crime Laws: Budapest, the CFAA, the UK and the Law at Homeیاساکانی تاوانی سایبەری: بوداپێست، CFAA، بەریتانیا و یاسا لە وڵاتی خۆمان
- Security and Online Safetyئاسایش و سەلامەتی لە ئینتەرنێتدا
- Backup and Recoveryباکئەپ و گەڕاندنەوەی دراوە
- Network Defences: Firewalls, Segmentation, Monitoring and SIEMبەرگرییەکانی ڕایەڵە: ئاگرەدیوار، بەشبەشکردنی ڕایەڵە، چاودێریی ئاسایش و SIEM
- The Vulnerability Lifecycle and Patchingسووڕی ژیانی خاڵی لاواز و پینەکردن
- Incident Response: Six Phasesوەڵامدانەوەی ڕووداو: شەش قۆناغ
References and further readingسەرچاوەکان و خوێندنەوەی زیاتر
- NIST SP 800-83 Rev. 1: Guide to Malware Incident Prevention and Handling for Desktops and Laptops (2013)
- CISA: Indicators associated with WannaCry ransomware (alert, May 2017)
- CISA Alert AA20-280A: Emotet malware (October 2020)
- Malwarebytes: Emotet's down — is it out? (27 Jan 2021, takedown by eight countries)
- BleepingComputer: Emotet malware is back and rebuilding its botnet via TrickBot (Nov 2021)
- Wikipedia: Morris worm
- CISA: Understanding denial-of-service attacks (botnets)
- Microsoft Learn: Macros from the internet are blocked by default in Office
- Microsoft Learn: Fileless threats
- UK NCSC: Mitigating malware and ransomware attacks
- CCDCOE International Cyber Law: NotPetya (2017)
- Al Jazeera: Ransomware attack hit 200,000 victims in 150 countries (Europol, 14 May 2017)
- Microsoft Learn: Microsoft Defender Offline scan in Windows
- Microsoft Learn: Microsoft Defender Antivirus compatibility with other security products
- Apple Platform Security: Protecting against malware in macOS (XProtect)
- Wikipedia: Antivirus software (history: Creeper and Reaper, 1987 products, Windows 8 Defender; running two real-time scanners)
This lecture is a first edition. The Kurdish text and terminology are waiting for review by Kurdish IT teachers.ئەم وانەیە چاپی یەکەمە. دەقە کوردییەکە و زاراوەکانی چاوەڕێی پێداچوونەوەی مامۆستایانی کوردی بواری IT ن.